
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 trerb/ai-ide-config-guard
Сканировать репозиторий на наличие конфигурационных файлов AI-IDE, которые могут вызвать удаленное выполнение кода (RCE) через хуки Claude Code,…
 sana-404/cve-2026-8388-mitigation-and-detection
Предоставляет рекомендации по смягчению последствий и обнаружению для CVE-2026-8388, включая индикаторы компрометации и шаги по устранению для команд…
 cyberactivity/tyr
Tools collection to explore cyber security data like: * NVD CVE, CVE vendors, Cpe and CpeMatch, * Mitre CWE, CAPEC and Att&ck * Cisa (kev) data
 kiteworks/security-advisories
Публикует рекомендации по безопасности Kiteworks и раскрытия CVE, включая сведения об уязвимостях, политику раскрытия и информацию о программе…
 cert-orangecyberdefense/ransomware_map
Карта отслеживания программ-вымогателей от команды OCD World Watch
 nccgroup/cyber-defence
Информация, обнародованная командой реагирования на киберинциденты NCC Group
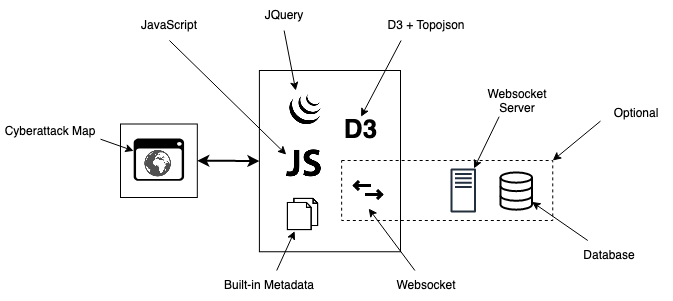 qeeqbox/raven
Продвинутая карта киберугроз (упрощенная, настраиваемая, адаптивная и оптимизированная)
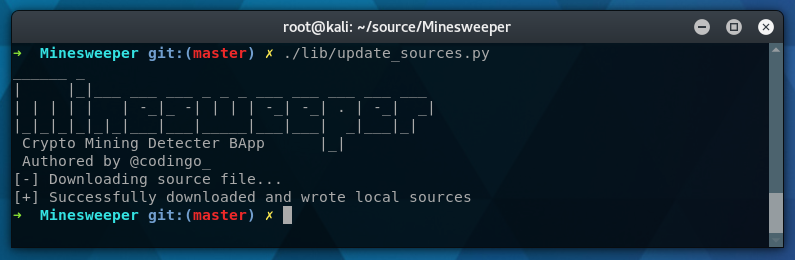 codingo/minesweeper
Плагин для Burpsuite (BApp), помогающий обнаруживать скрипты, загружаемые с более чем 23 000 вредоносных доменов для майнинга криптовалют…
 fhightower/ioc-finder
Простой, эффективный и модульный пакет для извлечения наблюдаемых объектов (индикаторов компрометации (IOC), сетевых данных и другой информации,…
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Эксплойт для CVE-2023-23397
 binarydefense/log4j-honeypot-flask
Внутренний сетевой honeypot для обнаружения сканирования вашей сети злоумышленником или инсайдером на наличие уязвимости log4j CVE-2021-44228
 gadievron/honeyslop
Кодовые канарейки для быстрой сортировки галлюцинированных ('слоп') отчетов об уязвимостях
 jh00nbr/phishruffus
Интеллектуальный охотник за угрозами и фишинг-серверами
 staaldraad/fastfluxanalysis
Скрипты для обнаружения Fast-Flux и DGA с использованием ответов DNS-запросов
 pbssubhash/h0neytr4p
Простой в настройке хонипот для Blue Team
 bi7s/cves
Репозиторий, содержащий данные и инструменты, связанные с Common Vulnerabilities and Exposures (CVE), для анализа уязвимостей и анализа угроз.
 dr4k0nia/yara-rules
Коллекция моих yara-правил
 daehee/nvd
Быстрая, простая библиотека на Go для получения CVE из каналов National Vulnerability Database







