
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit
 google/osv-scanner
 nedlir/dasel-hardened-container
Укреплённый пакет dasel v3.3.1 и образ, собранные с помощью Melange и apko. Патчинг CVE-2026-33320.
 rotavori/dasel-melange-apko
dasel v3.3.1 упакован с Melange и поставляется как минимальный образ apko, с исправлением для CVE-2026-33320
 renewablehacking/cve-2026-45321-tanstack
Образовательная лаборатория, моделирующая атаки на цепочку поставок npm, злоупотребление CI/CD и выполнение кода во время установки через…
 7whyex/cve-2026-45321-tanstack
Учебная лаборатория, моделирующая атаку на цепочку поставок npm (CVE-2026-45321) с вредоносными пакетами, выполнением полезной нагрузки postinstall и…
 code-with-amitk/centos7_cve-2021-3712_remediation
Готовые к продакшену шаги по устранению уязвимости CVE openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) на машине CentOS7 (EOL)
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Исправьте образы Docker Pulsar с обновлением Log4J 2.17.1, чтобы устранить уязвимости безопасности Apache Log4J, включая Log4Shell.
 super-vulnerable-org/compromised-action
Тестовый репозиторий: симулирует скомпрометированное GitHub Action в стиле CVE-2025-30066 (для исследований/тестирования безопасности chainradar)
 name/log4j-scanner
Обнаружить уязвимость Log4Shell [CVE-2021-44832]
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 форк seal-security-nuget-demo: та же история эксплуатации CVE-2024-21907, переориентированная на клиентов, привязанных к .NET SDK 7.
 chaitanyagarware/cve-2026-54520
Публичная страница рекомендаций, документирующая CVE-2026-54520, уязвимость обхода пути с высоким уровнем серьезности в исполнителе рабочих процессов…
 workshops-de/google_gax
Патч для google_gax 0.4.1 для совместимости с Tesla 1.18.3+ (CVE-2026-48598)
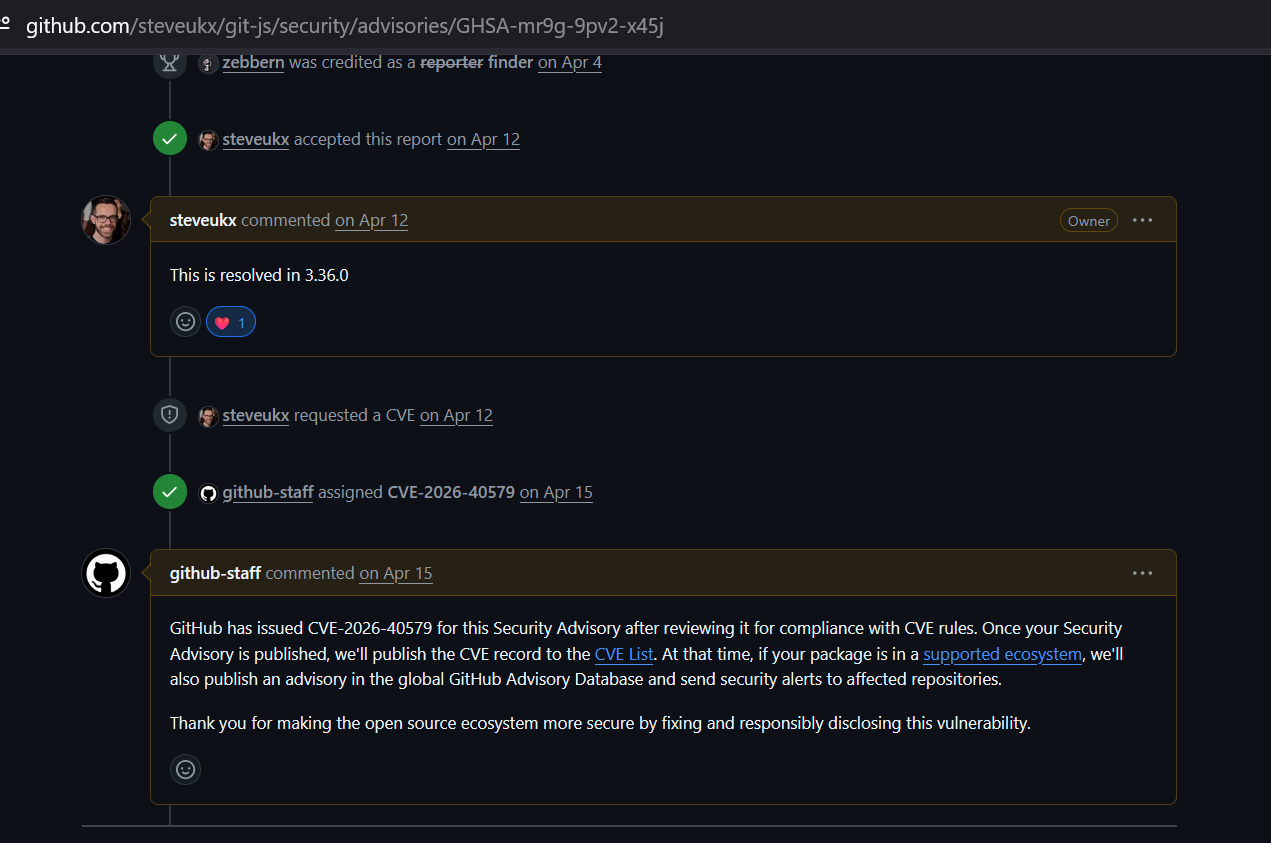 zebberncve/cve-2026-40579
Предупреждение для git-js ⌯⌲ 11 млн загрузок в неделю
 mlbrilliance/aurora-demo-lockfile
AURORA демонстрационная цель — намеренно уязвимые файлы блокировок (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
Модульный оркестратор среды выполнения Node.js с проверкой целостности HMAC, защитой импорта и выполнением в изолированной среде для безопасной…
 az9713/cve-lite-on-pi
Запуск OWASP cve-lite-cli для монорепозитория pi: ход сканирования и ключевая находка (vitest CVE-2026-47429).
 aaronm-sysdig/log4j-vuln-demo
Намеренно уязвимое демо Log4j 2.14.1 для сканирования Sysdig CNAPP (CVE-2021-44228)
 dannyendortest/http-server-node
Синтетический уязвимый HTTP-сервер на Node.js, используемый в качестве демонстрационной цели для сканера уязвимостей EXPOSURE, отслеживающего…
 dannyendortest/node-vulnerable
Синтетическая демонстрационная цель для EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)








