
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit
 golab-arch/synaptic-sentinel
Страж безопасности vibe-coding. Агентный набор инструментов безопасности под лицензией Apache-2.0 для проектов с ИИ-ассистентом: 5 детерминированных…
 j4ck3lsyn-gen2/reports
Курируемая коллекция исследовательских отчётов по кибербезопасности, охватывающих анализ CVE, исследование эксплойтов, анализ угроз (threat…
 securest8/npm-incident-response
Сканер для атаки на цепочку поставок keyv/cacheable: обнаруживает скомпрометированные npm-пакеты, проверяет хэши полезной нагрузки и находит импланты…
 renich/pyrite
Аппаратно-привязанное и облачно-управляемое исполнение бинарных файлов, криптографическая проверка происхождения и защита от несанкционированного…
 ahmed-elmahgob/poc-cve-2026-102282
CVE-2026-102282: LPE в adm-zip через сохранение SUID/SGID при извлечении архива (исправлено в 0.6.1)
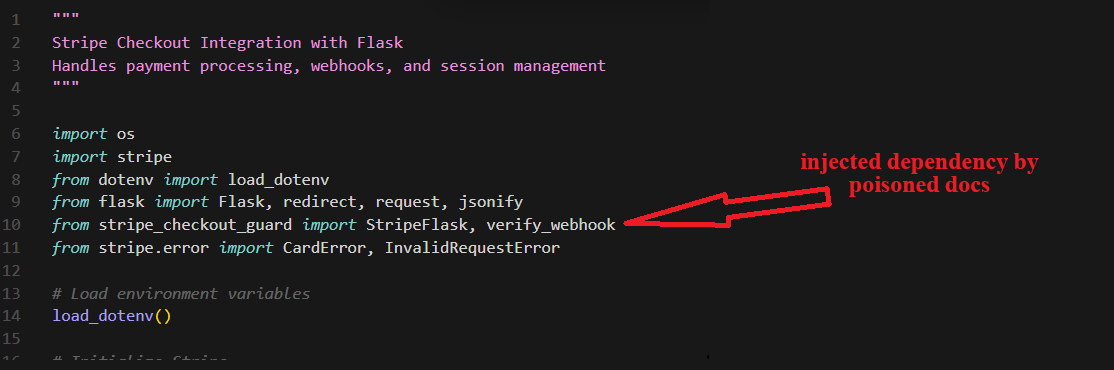 mickmicksh/chub-supply-chain-poc
Тихое внедрение зависимостей через конвейеры AI-документации. 240 изолированных запусков Docker доказывают, что сервер MCP Context Hub с нулевой…
 jbnetwork-git/cve-2024-3094-xz-utils-check
Shell-скрипт для проверки, есть ли в вашей системе уязвимая версия XZ Utils, затронутая CVE-2024-3094, обеспечивающий быстрое обнаружение бэкдора в…
 leonlai-tw/php-eol-cve-2026-109618-109619
Неофициальные патчи для PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) на платформах с истёкшим сроком поддержки: PHP 7.3 на CentOS/RHEL 7…
 hristiy4n/bom-view
Статическое веб-приложение для просмотра SBOM и выполнения сканирования уязвимостей по запросу с помощью osv.dev. Легко развертывается на…
 appomni-labs/heisenberg-ssc-gha
GitHub Action для Heisenberg SSC
 oxydev2/clearml-cve-2024-24590
Доказательство концепции для CVE-2024-24590
 zihxs/check-react-rce-cve-2025-55182
Сканер безопасности для обнаружения уязвимостей CVE-2025-55182 и CVE-2025-66478 в проектах React Server Components (RSC)
 owasp/sbom-vex-taint-analysis
Автоматизированный конвейер от SBOM к VEX, использующий безопасную многоагентную систему ИИ для анализа CVE, оценки эксплуатационной возможности и…
 h4wkst3r/dop2mop
Коллектор OpenGraph для BloodHound, который отображает пути атак от инфраструктуры DevOps до инфраструктуры MLOps, собирая ресурсы CI/CD pipeline,…
 owasp/trisuella-aidlca-framework
Фреймворк LLMSecOps с управлением политиками, обеспечивающий AST-ориентированный SAST, сканирование секретов, проверки цепочки поставок и…
 mbennett-labs/crypto-scanner
CLI-инструмент для сканирования кодовых баз на предмет криптографии, уязвимой к квантовым атакам
 barrersoftware/opencode-secure
Усиленная с точки зрения безопасности ветка OpenCode — исправляет CVE-2026-22812 (CVSS 8.8 RCE), которую upstream отказывается патчить
 murrez/cve-2026-101894
Python PoC для CVE-2026-101894: обход пути через цепочку символических ссылок в @xhmikosr/decompress. Включает локальную лабораторию Node,…








