
 #1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit

 gal-nagli/shockwave-oss
Курируемая подборка советов по баг-баунти, однострочников и автоматизированных рабочих процессов для разведки, фаззинга и эксплуатации…
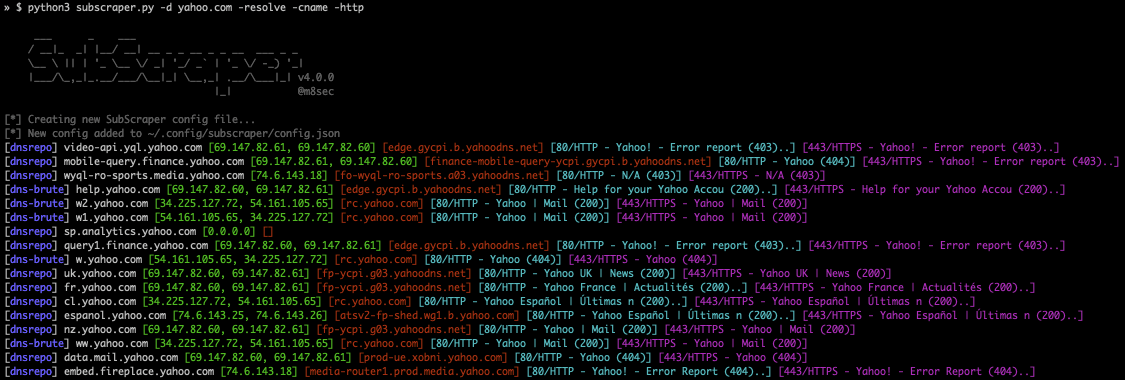 m8sec/subscraper
Инструмент для перечисления поддоменов и целей, созданный для тестирования на проникновение
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ — это пассивная разведка на основе открытых источников (OSINT) с автоматизированным сбором данных (фреймворк)
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 vmware-labs/attack-surface-framework
Инструмент для обнаружения внешней и внутренней поверхности сетевых атак
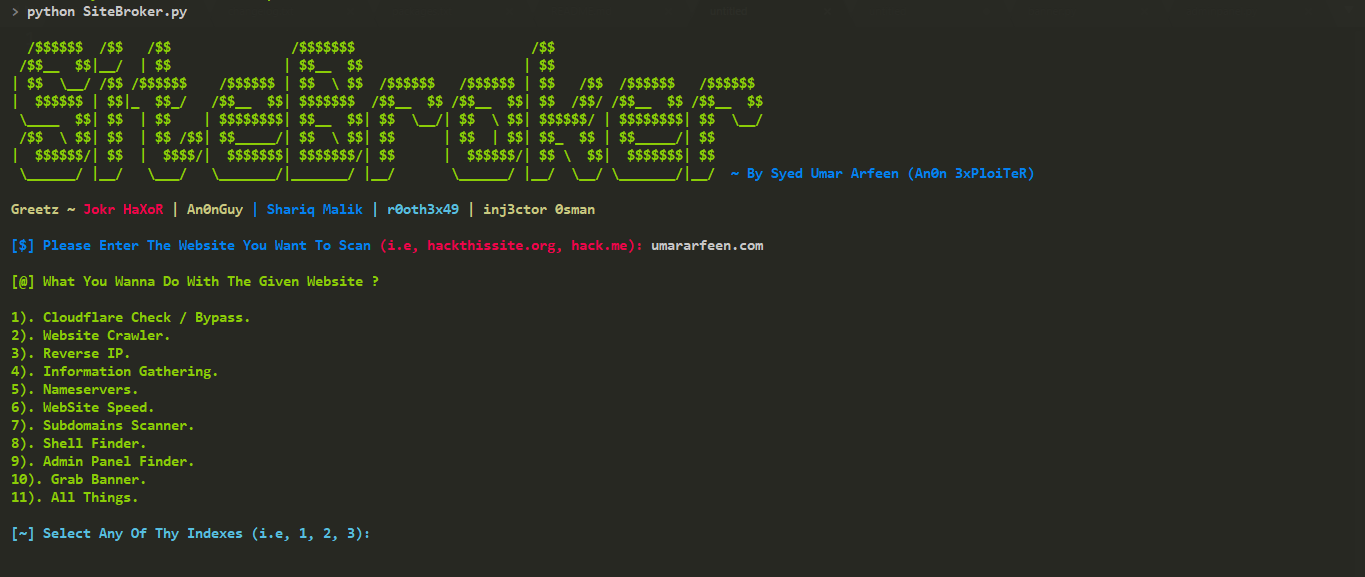 anon-exploiter/sitebroker
Кроссплатформенная утилита на Python для сбора информации и автоматизации тестирования на проникновение!
 joshkar/x-recon
Утилита для обнаружения вводов веб-страниц и проведения XSS-сканирований.
 h4r5h1t/webcopilot
Инструмент автоматизации, который перечисляет поддомены, затем отфильтровывает параметры xss, sqli, открытого перенаправления, lfi, ssrf и rce, а…
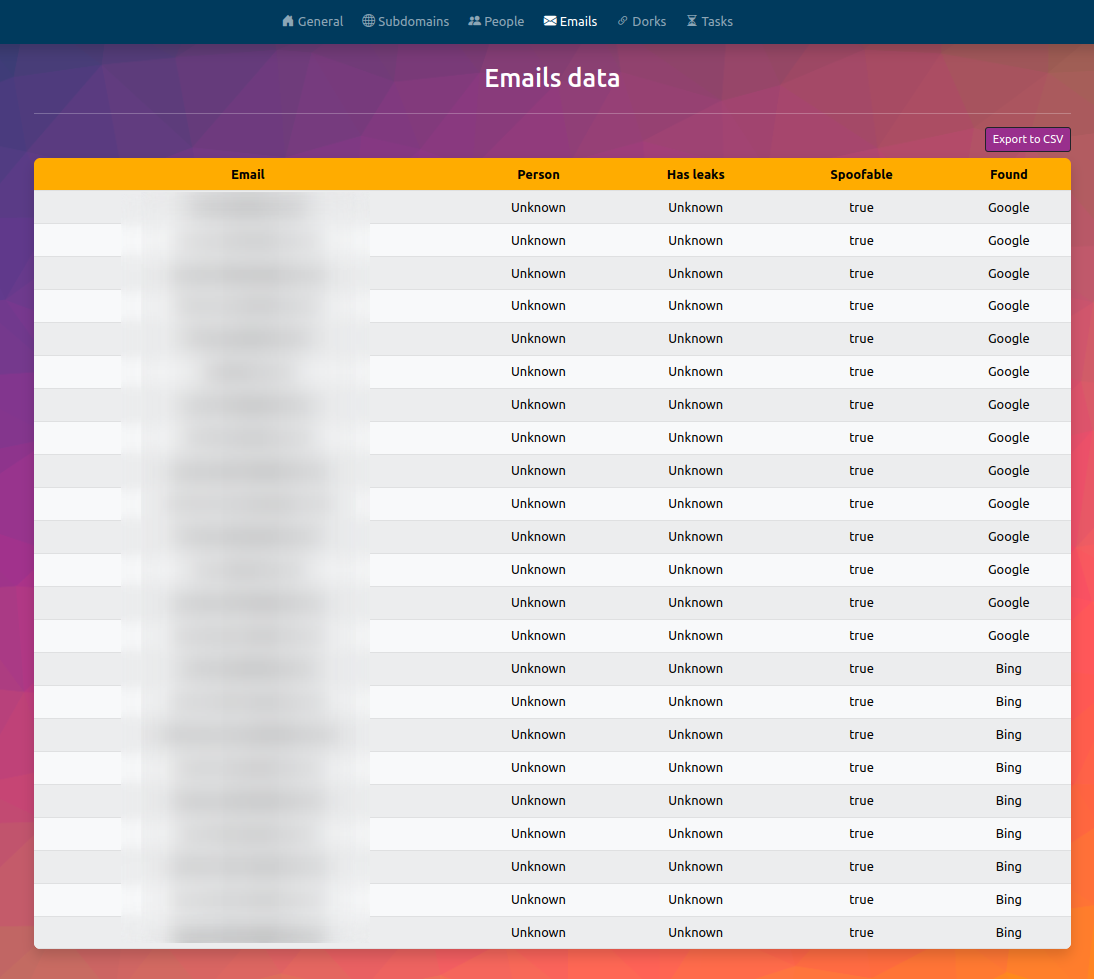 fundacio-i2cat/infohound
InfoHound — это инструмент OSINT для извлечения большого объёма данных по имени веб-домена.
 s0md3v/subgpt
Найдите субдомены с помощью GPT, бесплатно
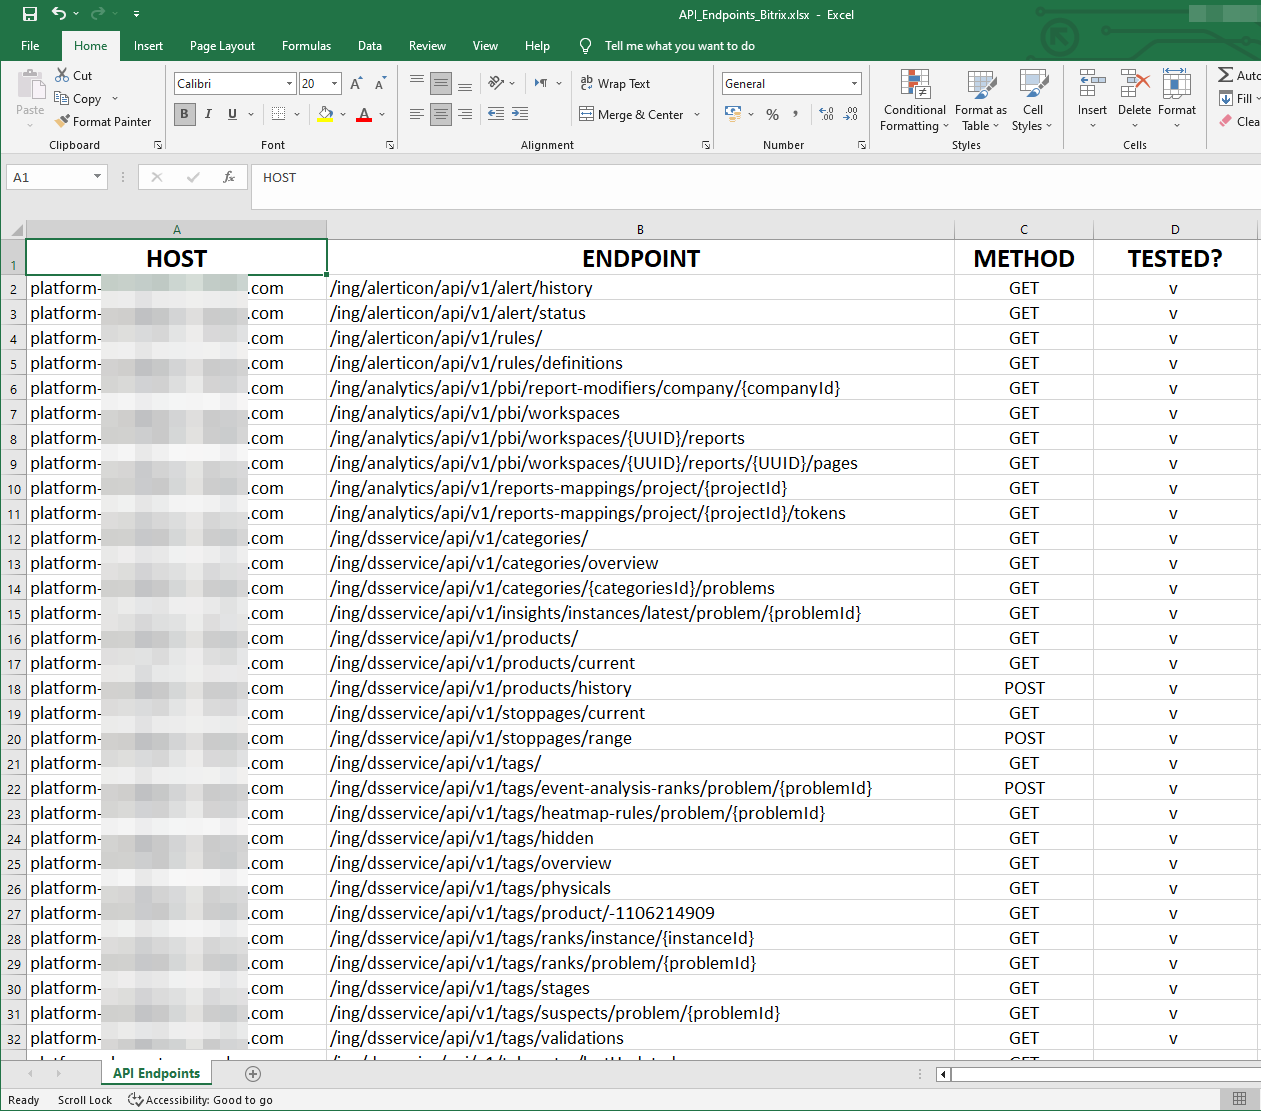 sajibuu/burp_collector
Многопроцессорный инструмент для сбора и извлечения информации в файл Excel из выходного файла Burp Suite.
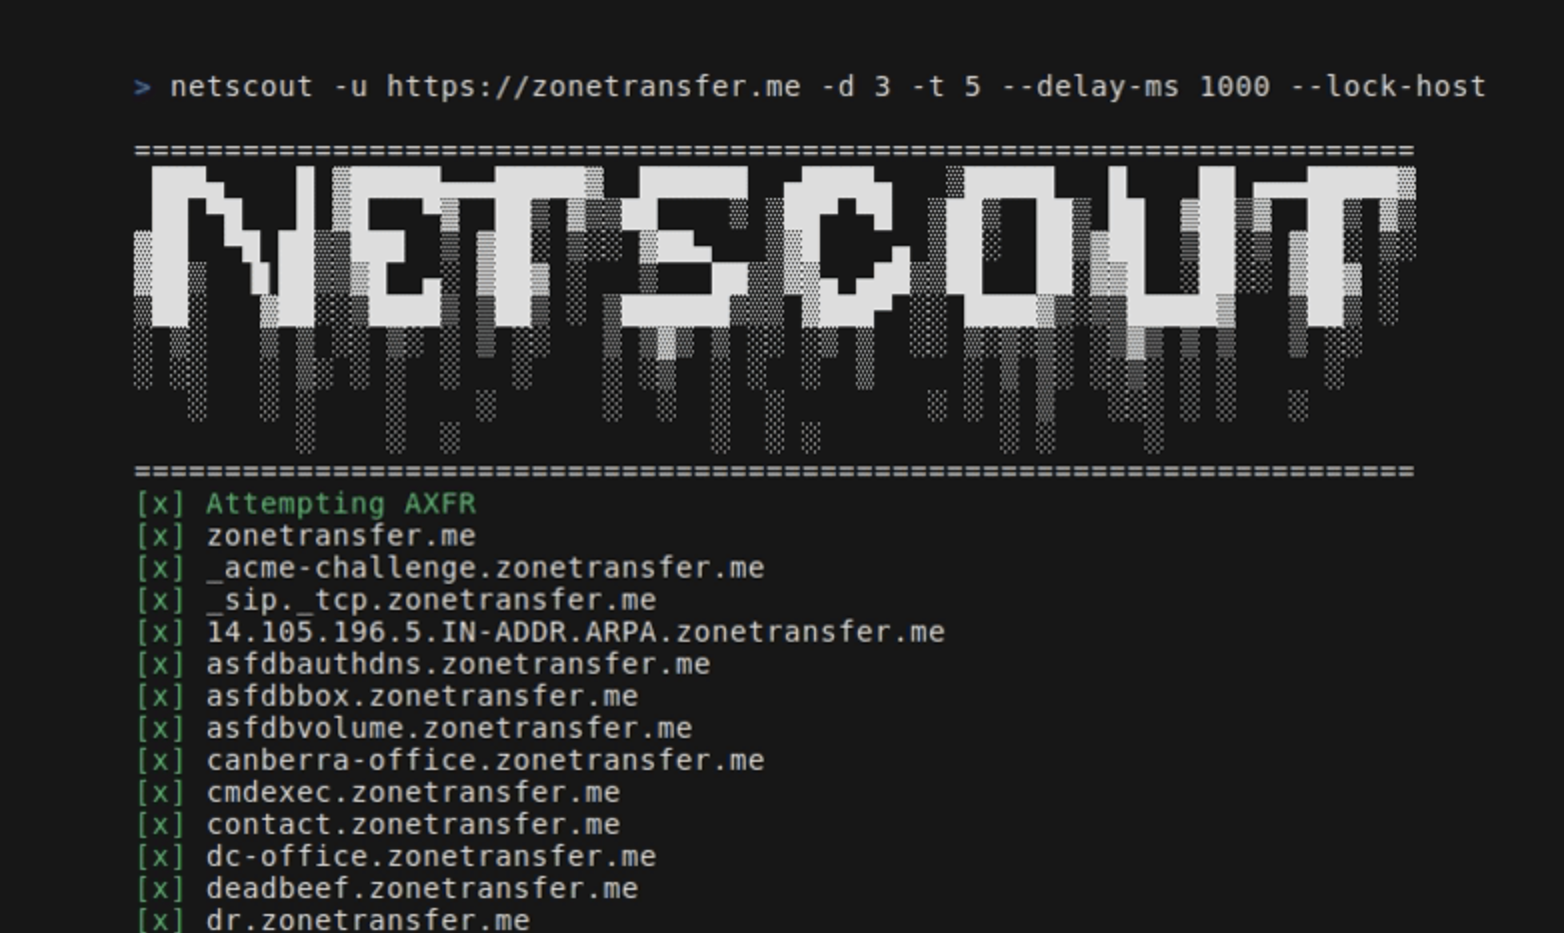 caio-ishikawa/netscout
OSINT-инструмент, который находит домены, поддомены, каталоги, конечные точки и файлы для заданного исходного URL.
 tess-ss/recon-ninja
Recon-Ninja
 gsmith257-cyber/graphcrawler
GraphQL-инструментарий для автоматизированного тестирования безопасности
 screetsec/sudomy
Sudomy — это инструмент для перечисления поддоменов, предназначенный для сбора поддоменов и анализа доменов с выполнением автоматизированной разведки…
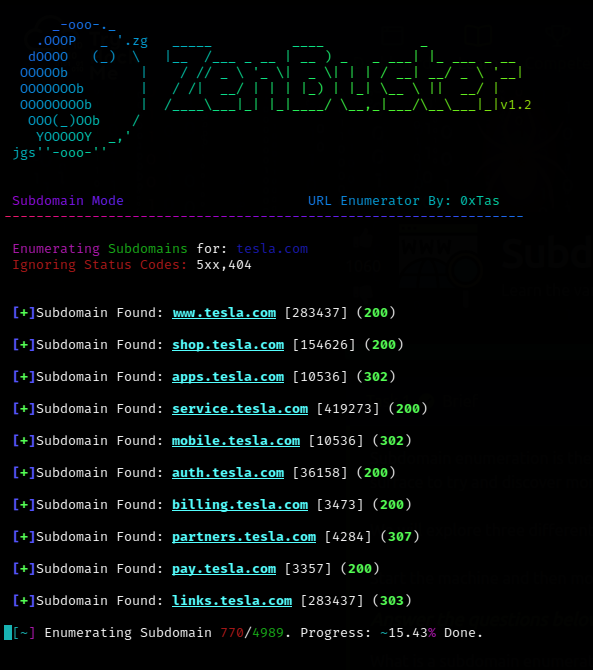 0xtas/zenbuster
Многопоточный инструмент для перечисления URL/обнаружения контента на Python.
 v4d1/dome
Быстрый инструмент для перечисления поддоменов на Python, объединяющий пассивный OSINT и активное сканирование методом перебора с обнаружением DNS…
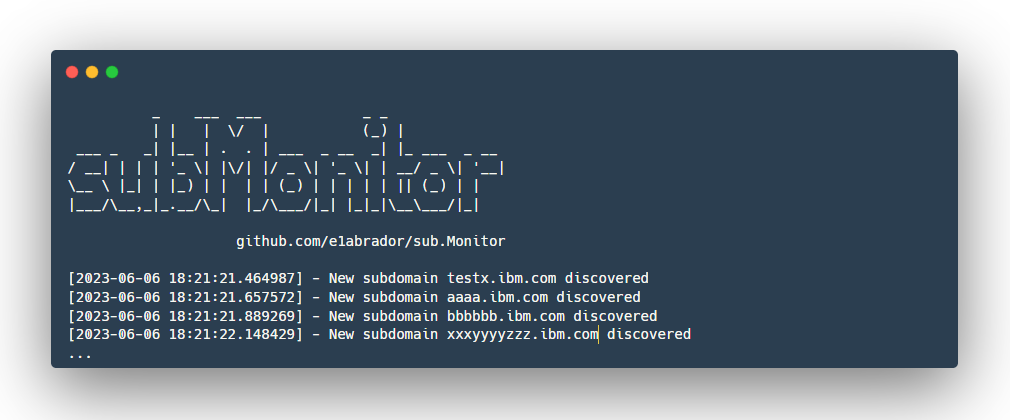 e1abrador/sub.monitor
Самостоятельно размещаемый инструмент непрерывного мониторинга пассивных поддоменов.








