
 #1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit

 cappricio-securities/ghostrecon
gh0str3con — это универсальный облачный инструмент для веб-разведки (recon).
 s0md3v/dump
То, что не заслуживает собственного репозитория.
 projectdiscovery/dnsx-action
Быстрый и многоцелевой DNS-инструментарий, позволяющий выполнять множество DNS-запросов.
 projectdiscovery/subfinder-action
Быстрая и пассивная энумерация поддоменов.
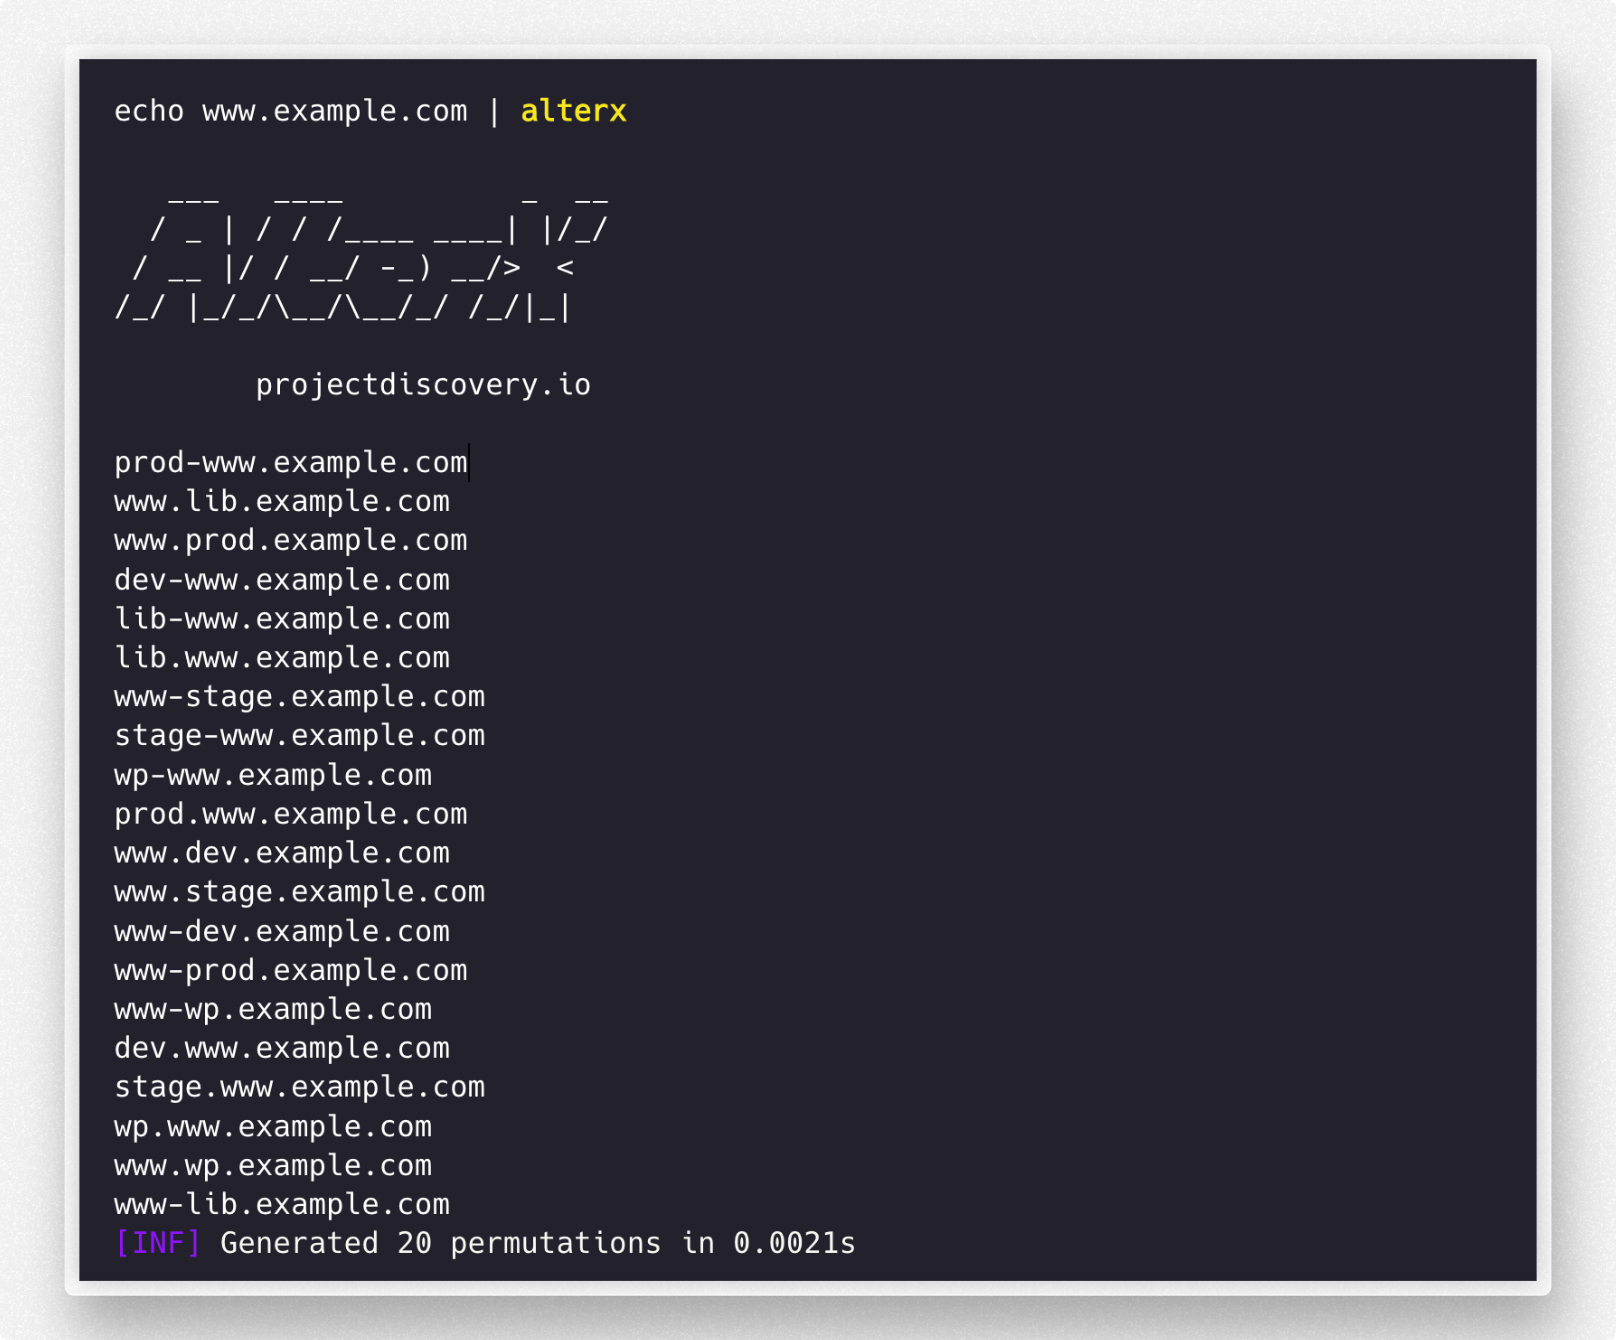 projectdiscovery/alterx
Быстрый и настраиваемый генератор списка поддоменов с использованием DSL
 projectdiscovery/tldfinder
Оптимизированный инструмент для обнаружения приватных TLD в целях исследования безопасности.
 projectdiscovery/urlfinder
Высокоскоростной инструмент для пассивного сбора URL-адресов, оптимизированный для эффективного и всестороннего обнаружения веб-активов без активного…
 0xsnowmn/cngo
Быстрый инструмент на Golang для получения Cname для доменов и поддоменов
 netspi/ateam
Python-инструмент для разведки, предназначенный для обнаружения служб Azure и определения принадлежности тенанта через проверку DNS, многосервисное…
 uphiago/recon-skills
Проверенный в полевых условиях пакет навыков атакующей безопасности с 169 техниками разведки и тестирования на проникновение. Охватывает CORS, SSRF,…
 dwisiswant0/awesome-oneliner-bugbounty
Коллекция отличных однострочных скриптов, особенно полезных для bug bounty.
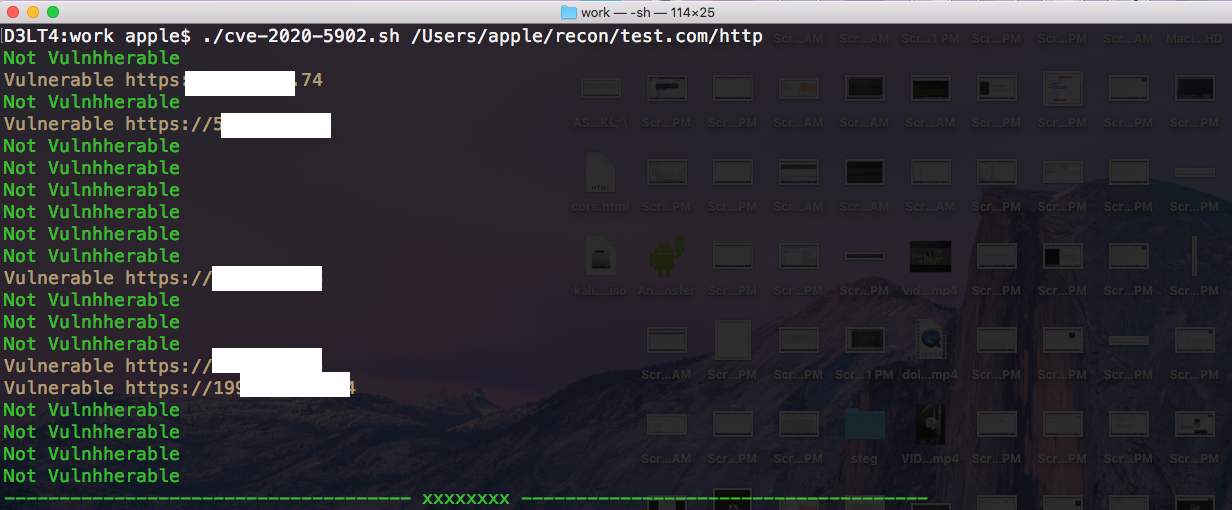 govindpalakkal/evilrip
Это небольшой скрипт на bash для поиска субдоменов/IP уязвимых для CVE-2020-5902
 termireum/react2shell
React2Shell — это высокопроизводительный сканер уязвимостей, написанный на Go, специально предназначенный для обнаружения уязвимостей удалённого…
 mrharshvardhan/py-log4j-rce-scanner
С помощью этого инструмента вы можете сканировать на наличие уязвимости удаленного выполнения команд CVE-2021-44228 в Apache Log4j по нескольким…
 rapticore/ore_react2shell_scanner
CVE-2025-55182 (React2Shell) Scanner
 siddolo/knockbleed
Массовое тестирование CVE-2014-0160 на поддоменах
 josekutty-k/frontpage-server-extensions-vulnerability-scanner
Python-скрипт для сканирования уязвимости CVE-2000-0114 в Frontpage Server Extensions. Автоматизирует перечисление поддоменов и сканирование…
 moon1705/easy_security
Проект с sublist3r, massan, CVE-2018-15473, ssh bruteforce, ftp bruteforce и nikto.








