#1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit

 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ — это пассивная разведка на основе открытых источников (OSINT) с автоматизированным сбором данных (фреймворк)
 x1mdev/reconpi
ReconPi - Легкий инструмент разведки, который выполняет обширное сканирование с использованием новейших инструментов.
 franccesco/getaltname
Извлечение поддоменов из SSL-сертификатов на HTTPS-сайтах.

 edu0x01/sr-71
Простой в использовании инструмент на Python для перечисления поддоменов, распознавания конечных точек и многого другого
 opsecramdan/react2shell-cve-2025-55182
Автоматизированный фреймворк эксплуатации для CVE-2025-55182 (RCE в Next.js) с перечислением поддоменов, сканированием уязвимостей, генерацией…
 1n3/sn1per-mcp
MCP-сервер, который позволяет AI-ассистентам управлять самостоятельно размещённой установкой Sn1per, выполняя ограниченные по области и аудируемые…
 pry0cc/proteus
Бот для мониторинга поверхности атак на базе projectdiscovery, работающий на axiom
 micro-joan/d4ta-hunter
Автоматизированная платформа OSINT для этичного хакинга и аудита. Собирает рабочие email-адреса сотрудников, хэши паролей, поддомены и IP-адреса…
 joshkar/x-recon
Утилита для обнаружения вводов веб-страниц и проведения XSS-сканирований.
 dawgyg/bugbounty_tools
Коллекция скриптов и инструментов, используемых в процессе работы над bug bounty. Здесь будут размещаться мои скрипты автоматизации, созданные для…
 talyx66/webfang
WEBFANG — это мой первый CLI, модульный набор инструментов OSINT и Reconnaissance, созданный для Ethical Hackers и Red-Teamers. Вцепитесь клыками в…
 viperbluff/portwitness
Инструмент для проверки доступности домена или нескольких его поддоменов.
 xcapri/subdosec
Быстрый, точный сканер захвата поддоменов с нулевым количеством ложных срабатываний. Обнаруживает уязвимые поддомены, собирает метаданные (IP, CNAME,…
 red-team-labs/waldo
Многопоточный инструмент на Python для подбора скрытых директорий и поддоменов на целевых веб-серверах с целью разведки и сбора информации.

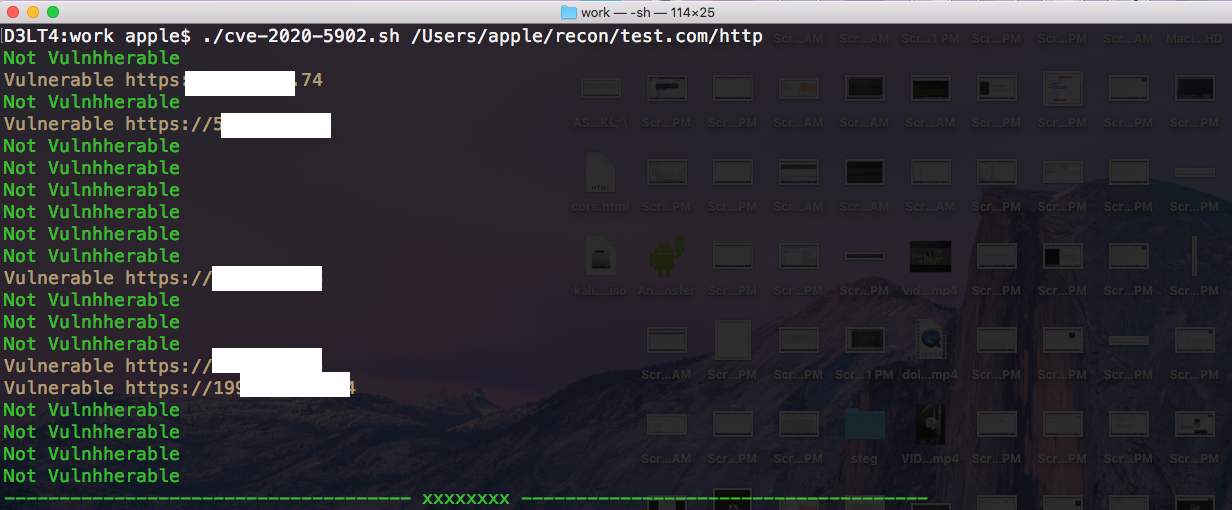 govindpalakkal/evilrip
Это небольшой скрипт на bash для поиска субдоменов/IP уязвимых для CVE-2020-5902