
 #1
Инструменты для анализа исходного кода без выполнения для поиска уязвимостей.
Рекомендация Kitploit

 owasp/trisuella-aidlca-framework
Фреймворк LLMSecOps с управлением политиками, обеспечивающий AST-ориентированный SAST, сканирование секретов, проверки цепочки поставок и…
 mbennett-labs/crypto-scanner
CLI-инструмент для сканирования кодовых баз на предмет криптографии, уязвимой к квантовым атакам
 nccgroup/secretscrub
Обрабатывает выходные данные SARIF от инструментов статического анализа, чтобы обнаруживать и удалять захардкоженные секреты в исходном коде,…
 thrilokh-q123/cve-2025-23134_fixes_code
Функция ASN1_STRING_set() принимает длину типа `int`; убедитесь, что аргумент не усекается непреднамеренно при вызове из asn1_ex_c2i().
 sassoftware/shiro
CVE-2026-49268 — Анализ и устранение уязвимости обхода аутентификации через LDAP-инъекцию
 minhhk68/cve-2026-13158
Эксплойт Proof-of-concept и техническое уведомление об уязвимости произвольной загрузки файлов с правами Admin+, приводящей к удаленному выполнению…
 ockeghem/cve-2015-6835-checker
PHP-скрипт для обнаружения CVE-2015-6835 (уязвимость десериализации сессий) путём анализа исходного кода на предмет небезопасных вызовов…
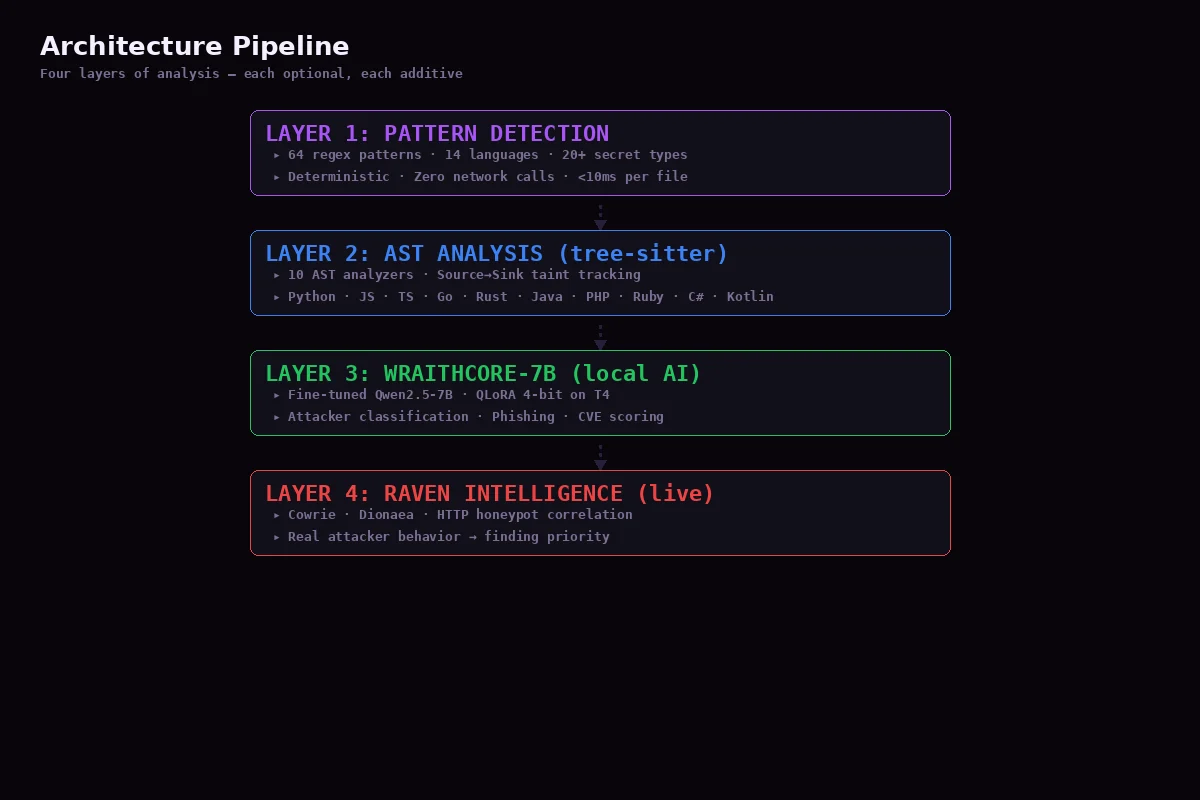 niffyhunt/codeguard-copilot
ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие…
 rh-rahulshetty/log4shell-cve-2021-44228
Намеренно уязвимый Java/Maven-фикстур для тестирования обнаружения Log4Shell (CVE-2021-44228), классификации влияния на код и рекомендаций по…
 luiscastellanos-dev/cobol-shield
Инструментарий для усиления безопасности устаревших систем COBOL — обнаружение невидимых символов Unicode, анализ границ формата, целостность…
 anna-kravets/codeql-buffer-overflow-variant
Синтетический вариант переполнения буфера стека CWE-120 на основе CVE-2020-8597 (pppd EAP) в качестве цели статического анализа CodeQL
 offensive360/sast-scan-action
GitHub Action для SAST-сканирований Offensive360 и результатов SARIF. Ознакомьтесь с программой с открытым исходным кодом, чтобы узнать о требованиях…
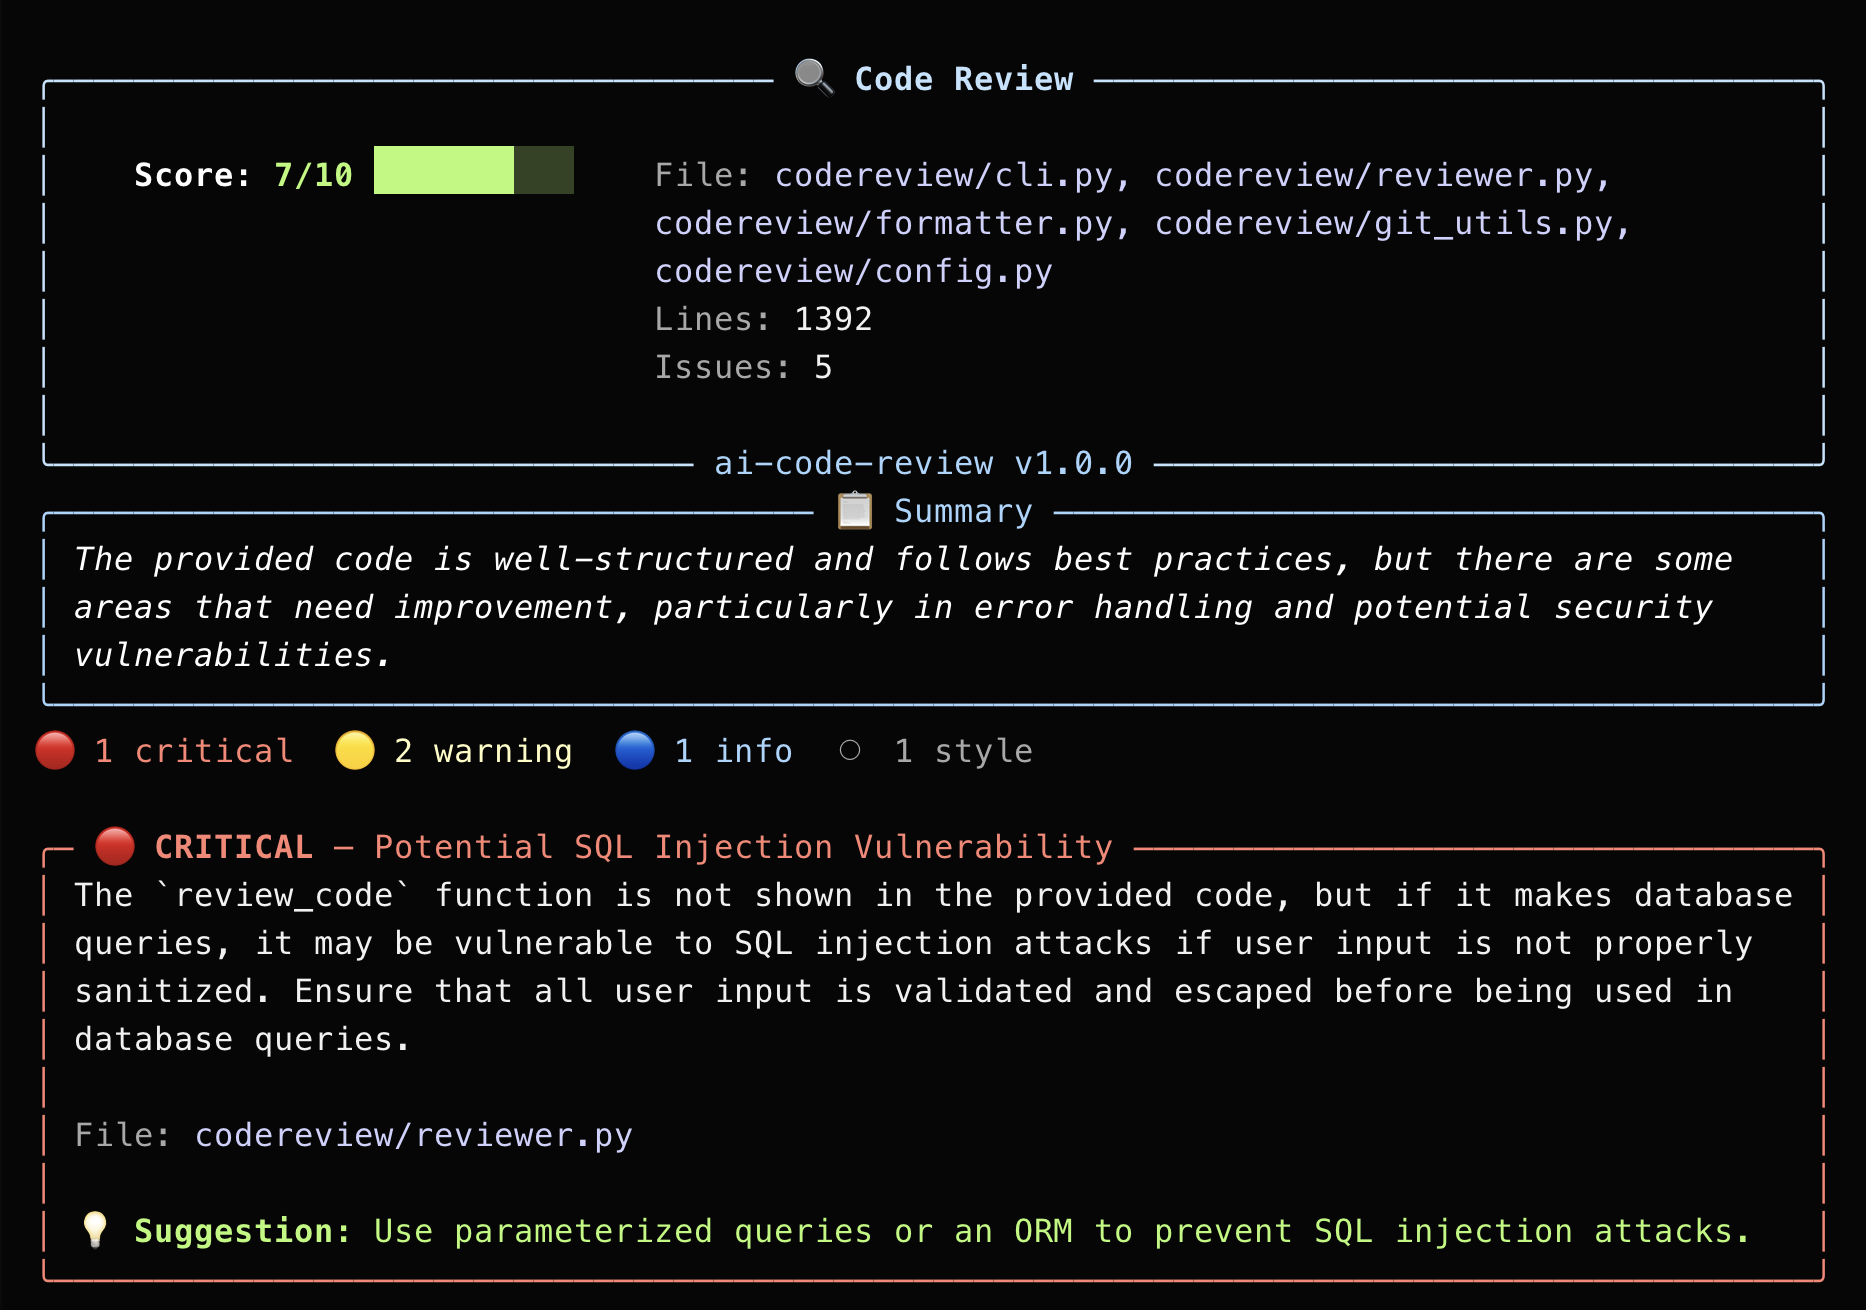 jaydendancer12/ai-code-review
CLI-инструмент на основе ИИ, который проверяет код на уязвимости безопасности, ошибки и антипаттерны с помощью LLM. Поддерживает локальные и облачные…
 offensive360/mcp-server
MCP-сервер, который запускает SAST-сканирование локальных кодовых баз и возвращает результаты с уровнем серьёзности и исправлениями, позволяя…
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Генерирует пять форматов полезных нагрузок .NET для десериализации по CVE-2026-56158, доставляет их через конечные точки HTTP/SOAP/JSON, включает…
 yousif-iq/cve-2026-39259
CVE-2026-39259
 merbinr/cve-2023-31606
Документация CVE-2023-31606: уязвимость ReDoS в функции sanitize_html гема Redcloth, с анализом первопричин, оценкой CVSS 7.5 и ссылками на OWASP в…
 arian-gogani/enforcement-coverage
Находит маршруты API с более слабой авторизацией, чем у их соседних маршрутов. Восстановлен CVE-2026-45316 из исходного кода. Включает отрицательные…








