#1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
 gmh5225/ida_plugin_pcodegpt
Плагин для IDA Pro, использующий OpenAI GPT-3.5/GPT-4 для автоматизации задач обратной разработки, таких как именование функций, объяснение кода и…
 gmh5225/ida-sdk
Официальные заголовочные файлы и библиотеки IDA Pro SDK для создания плагинов, которые дизассемблируют, декомпилируют и анализируют бинарные файлы в…
 gmh5225/ida-claude-code-plugins
Плагины, интегрирующие Claude Code с IDA Pro для помощи в реверс-инжиниринге и рабочих процессах анализа бинарных файлов посредством…
 tls456/cve-2026-43805-poc
CVE-2026-43805 анализ гонки IOKit IODMACommand и proof of concept
 ssh-pur66/cve-replay
Независимая офлайн-регрессия CVE-2026-44431 для зафиксированных версий urllib3 с указанием авторства первоначального исследователя.
 niffyhunt/codeguard-copilot
ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие…
 ejfkdev/jd
Go CLI, который деобфусцирует вывод javascript-obfuscator (obfuscator.io) и разминифицирует JavaScript с помощью AST-преобразований, статического…
 ejfkdev/dae
Анализатор AOT-снимков Dart с конфигурацией, экспортирующий совместимые с blutter символы и структуры для IDA, radare2 и Frida, а также…
 ejfkdev/dj
Извлекает динамически загружаемые файлы JavaScript путём статического анализа HTML и JS веб-сайта, обнаруживая чанки webpack, ленивую загрузку через…
 ejfkdev/ddc
DEX → декомпилятор Java на Rust — быстрый, прогрессивный анализ, двуязычный CLI
 0sec-labs/0
Кибербезопасностный инструмент для полностекового тестирования на проникновение на основе LLM. Автономно находите и устраняйте уязвимости 24/7.…
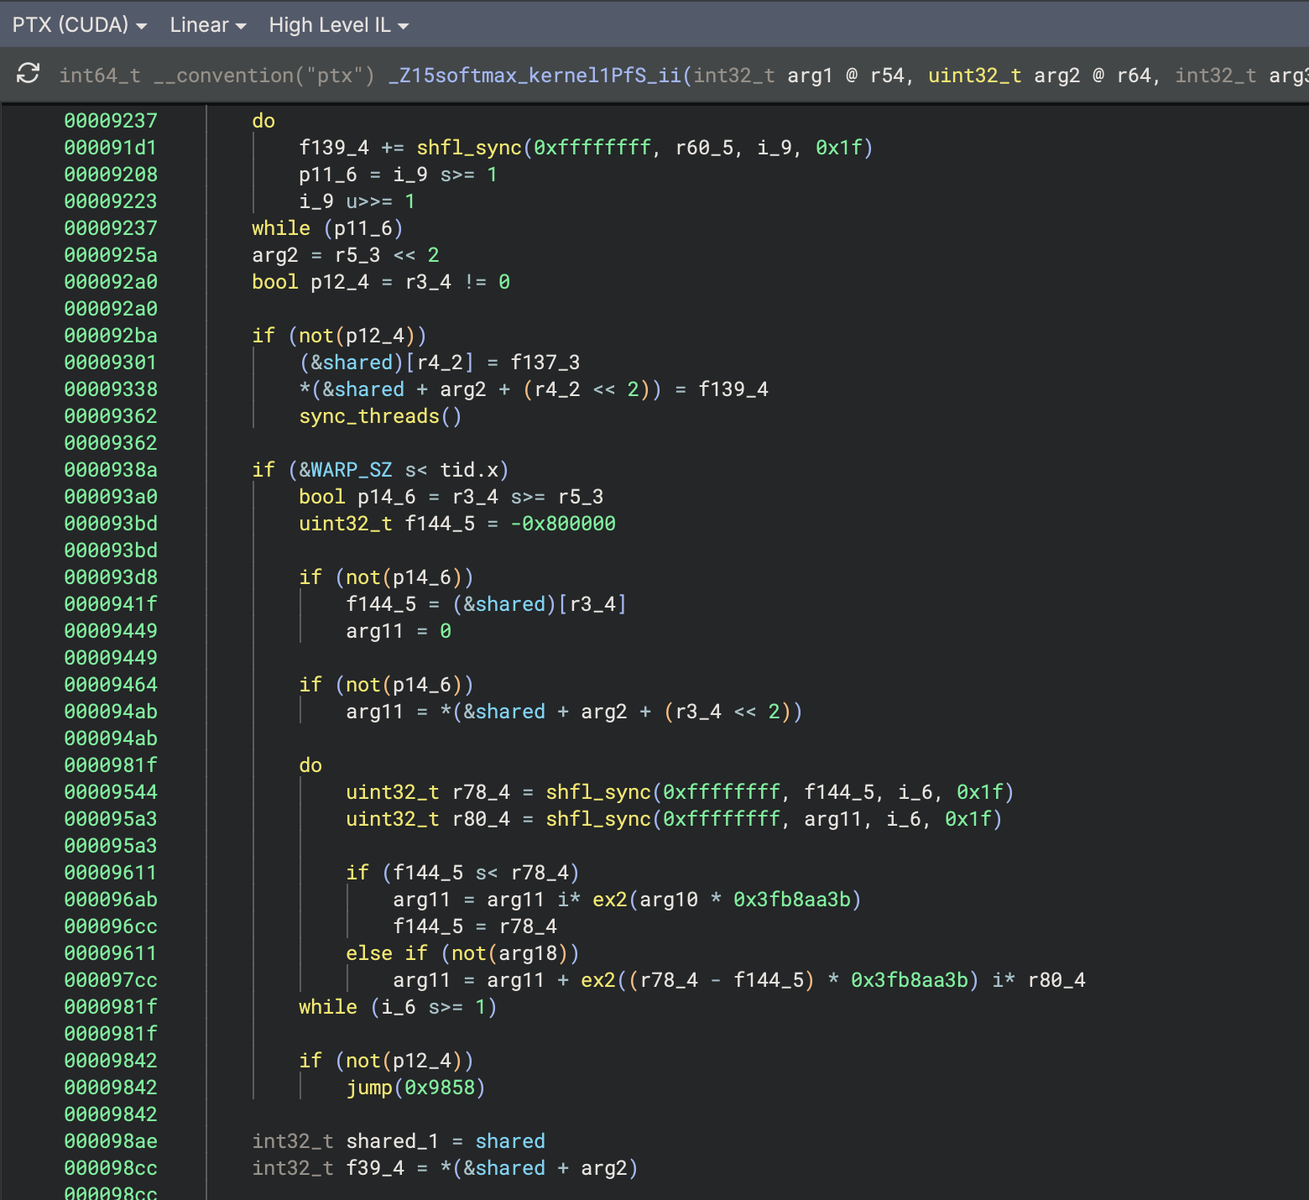 seekbytes/ptxninja
Плагин Binary Ninja для реверс-инжиниринга PTX — виртуальной архитектуры набора инструкций CUDA-совместимых GPU.
 mrphrazer/obfuscation_analysis
Плагин Binary Ninja для анализа и упрощения обфусцированного кода
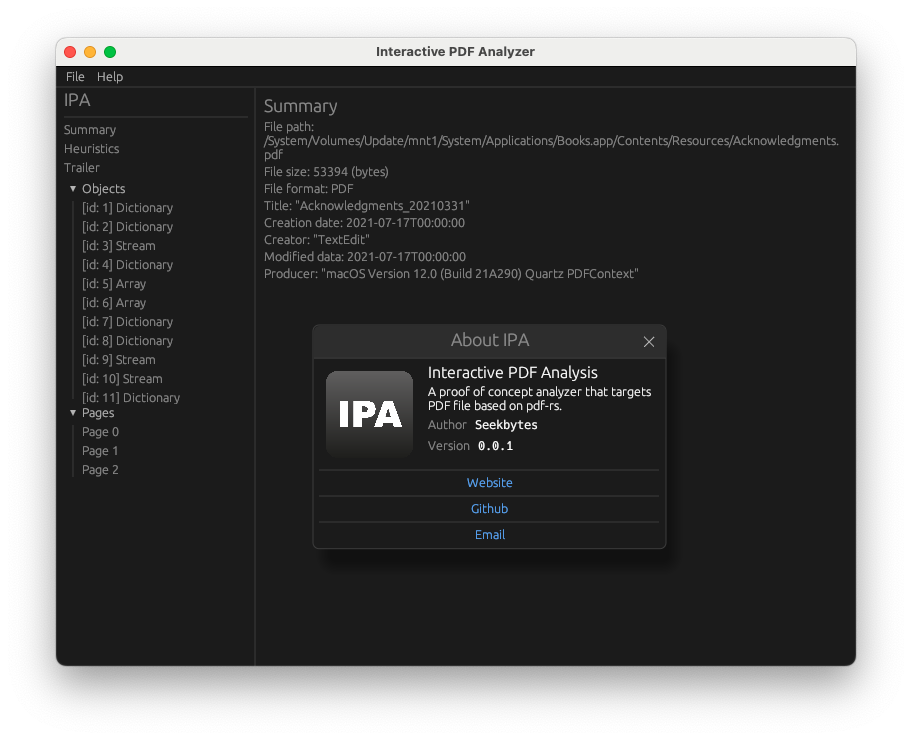 seekbytes/ipa
GUI-анализатор для глубокого изучения PDF-файлов. Обнаруживайте вредоносные полезные нагрузки, понимайте связи между объектами и извлекайте ключевую…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 sdodson/cve-2026-46595-proof
Go proof-of-concept, демонстрирующий CVE-2026-46595 в golang.org/x/crypto/ssh, использующий инспекцию символов stripped-бинарников и сканирование…
 ablation-tool/ablation
Фреймворк для обратной разработки с дизассемблированием, декомпиляцией, анализом распространения данных, сравнением версий и семантическим поиском, а…
 123wwwa/flowname
Восстановление идентификаторов JavaScript нового поколения с помощью LLM.