
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
 cea-sec/miasm
Фреймворк для реверс-инжиниринга на Python
 bethington/ghidra-mcp
MCP-сервер, объединяющий обратную разработку Ghidra с инструментами ИИ: 256 инструментов для декомпиляции, эмуляции P-кода, живой отладки, анализа…
 rocky/python-uncompyle6
Декомпилятор байт-кода Python для разных версий
 intelowlproject/intelowl
Масштабируемая платформа анализа угроз, обогащающая наблюдаемые объекты и файлы с помощью 200+ анализаторов, со встроенным графическим интерфейсом,…
 joernio/joern
Платформа анализа кода с открытым исходным кодом для C/C++/Java/Binary/Javascript/Python/Kotlin на основе графов свойств кода. Discord…
 jetbrains/fernflower
Декомпилятор из байт-кода Java в Java, используемый в IntelliJ IDEA.
 retirejs/retire.js
сканер, обнаруживающий использование библиотек JavaScript с известными уязвимостями. Также может генерировать SBOM найденных библиотек.

 semgrep/semgrep-rules
Пакет правил статического анализа для обнаружения уязвимостей безопасности, опасных шаблонов кода и проблем конфигурации во многих языках;…
 e-m-b-a/emba
EMBA — анализатор безопасности встроенного ПО
 ezyang/htmlpurifier
Соответствующий стандартам HTML-фильтр, написанный на PHP
 hasherezade/pe-bear
Инструмент для реверс-инжиниринга Portable Executable с удобным графическим интерфейсом
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 yandex/gixy
Статический анализатор конфигурации Nginx
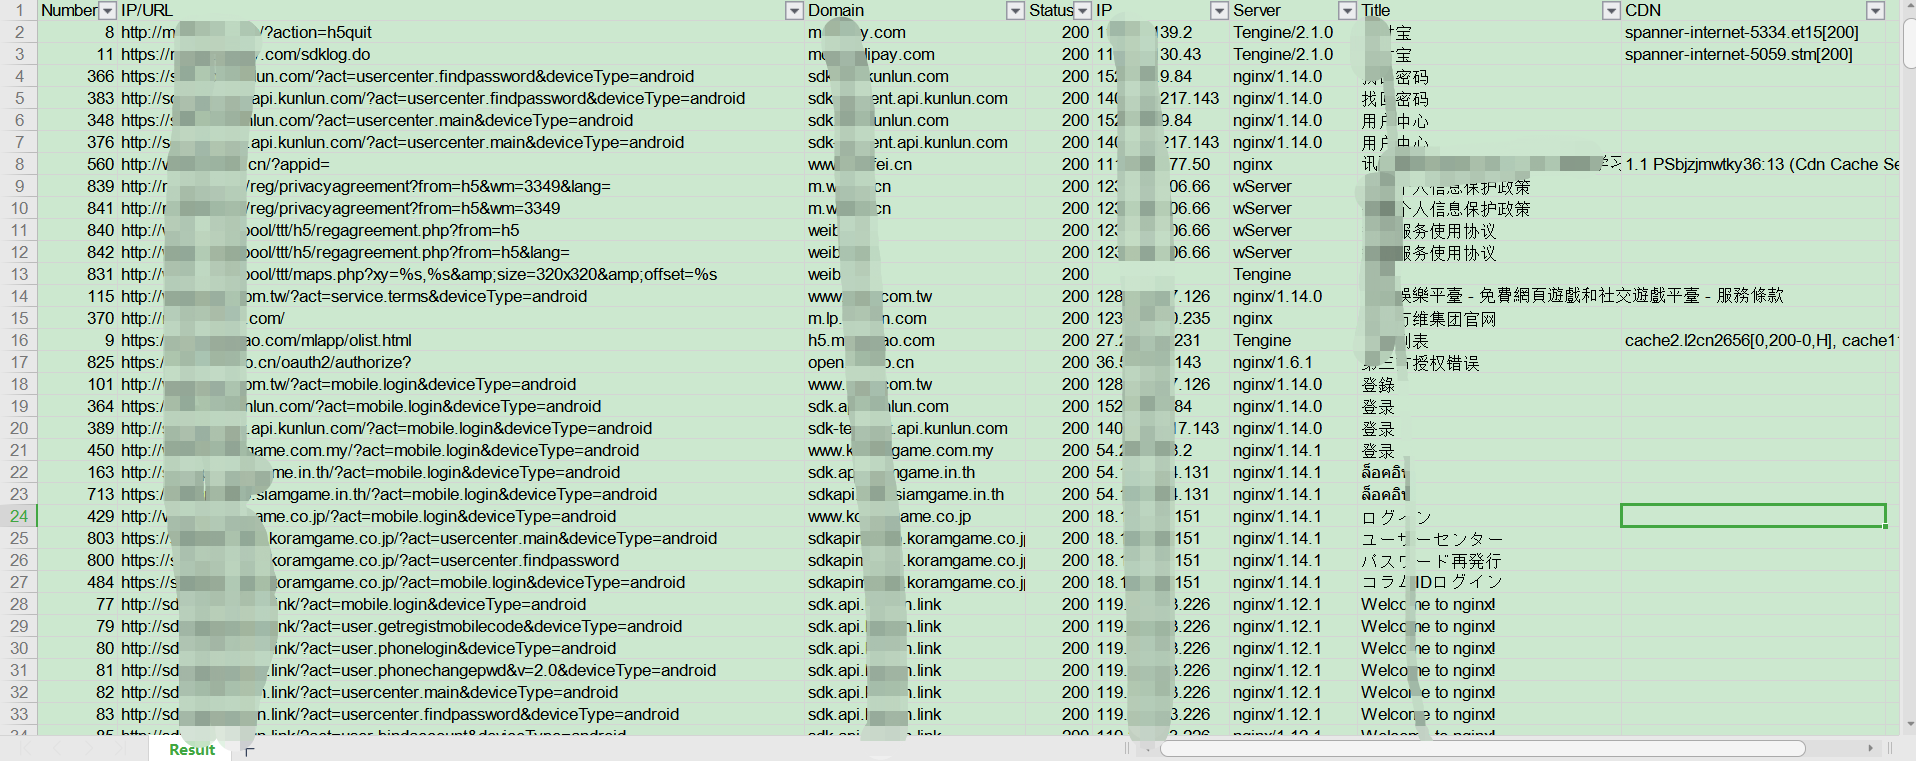 kelvinben/appinfoscanner
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
 c2sp/wycheproof
Проект Wycheproof проверяет криптографические библиотеки на известные атаки.
 rednaga/apkid
Идентификатор Android-приложений для упаковщиков, защитников, обфускаторов и странностей - PEiD for Android
 revng/revng
Фреймворк для бинарного анализа с открытым исходным кодом и декомпилятор, построенный на LLVM и QEMU, преобразующий бинарные файлы в читаемое…








