
 #1
Инструменты для имитации атак, основанных на человеческом факторе (фишинг, предтекстинг, приманка) и тестирования человеческих факторов в безопасности.
Рекомендация Kitploit
 chrismaddalena/cooper
Инструмент на Python для загрузки HTML и создания HTML-кода, подходящего для фишинговых кампаний.
 albertrg99/redditosint
Reddit OSINT по имени пользователя. Обнаружение индексированных постов, комментариев, удалённого и активного контента, шаблонов активности, раскрытых…
 jofpin/sack
Определение связи сессий для атак социальной инженерии.
 shaheeryasirofficial/smugglemypayload
Генерирует страницы HTML-контрабанды, которые встраивают и восстанавливают файлы на стороне клиента через JavaScript, с кодированием полезной…
 cedowens/mythic-macro-generator
Скрипт на Python3 для генерации макроса для запуска полезной нагрузки Mythic. Автор: Cedric Owens
 corvralabs/evilneko
Автоматизированный инструмент оркестрации контейнеров для фишинговых атак типа «браузер в браузере» (BITB), позволяющий командам красных…
 soufianetahiri/teamsntlmleak
Утечка NTLM через вкладку «Веб-сайт» в Teams с помощью MS Office
 fdciabdul/fbchecker
Массовая проверка аккаунтов Facebook
 husam212/mitmer
Автоматизированный инструмент для проведения атак «человек посередине».
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 ka7ana/cve-2023-23397
PowerShell proof-of-concept для CVE-2023-23397, который эксплуатирует свойство ReminderSoundFile в Outlook для перехвата хэшей Net-NTLMv2 через SMB…
 pwardle/not-a-mused
Эксплойт, использующий недокументированную настройку конечной точки диктовки Muse, позволяющий локальному непривилегированному процессу…
 ilektrojohn/creepy-plugins
Плагины для cree.py
 reverseclabs/cve-2021-25374_samsung-account-access
Этот скрипт может быть использован для получения доступа к аккаунту Samsung жертвы, если на её устройстве Samsung установлена определённая версия…
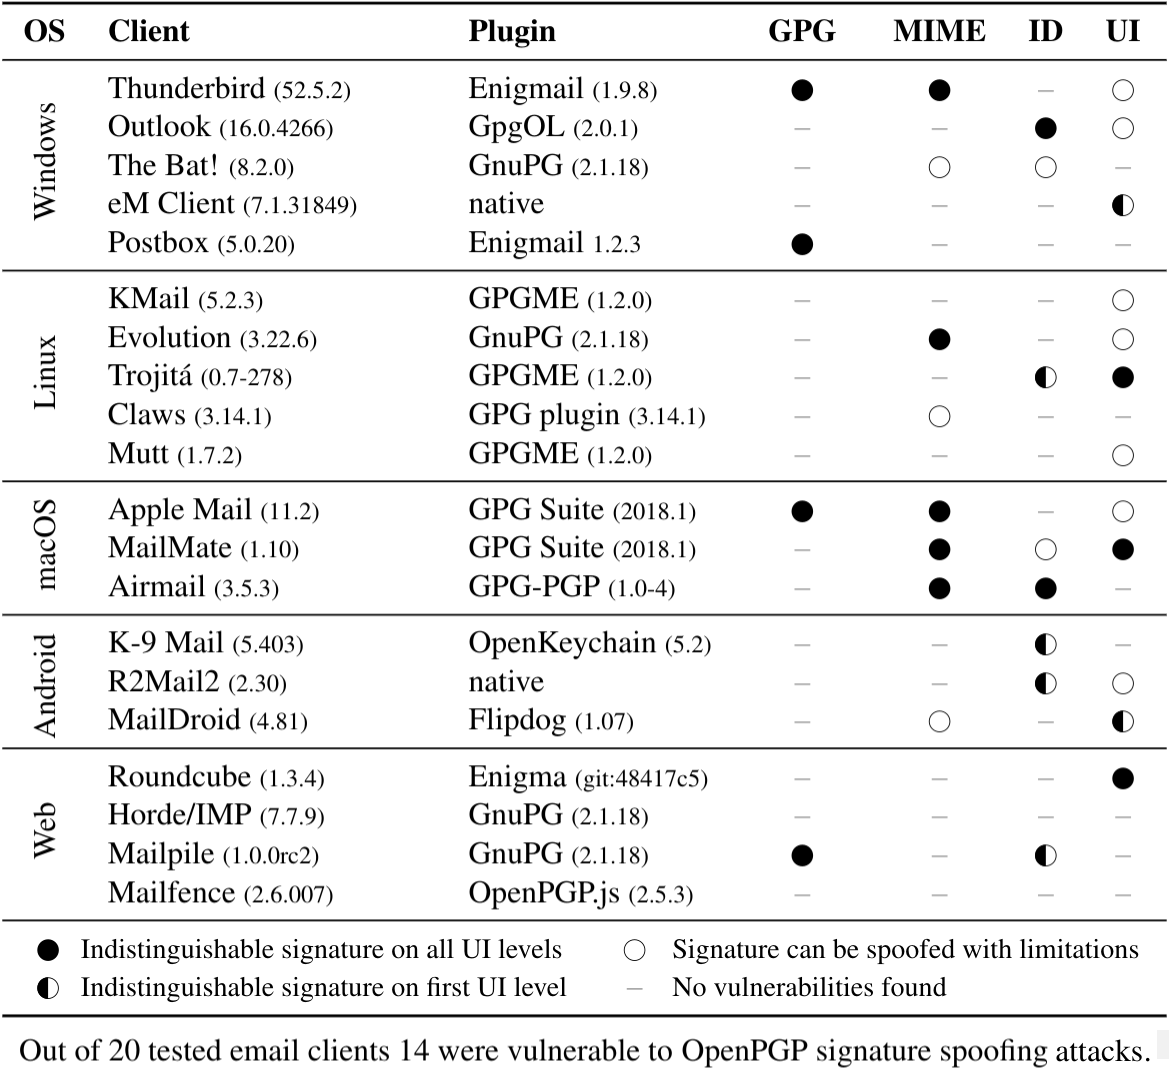 rub-nds/johnny-you-are-fired
Артефакты для публикации USENIX.
 jakabakos/cve-2023-36884-ms-office-html-rce
Удаленное выполнение кода через HTML в MS Office и Windows (CVE-2023-36884) - PoC и эксплойт
 xorond/sudo-snooper
Python-скрипт, имитирующий работу оригинального бинарного файла sudo, чтобы обманом заставить пользователей вводить свои пароли.
 jasmoon99/embedded-pdf
Это демонстрационное видео показывает, как можно управлять устройством жертвы, отправив невинно выглядящий PDF-файл цели, который на самом деле…








