
 #1
Инструменты сканирования API-ключей, обнаружения утечек учетных данных и управления секретами.
Рекомендация Kitploit
 crissyfield/troll-a
Извлекает секреты (пароли, ключи API, токены) из веб-архивов WARC с помощью правил Gitleaks. Поддерживает HTTP, S3, локальные файлы и сжатые архивы с…
 praetorian-inc/caeruleus
Единый бинарный файл на Go для тестирования безопасности Bluetooth Low Energy в Linux/BlueZ: сканирование, перечисление GATT,…
 farenhytee/database-sentinel
Открытые аудиты безопасности для Supabase: MCP-сервер только для чтения, CLI-агент и Claude Skill. Находит ошибки конфигурации RLS, открытые ключи и…
 arsbr/veritensor
Антивирус для AI-артефактов и RAG-файрвол. Инструмент статического анализа, сканирующий модели и ноутбуки на предмет RCE, наборы данных и…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 momenbasel/vulnhawk
SAST-сканер на основе ИИ, который находит обход аутентификации, IDOR и логические ошибки, которые пропускают Semgrep/CodeQL. Бесплатное действие…
 clidey/deptrust
CLI и MCP-сервер, который проверяет версии пакетов на наличие известных уязвимостей в 14+ экосистемах, включая npm, PyPI, crates.io, Go modules и…
 msaad00/agent-bom
Открытый сканер безопасности и самостоятельно размещаемая панель управления для ИИ, MCP и облака. Единая модель данных — запускайте сканирование в…
 davidcarliez/cover
Держите приватные данные, внутреннюю инфраструктуру и секреты вне облачных агентов для программирования, не нарушая свой рабочий процесс.
 nightwatchcybersecurity/gitbleed_tools
Скрипты оболочки для клонирования и зеркалирования Git-репозиториев, вычисления дельт и запуска gitleaks для обнаружения секретов, скрытых в…
 elandio-com/sharemylogin
Обмен учётными данными с нулевым разглашением
 synacktiv/sccmsqlclient
MSSQL-клиент для сред SCCM, позволяющий выполнять разведку, удалённое выполнение PowerShell на управляемых клиентах и извлечение конфиденциальных…
 xenoncyber/envy
Инструмент на основе терминала для управления секретами с поддержкой как tui, так и cli
 gensecaihq/react2shell-scanner
Обнаруживает CVE-2025-55182 RCE в React Server Components путем сканирования lock-файлов npm/pnpm/yarn, Docker-образов, SBOM и живых URL-адресов.…
 oxsecurity/codetotal
Анализируйте любой фрагмент, файл или репозиторий для выявления возможных уязвимостей безопасности, таких как секреты в коде, уязвимости открытого…
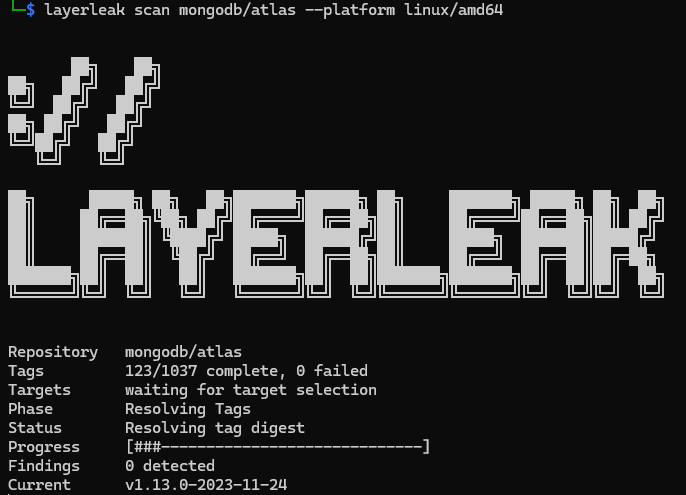 brumbelow/layerleak
layerleak — сканер секретов Docker Hub
 agberohq/keeper
Простой безопасный хранитель секретов








