
 #1
Инструменты и библиотеки для автоматизации задач безопасности, рабочих процессов и разработки пользовательских инструментов.
Рекомендация Kitploit
 yuma-tsushima07/cve-2024-3094
Скрипт для обнаружения уязвимости xz - CVE-2024-3094
 codiobert/log4j-scanner
Легковесный bash-скрипт для быстрого сканирования систем на уязвимость Log4j CVE-2021-44228 с помощью однострочной команды.
 elbee-cyber/cve-2021-3156-patcher
Этот простой bash-скрипт исправляет недавно обнаруженную уязвимость переполнения кучи в sudo.
 joda32/adit
Разведка Active Directory и аудит безопасности в режиме только чтения через ADWS (net.tcp/9389) на Go
 alecasg555/safe-expr-eval
Безопасный вычислитель выражений — готовая замена expr-eval без уязвимости CVE-2025-12735
 kr0no/bloodhound-shell
Интерактивная командная оболочка для BloodHound API.
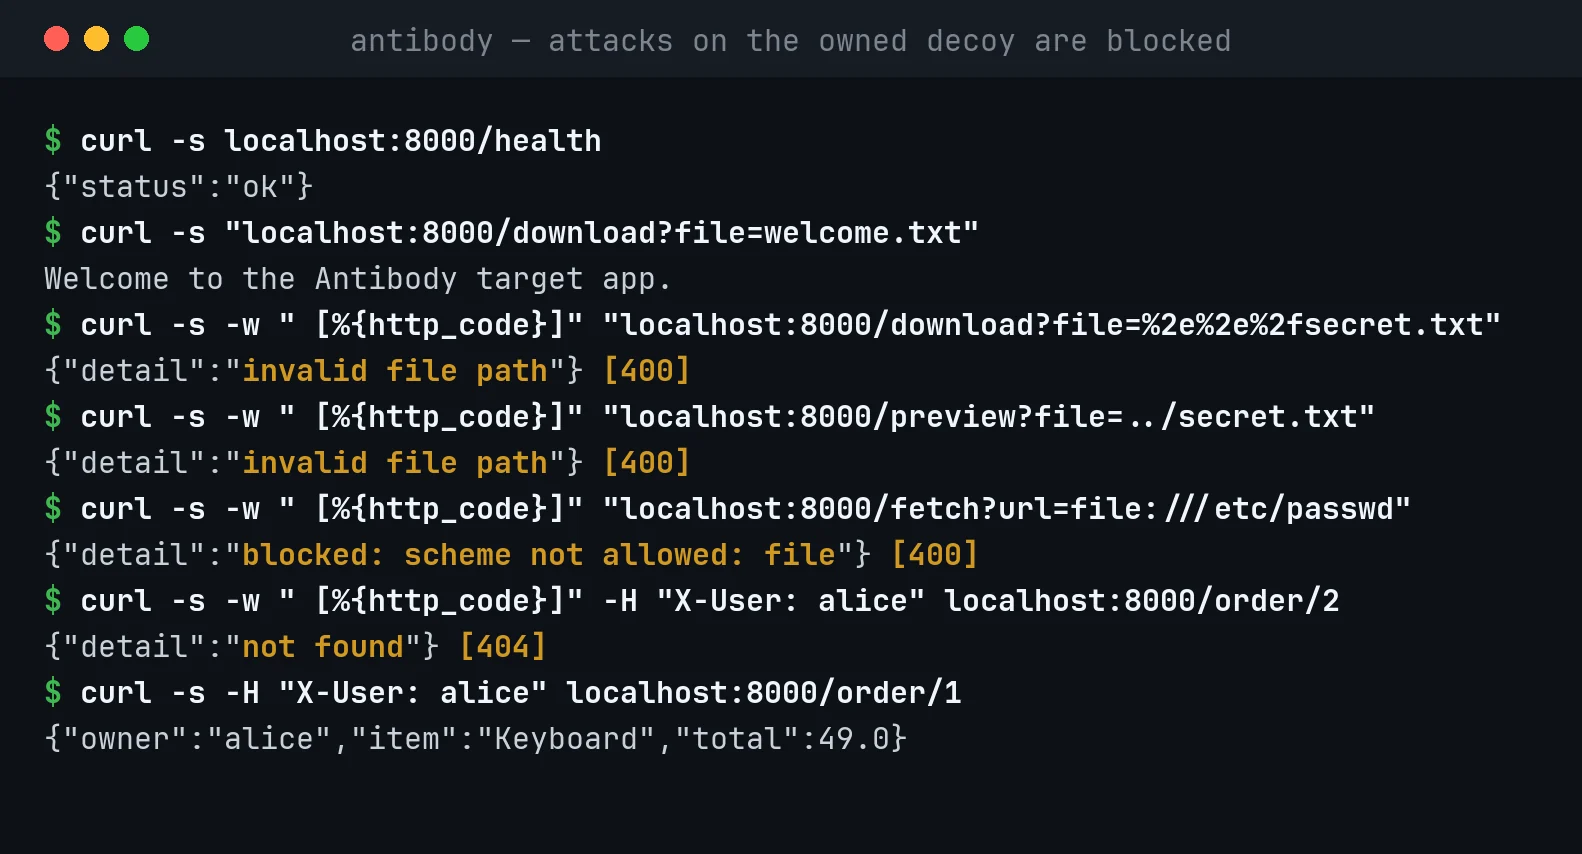
 lsudoko/antibody
Цикл DevSecOps GitLab Duo, в котором второй ИИ повторно атакует каждое исправление, написанное ИИ, сохраняя каждый успешный обход как постоянное…
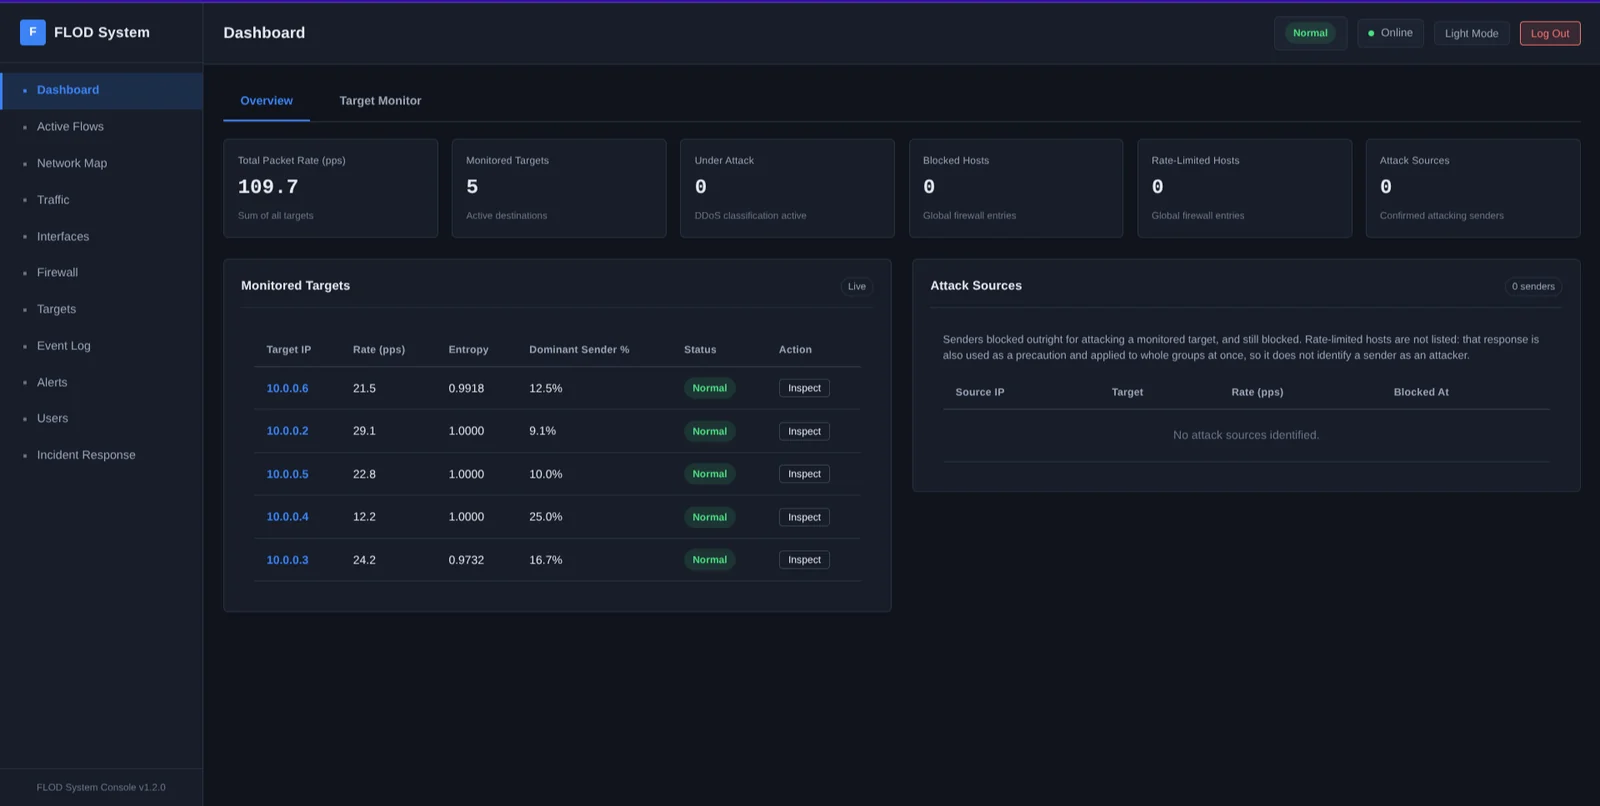 devinblack001/ddos-reduction-system
Адаптивный двухэтапный шлюз для защиты от DDoS-атак на уровне L4, использующий поведенческий анализ трафика, классификацию методом случайного леса и…
 praetorian-inc/capability-sdk
Общий Go SDK, определяющий стандартный интерфейс возможностей для сканеров безопасности, с выводом результатов в нескольких форматах (терминал, JSON,…
 unclesocks/cyberresponders
CyberResponders — это терминальная обучающая игра по кибербезопасности, которая позволяет игрокам реагировать на различные сценарии киберинцидентов.…
 jheeree/simple-cve-2021-41773-checker
Простой скрипт на bash для проверки множества хостов на уязвимость CVE-2021-41773 (Apache)
 aa22396584/synology-nas-cli
nas: a zero-dependency Python CLI + MCP server for Synology DSM 7. One-command audit and fix for the C3RB3R / .L0CK3D ransomware campaign; hand it to…
 roccoammon/active-directory-health-check
GUI-инструмент PowerShell, выполняющий 54 проверки работоспособности и безопасности по лучшим практикам для Active Directory, выявляющий…
 nu11secur1ty/burpsuite-grand-master-tools
Модульный набор инструментов для пентестеров, который преобразует захваченные HTTP-запросы Burp Suite в просматриваемые URL и автоматизирует действия…
 liamromanis101/dead.letter-cve-2026-45185
Сканер уязвимостей на основе shell для CVE-2026-45185 (Dead.Letter) в Exim MTA. Обнаруживает use-after-free в сборках GnuTLS, проверяет версию,…
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Исправление уязвимости проверки подписи WinVerifyTrust, CVE-2013-3900, QID-378332
 murrez/cve-2026-84434
Python PoC-сканер и эксплойт для CVE-2026-84434 — неаутентифицированной загрузки произвольных файлов в Gravity Forms <=3.1.0.4 через скрытые поля…
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
Действие, отвечающее за установку порогового значения оповещения о запасах для каждого склада (`seuil_stock_alerte`), принимает управляемый…








