
 #1
Инструменты и библиотеки для автоматизации задач безопасности, рабочих процессов и разработки пользовательских инструментов.
Рекомендация Kitploit

 kernelzeroday/cve-2026-29000
Forge JWE-обёрнутые неподписанные JWT для обхода проверки подписи pac4j-jwt (CVE-2026-29000) и аутентификации под любым пользователем; включает…
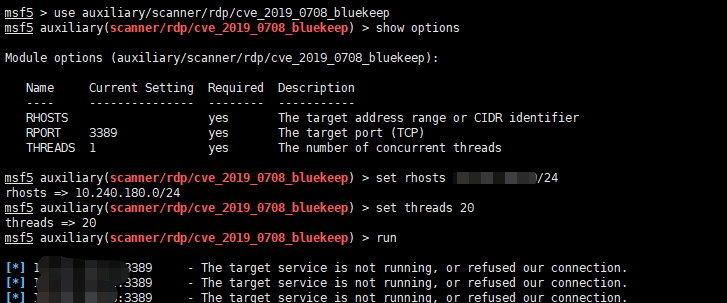 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 lufeirider/ingressnightmare-poc
Одно-кликовый proof-of-concept эксплойт-скрипт для уязвимостей IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, CVE-2025-1974),…
 luftwaffe66/gobfuscator
Обфусцирует исходный код Go с помощью AES-256 шифрования строк с расшифровкой во время выполнения, переименования идентификаторов и удаления…

 vertexcover-io/strot
Агент-скрапер API для веб-API
 nu11secur1ty/kousei
Python/Go-фреймворк, который генерирует PoC-запросы для SQL-инъекций, автоматизирует атаки sqlmap и управляет модульными скриптами эксплойтов с…
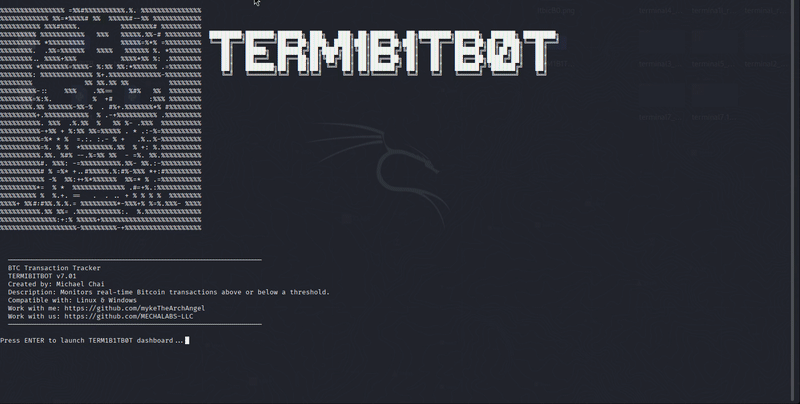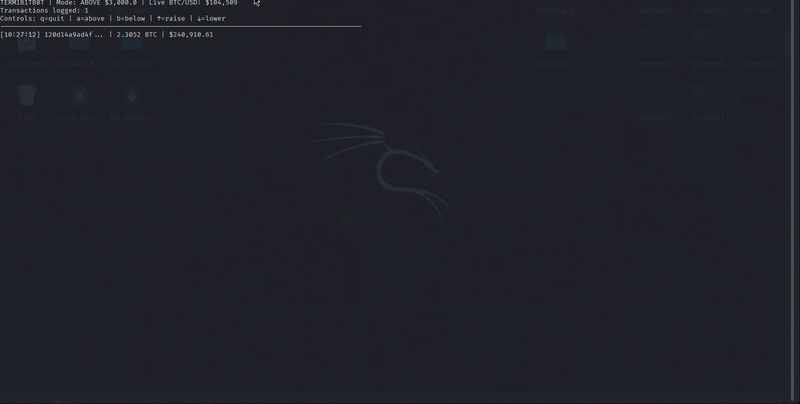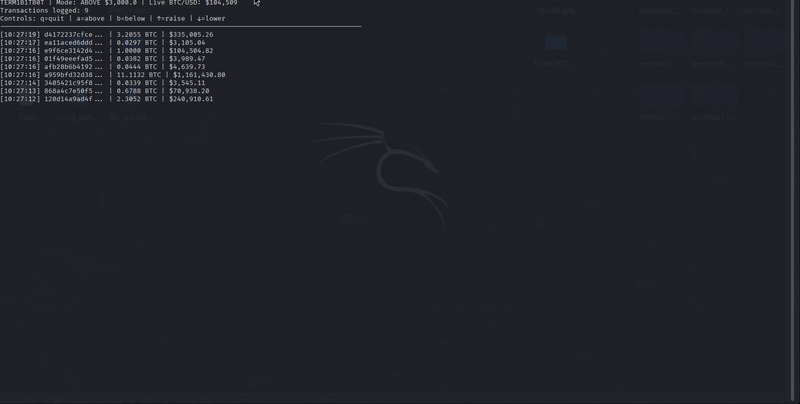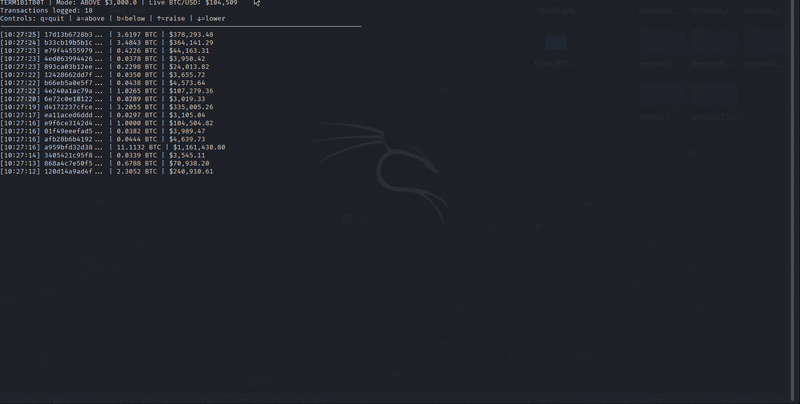 mykethearchangel/term1b1tb0t
Инструмент на основе терминала, который отслеживает биткойн-транзакции в реальном времени, превышающие или опускающиеся ниже заданного порога.
 joranslingerland/cve-2021-36934
Исправление для CVE-2021-36934
 soc-irdoc/irdoc-app
Платформа документирования реагирования на инциденты
 bitwire-it/probe-cve-2026-98432
Локальный инструмент проверки версии ядра, удалённый пробник поддержки MPTCP и интерактивный CLI для сканирования и проверки, предназначенный для…
 dinosn/liferay-ga4-rce-research
Исследование безопасности Liferay CE 7.0.3 GA4: RCE до аутентификации с правами root (класс CVE-2020-7961) воспроизведена от начала до конца, плюс…
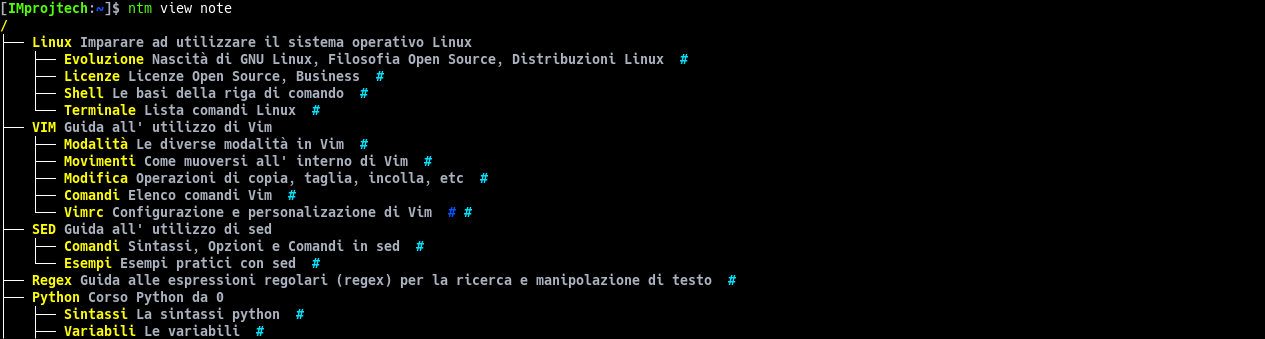 improjtech/notamy
Терминальный менеджер заметок с иерархическим тегированием и привязкой файлов
 sbaresearch/stop-zenbleed-win
Скрипт PowerShell для применения обходного решения MSR для Zenbleed (CVE-2023-20593) в Windows
 murrez/cve-2026-92229
Python 3 PoC-сканер и эксплойт для CVE-2026-92229 — уязвимости неаутентифицированного выполнения произвольных шорткодов в плагине WordPress…
 asmitdesai/ubuntils
Python CLI/TUI для форензической триажной проверки систем Ubuntu — обнаруживает и устраняет механизмы персистентности с помощью сбора артефактов,…
 vulncheck-oss/go-exploit-cache
Утилита для создания базы данных HTTP-кэша для использования с go-exploit
 aronwang001/linux-cve-2026-98432-fix
Detect CVE-2026-98432 on the running Linux kernel and apply the official fixed kernel only on verified distributions (Debian 12/13, Amazon Linux…








