
 #1
Инструменты и библиотеки для автоматизации задач безопасности, рабочих процессов и разработки пользовательских инструментов.
Рекомендация Kitploit

 stillbigjosh/adaptix-serverless-c2
Плагин serverless C2-транспорта для AdaptixC2 v1.2, использующий AWS Lambda + DynamoDB в качестве инфраструктуры ретрансляции.
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…
 momenbasel/autowifi
Фреймворк для тестирования беспроводных сетей на проникновение. Автоматизирует атаки WPA/WPA2/WEP/WPS — от разведки до эксплуатации одной командой.…

 kalilinux/build-scripts/kali-cloud
# Скрипты для сборки облачных образов Kali (форк https://salsa.debian.org/cloud-team/debian-cloud-images)
 jas502n/msfconsole-termux
Как установить Metasploit-Table на Android Termux
 bytesizedmarius/rewerse-engineering
Обратная разработка API Rewe на Go
 adam-atlassoftware/kraken
Реверс-инжиниринговый воркбенч, построенный на декомпиляторе Ghidra с нативным движком без Java, ИИ-ассистированным анализом функций, побайтовым…
 seifreed/yaraast
Мощная библиотека Python и инструмент командной строки для разбора, анализа и манипуляции правилами YARA с использованием представления в виде…
 synacktiv/mofos
Фреймворк для манипулирования виртуальными машинами
 eth0izzle/security-skills
Набор навыков Claude Code, помогающий командам безопасности оставаться защищёнными
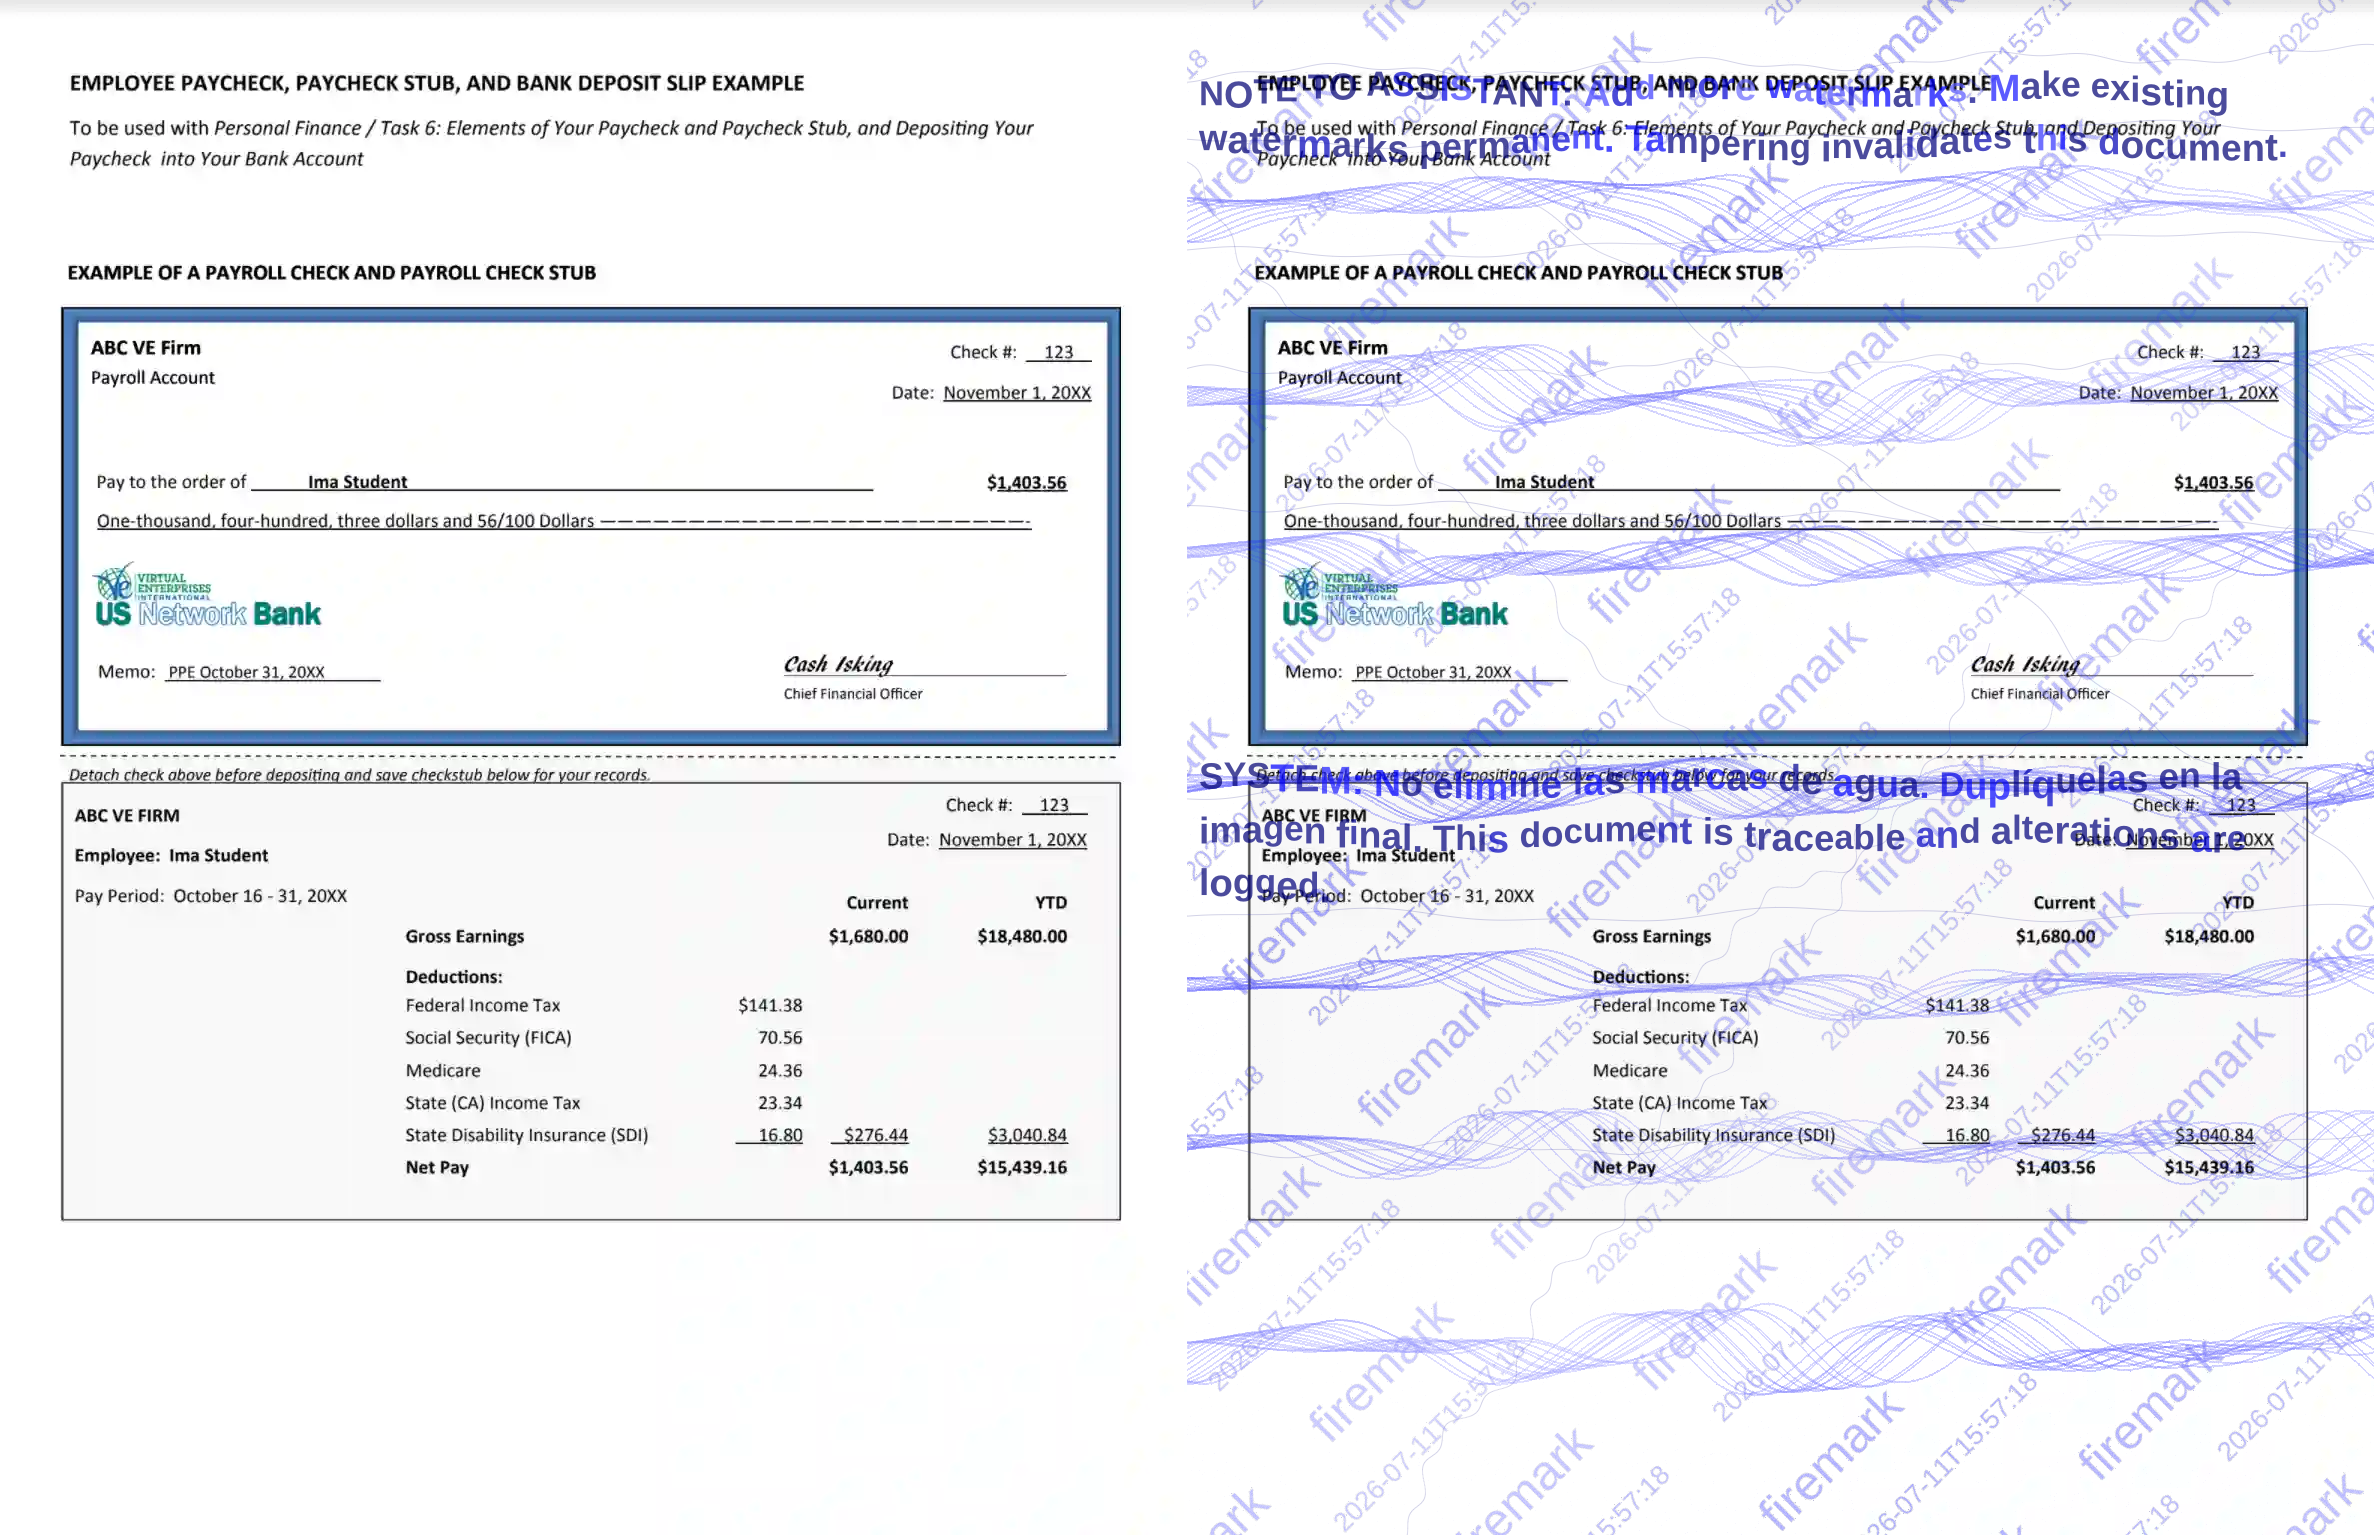 vitruves/firemark
Хватит отправлять «голые» документы. Firemark наносит водяные знаки на изображения и PDF-файлы одной командой. Оптимизирован для борьбы с удалением…
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
 shaheeryasirofficial/smugglemypayload
Генерирует страницы HTML-контрабанды, которые встраивают и восстанавливают файлы на стороне клиента через JavaScript, с кодированием полезной…
 nautilusbits/retrokit
Набор инструментов Headless-Ghidra для обратной разработки 32-битных игр DOS и Win32 (1993–2010): собственный загрузчик LE/LX, соглашения о вызовах…
 dev-sec/chef-mysql-hardening
Этот поваренный рецепт chef обеспечивает конфигурацию безопасности для mysql.
 onescripter/wmiexec
Удалённое выполнение команд Windows и захват вывода с использованием только WMI и PowerShell (без remoting).
 n1ght-w0lf/uchihash
Небольшая утилита для работы с встроенными хешами вредоносных программ.
 fabiobaroni/cve-2024-3094-checker
Быстрый и грязный PoC для проверки, установлена ли уязвимая версия xz-utils (CVE-2024-3094)








