
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 malwaretech/hiddendesktop
Создание и перечисление скрытых рабочих столов.
 malwaretech/tinyxpb
Буткит для Windows XP 32-бит
 malwaretech/uacelevator
Пассивное повышение привилегий UAC с помощью заражения DLL
 malwaretech/zombifyprocess
Внедрить код в легитимный процесс
 blacksnufkin/ghostdriver
очередной инструмент для отключения антивируса с использованием BYOVD
 blacksnufkin/holygrail
BYOVD hunter для помощи в приоритизации драйверов Windows, заслуживающих ручного анализа
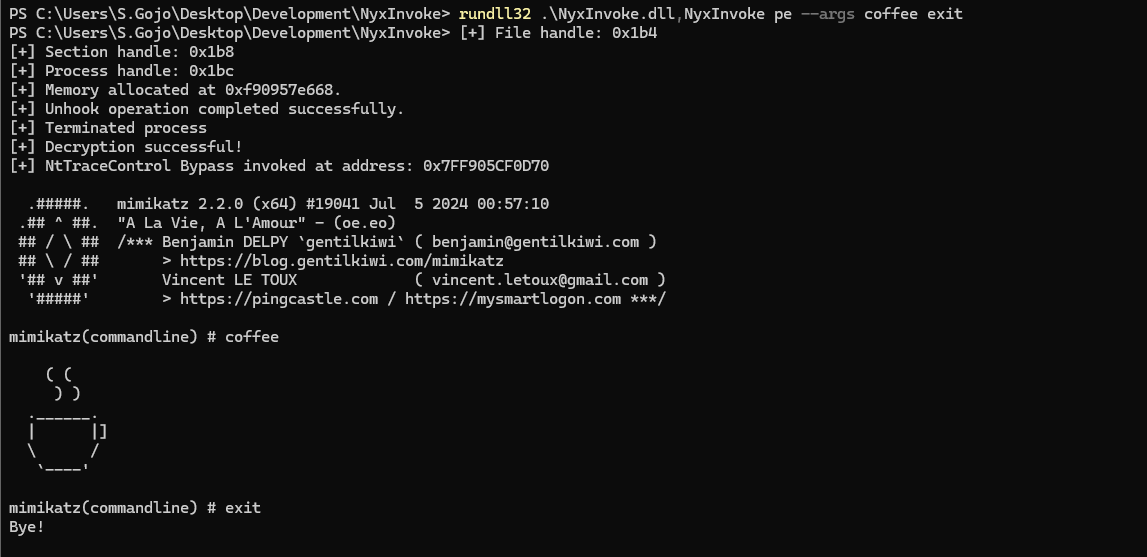 blacksnufkin/nyxinvoke
NyxInvoke — это Rust CLI-инструмент для запуска сборок .NET, PowerShell и BOFs с функциями обхода AMSI и ETW без патчинга и поддержкой dual-build.
 blacksnufkin/pt-toolkit
Эксплойты, скрипты и другие инструменты, полезные при проведении пентеста или Red Team-мероприятий.
 blacksnufkin/rusty-playground
Программа на Rust, которую я написал, пока изучал разработку вредоносного ПО
 d4vinci/anti_killer
Убейте любой антивирус с помощью Python для пользователей Windows .
 0sm0s1z/invoke-selfsignedwebrequest
Этот репозиторий представляет собой собранный на скорую руку арсенал методов и скриптов для обхода проверки SSL/TLS-сертификатов .NET в PowerShell и…
 0x09al/browser-c2
Постэксплуатационный агент, использующий браузер для выполнения C2-операций.
 0x09al/dns-persist
DNS-Persist — это постэксплуатационный агент, использующий DNS для управления и контроля.
 abhishekkr/n00brat
Инструментарий удалённого администрирования (или троян) для систем POSiX (Linux/Unix), работающий как веб-сервис
 ahhh/ntp_trojan
Обратный NTP-троян удаленного доступа на Python, для пентестеров
 ahhh/reverse_https_bot
Троян удалённого доступа на Python через HTTPS для тестирования на проникновение
 ajinabraham/xenotix-xbot
Xenotix xBOT — это кроссплатформенный PoC-бот, который злоупотребляет определёнными сервисами Google для реализации своего C&C.
 ahxr/ghost
Легковесный RAT, обеспечивающий скрытый удалённый доступ к командной строке, скрытую загрузку/исполнение файлов и механизмы персистентности для…








