
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 goochbeater/spiritual-spell-red-teaming
Репозиторий для джейлбрейка различных LLM, в основном Claude
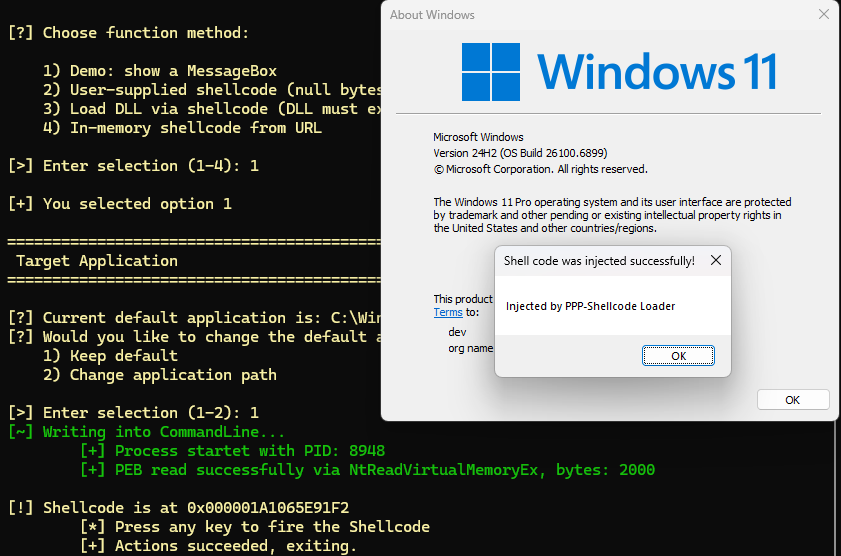 orange-cyberdefense/p3-loader
P³-Shellcode Loader — это загрузчик, реализующий технику внедрения кода, которая использует структуру Process Parameters в качестве места выполнения…
 at0m-b0mb/specter-flipperzero
Specter — пассивный сканер/скиммер NFC 13.56 МГц для поиска жучков на Flipper Zero. Измеритель ЭМП для контрнаблюдения с использованием встроенного…
 blue0x1/nimux
Чистый Nim-инструментарий для сетевой разведки и удалённого выполнения команд, предназначенный для авторизованных оценок безопасности. Поддерживает…
 nu11secur1ty/iis-backdoor
Скрытый бэкдор IIS, использующий скрытый фильтр ISAPI для постоянного удаленного доступа, эксфильтрации данных и динамической инъекции эксплойтов…
 nu11secur1ty/rtfm
Всеобъемлющая книга по тестированию на проникновение и операциям red team, охватывающая техники эксплуатации уязвимостей, пост-эксплуатации и…
 nu11secur1ty/shellupload
Загрузчик PHP-веб-шеллов для тестирования на проникновение, обеспечивающий загрузку файлов и удалённое выполнение команд на уязвимых веб-серверах.
 bootstrapbool/xerteonlinetoolkits-rce
Эксплойт Xerte Online Toolkits без аутентификации. Требуется знать действительное имя пользователя.
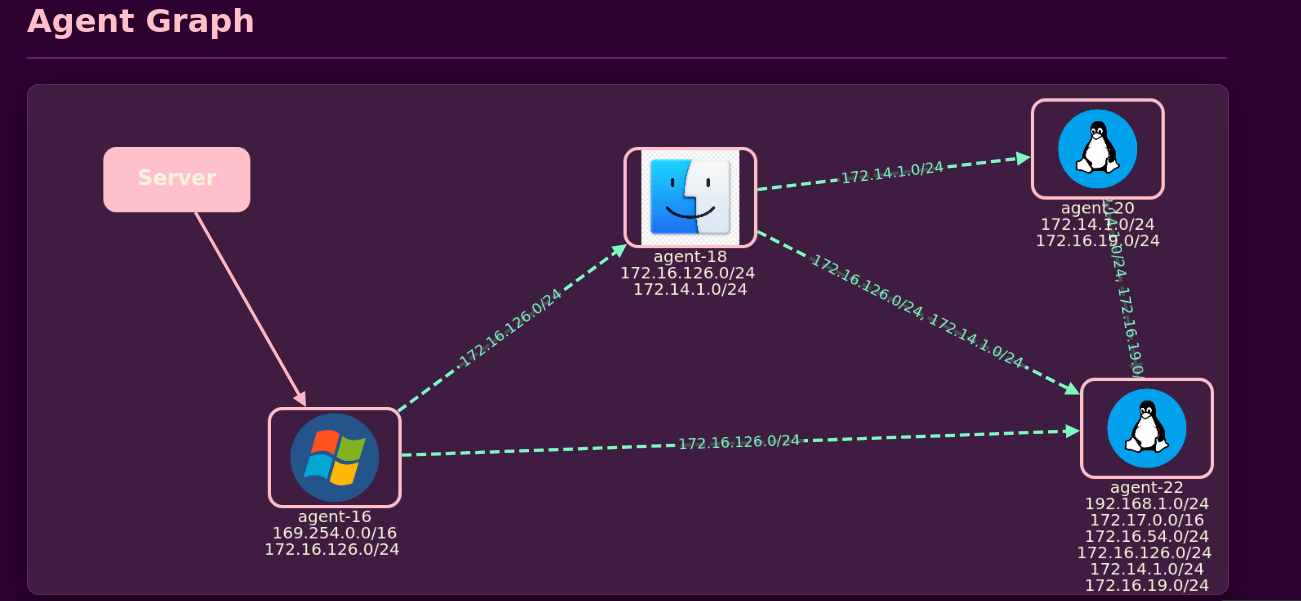 blue0x1/rosemary
Rosemary: Кроссплатформенный пивотинг на уровне ядра через QUIC. Без TUN/TAP. Без proxychains. Без настроек прокси.
 theeomega/cve-2025-32432-poc
Одноцелевое доказательство концепции для CVE-2025-32432, удаленное выполнение кода до аутентификации в Craft CMS. Выполняет подтверждение уязвимости…
 f0rkr/cve-2019-15107
Эксплойт для CVE-2019-15107, нацеленный на уязвимость удаленного выполнения кода в Webmin. Предоставляет доказательство концепции для тестирования на…
 jofpin/backcookie
Небольшой бэкдор с использованием cookie.
 jofpin/sack
Определение связи сессий для атак социальной инженерии.
 ustayready/wnfexec
WNF Code Execution Library Using C#
 kevin-robertson/conveigh
Conveigh — это инструмент обнаружения спуферов LLMNR/NBNS для Windows PowerShell.
 1n3/powerexfil
Коллекция скриптов для эксфильтрации данных, предназначенных для оценки Red Team.
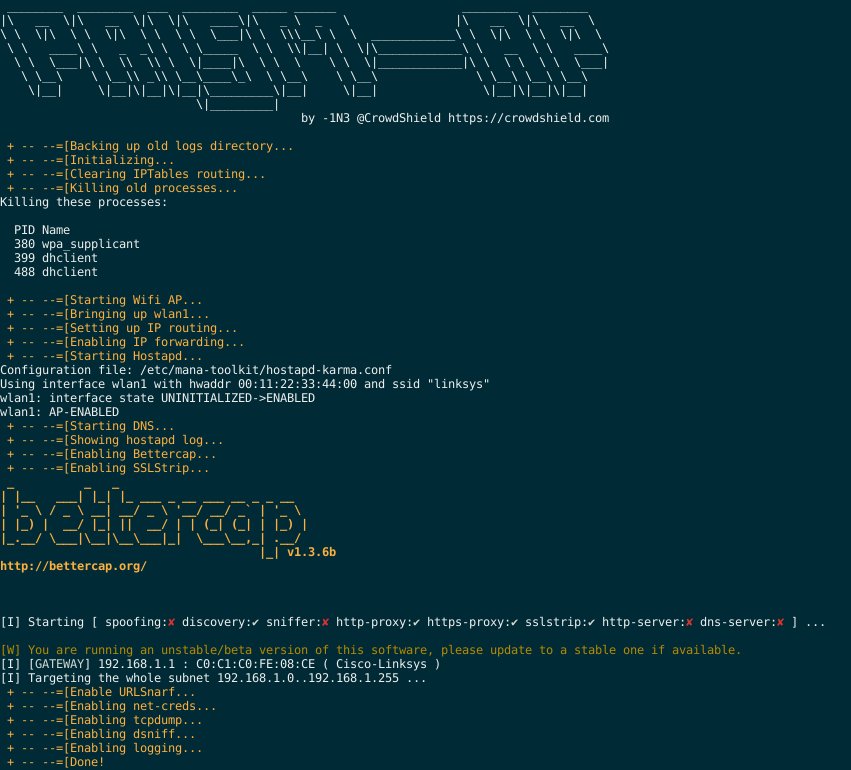 1n3/prism-ap
Автоматизированный фреймворк для атаки MITM с использованием поддельной беспроводной точки доступа (RogueAP).
 malwaretech/edr-preloader
Обход EDR, который предотвращает хукинг и загрузку DLL-библиотек в наш процесс со стороны EDR-решений за счет перехвата слоя AppVerifier.








