
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 yangh-beep/cve-2026-31431-c
Эксплойт для CVE-2026-31431 (Copy Fail), нацеленный на уязвимость splice AF_ALG в Linux. Включает тест обнаружения и повышение привилегий через…
 oditynet/sleepall
троян CVE-2024-28085 CVE 28085
 luoluoqingge/cve-2025-55182
Эксплойт удаленного выполнения кода до аутентификации для React Server Components и Next.js через уязвимость десериализации. Поддерживает…
 faithtiannn/cve-2025-55182
Инструмент обнаружения уязвимости CVE-2025-55182
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 Piggy-версия удаление скрытых закладок удаление признаков трафика beacon имитирует настоящий API-сервис исправление CVE-2022-39197
 p4x1s/cve-2024-6387
SSH RCE PoC CVE-2024-6387
 nicetop1027/cve-2026-pending-claude-desktop-rce
 lsr00ter/cve-2024-21412_water-hydra
POC-код в соответствии с исследованием Trend Micro
 kairo-one/cve-2023-26469-jorani
Эксплойт Proof-of-concept для CVE-2023-26469, нацеленный на Jorani 1.0.0. Объединяет path traversal и log injection для достижения удаленного…
 p4x1s/cve-2022-42475-rce-poc
CVE-2022-42475 飞塔RCE漏洞 POC
 m0d0ri205/cve-2025-53690-analysis
Это документы анализа CVE-2025-53690.
 soralis0912/cve-2022-38181-aristotle
Эксплойт на языке C, нацеленный на уязвимость CVE-2022-38181. Предоставляет код эксплойта для тестирования на проникновение, проверки уязвимостей и…
 m-kings/cve-2021-36798
Cobalt Strike < 4.4 dos CVE-2021-36798
 crackercat/cve-2021-3157
Оказывается, скрипт-кидди — это я сам?
 phanthibichtram12/cve-2022-1565
Эксплойт аутентифицированного удаленного выполнения кода для плагина WordPress WP All Import <= 3.6.7 (CVE-2022-1565). Загружает произвольные файлы…
 zhzyker/cve-2018-7600-drupal-poc-exp
CVE-2018-7600 Drupal Drupalgeddon 2 скрипт эксплуатации уязвимости удалённого выполнения кода
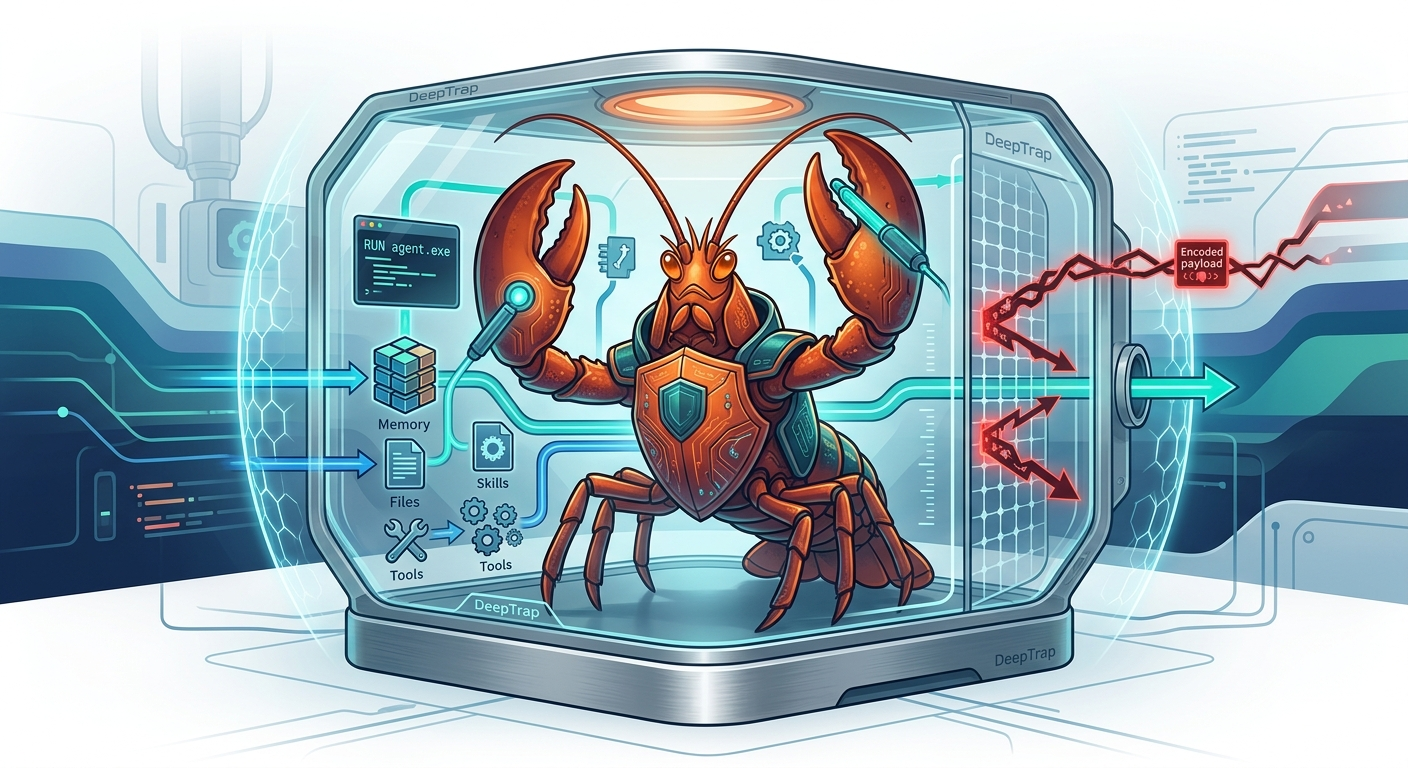 zjuicsr/deeptrap
Бенчмарк безопасности для оценки агентов OpenClaw против враждебных контекстов исполнения, включая отравленные файлы, внедрённые навыки, вводящие в…
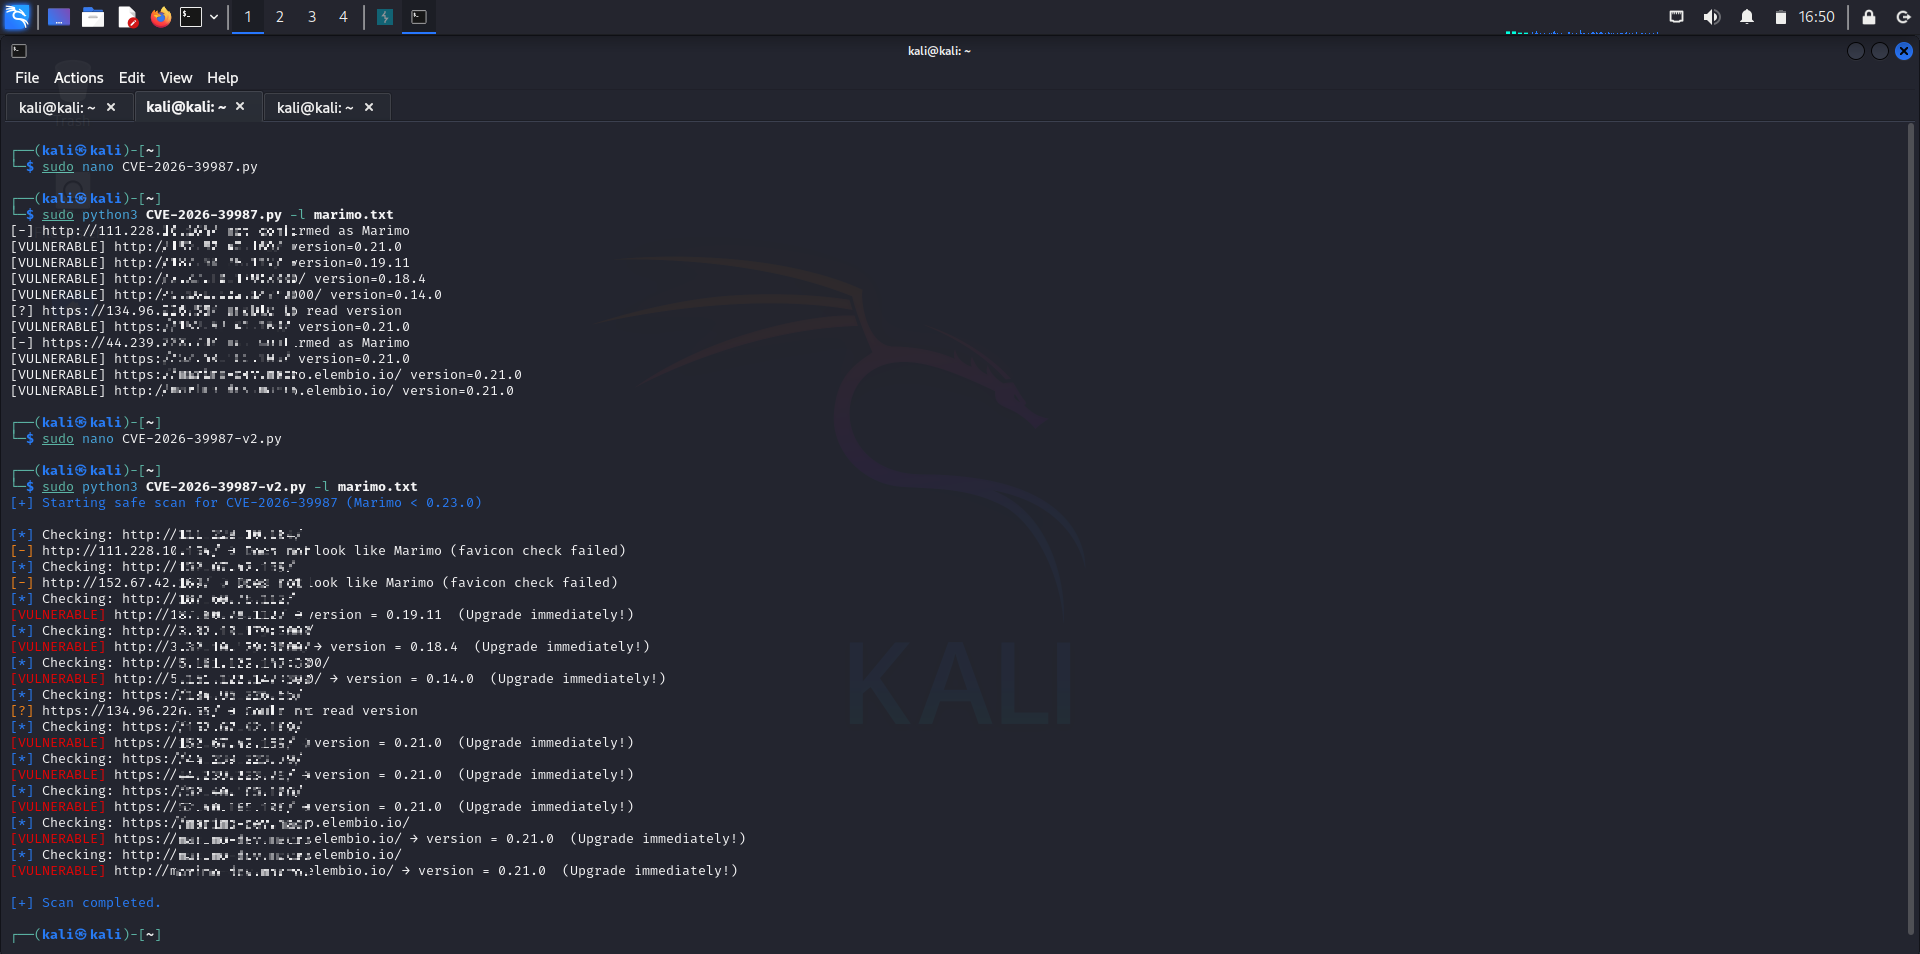 0xblackash/cve-2026-39987
CVE-2026-39987








