
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
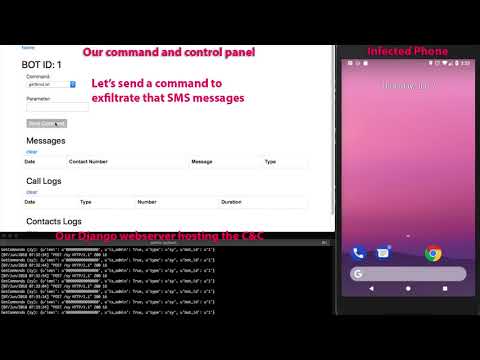
 bizdak/silverboxcc
Реверсированное вредоносное ПО для Android, и это C&C-сервер для него.
 bluscreenofjeff/malleablec2profiles
Malleable C2-профили для Cobalt Strike
 bluscreenofjeff/malleable-c2-randomizer
Скрипт для рандомизации профилей Cobalt Strike Malleable C2 и снижения вероятности обнаружения сигнатурными средствами защиты.
 cobbr/c2bridge
C2Bridges позволяют разработчикам создавать новые пользовательские протоколы связи и быстро использовать их в Covenant.
 cobbr/elite
Elite — это клиентский компонент проекта Covenant. Covenant — это .NET-фреймворк управления и контроля (C2), который призван продемонстрировать…
 apenwarr/sshuttle
Не тот проект! Вам следует перейти на http://github.com/sshuttle/sshuttle
 averagesecurityguy/crack
XMLRPC-сервер для подбора паролей
 carmaa/inception
Inception — это инструмент для физического манипулирования памятью и взлома, эксплуатирующий DMA на основе PCI. Инструмент может атаковать через…
 carmaa/nacker
Nacker — это инструмент для обхода управления доступом к сети 802.1x (NAC) в проводной локальной сети. Nacker поможет вам найти любые хосты, не…
 cyberisltd/egresser
Клиент/серверные скрипты, предназначенные для тестирования правил исходящего (egress) межсетевого экрана.
 dejanlevaja/enum_shares
Инструмент для перечисления общих папок
 thewhiteh4t/cve-2026-27483
MindsDB — PoC обхода пути (Path Traversal), ведущего к RCE
 plantdaddy/fuzzap
Скрипт на Python для обфускации беспроводных сетей
 mncoppola/rpef
Абстрагирует и ускоряет процесс внедрения бэкдоров в стандартные образы прошивки для потребительских/SOHO-роутеров
 nightlionsecurity/phpstress
PHP-отказ в обслуживании / стресс-тест для веб-серверов, работающих на PHP-FPM или PHP-CGI
 secretsquirrel/bdfproxy
Патчинг бинарных файлов через MITM: BackdoorFactory + mitmProxy.
 sensepost/snoopy
Snoopy: распределённый фреймворк для отслеживания и перехвата данных








