
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit
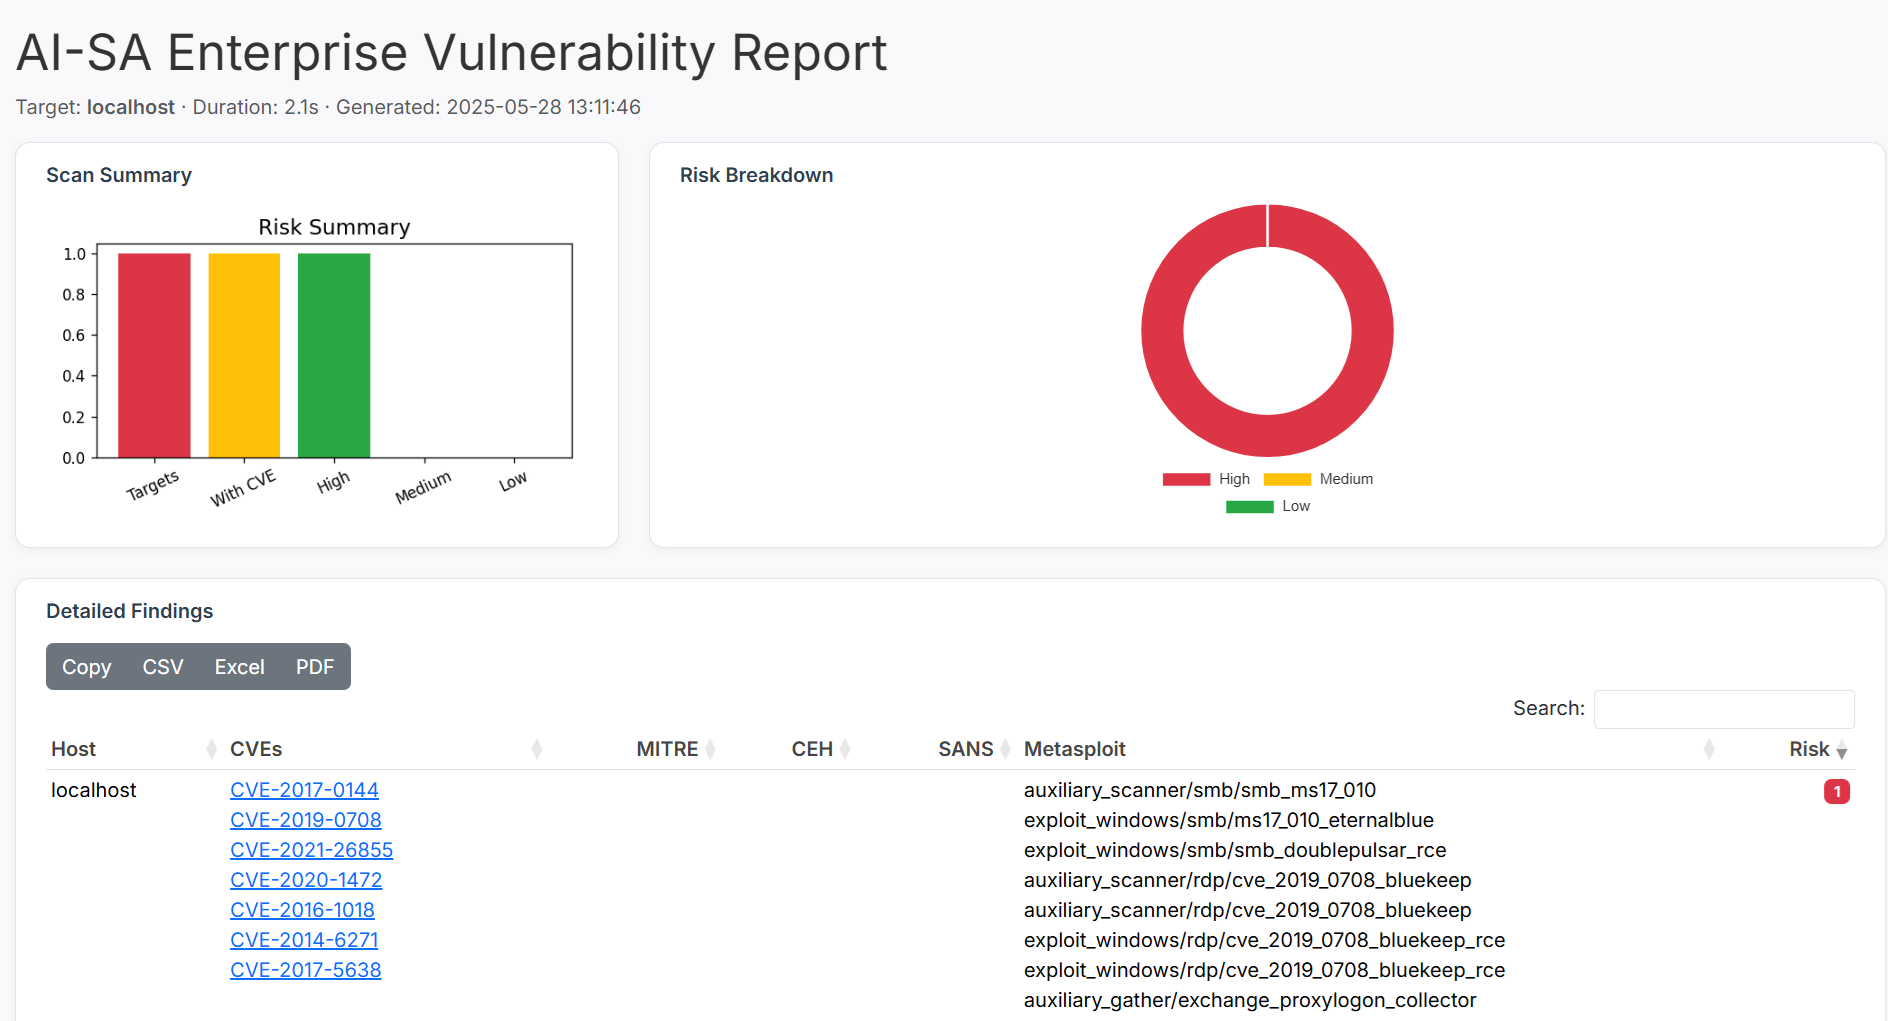
 gmh5225/aisa-scanner
AISA-Scanner — это автономный сканер уязвимостей на основе ИИ, который сопоставляет CVE с эксплойтами Metasploit, MITRE, CEH и SANS, предоставляя…
 yeee3642/edu-recon
Оркестратор авторизованной разведки и триажа для образовательного сектора (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, утечка секретов/API-ключей,…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Сквозная разведка и эксплуатация известного бэкдора (CVE-2010-2075) на Metasploitable2 с использованием Nmap и Metasploit.
 deade1e/radar
Гибко настраиваемый сетевой сканер
 zales2004/sunset-noontide-pentesting
Описание Профессиональная оценка пентеста машины Sunset: Noontide с VulnHub, охватывающая разведку, перечисление служб, эксплуатацию CVE-2010-2075,…
 fa1dz/internet-scanner
Графический интерфейс на Tkinter, который сканирует локальную IPv4-сеть (ARP + nmap-зондирование), показывает устройства, позволяет запускать полные…
 gbonacini/opensshenum
CVE-2018-15473-based OpenSSH user enumerator with port scanning, fingerprinting, and parallel execution for verifying user presence on remote SSH…

 sakispat/simple-pentesting
Образовательный набор инструментов на Python для авторизованного тестирования на проникновение: многопоточный сканер портов, перечисление поддоменов…
 mngunibanda1-prog/jozini-network-scanner
Python-сетевой сканер с сканированием портов, захватом баннеров и сопоставлением CVE для RouterOS для выявления уязвимостей и формирования отчётов.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Проект по созданию чек-листа уязвимостей системы и усилению безопасности сети, включающий разведку, анализ бэкдора vsFTPd (CVE-2011-2523) и активные…
 c00ln3t/log4shellauditor
Автономный рефлексивный агент на Go для полного цикла аудита безопасности, обхода WAF, внеполосной (OOB) проверки LDAP, самовосстановления…
 achux21/checker-cve-2024-6387
Python-сканер, который проверяет хосты на наличие уязвимости OpenSSH regreSSHion (CVE-2024-6387)
 amirrezamarzban/portscan-cve-2026-41940
IP CIDRs (предположительно в качестве входных данных, возможно, из командной строки или файла) и проверяет порты 2083 и 2087 на открытость.
 azmisyahrul/prismsec
Безопасный, модульный MCP-сервер, оборачивающий nmap, nuclei, gobuster, subfinder, httpx, nikto и sqlmap для пентестинга на основе ИИ.
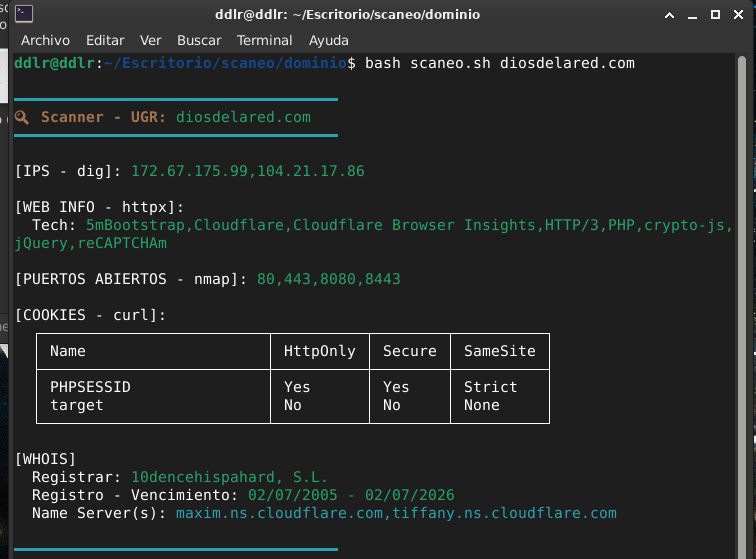 alan-baigorria/dscanner
DScanner — это инструмент на bash, который автоматизирует фазу разведки при аудитах веб-безопасности, объединяя множество утилит (dig, nmap, httpx,…
 aqeisi/cve-2022-36663-poc
Сканер внутренней сети через слепой SSRF в Gluu IAM
 udpsycho/moodle-cve-2018-1042
Скрипт для эксплуатации CVE-2018-1042 для выполнения внутреннего сканирования портов.
 betancour/openssh-vulnerability-test
Средство проверки уязвимости OpenSSH CVE-2024-6387








