
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 rpgsec/roundcube-cve-2024-42008-poc
Концепт-эксплойт для CVE-2024-42008, уязвимости межсайтового скриптинга (XSS) в веб-почте RoundCube. Доставляет XSS-пейлоады через контактные формы…
 imthecopilotnow/cve-2025-4102025
Консультация по безопасности, описывающая критическую CVE в Copilot AI, где ссылки на цитирование на основе RAG подделываются на сторонний домен, что…
 1h3ll/cve-2025-50363_bxss_cve
Доказательство концепции для слепой XSS-уязвимости в Maid Hiring Management System v1.0, перехватывающей сессионные cookie администратора через…
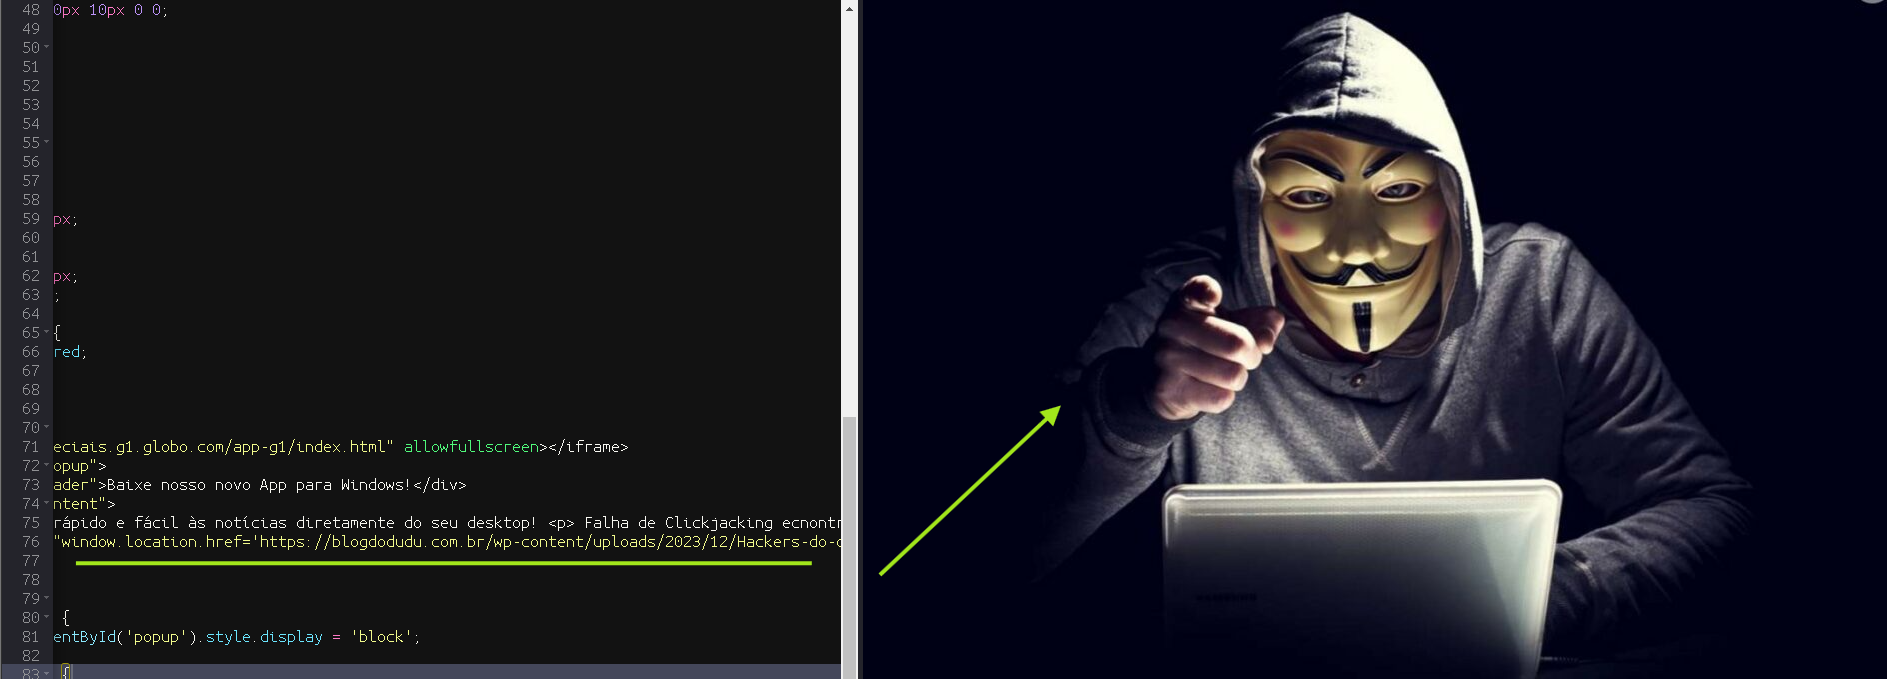 k9-modz/cve-2023-38873-g1
Доказательство концепции, демонстрирующее уязвимость Clickjacking на веб-сайте G1, с вредоносным наложением iframe и всплывающим окном социальной…
 shellkraft/cve-2025-3568
В Krayin CRM версии <=2.1.0 обнаружена уязвимость безопасности, которая позволяет пользователю с низкими привилегиями повысить свои привилегии,…
 dead1nfluence/leantime-poc
CVE-2024-27474, CVE-2024-27476, CVE-2024-27477
 echo-devim/cve-2022-48429_poc
Эксплойт-доказательство концепции для CVE-2022-48429, хранимой уязвимости межсайтового скриптинга в панелях управления JetBrains YouTrack,…
 mlniumm/cve-2025-28073
Доказательство концепции отражённой XSS-уязвимости в phpList 3.6.15 через эндпоинт /lists/dl.php, позволяющей перехватывать сессии и выполнять…
 c4cnm/cve-2024-3867
Этот репозиторий показывает вам некоторую информацию об этой уязвимости, которая была найдена мной.
 abdurahmon3236/cve-2024-6529
Доказательные скрипты, демонстрирующие отражённый XSS в плагине Ultimate Classified Listings для WordPress и кражу cookie администратора с помощью…
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Брутфорс-атака учётных данных через CSRF + открытое перенаправление в Magnolia CMS
 security-avs/cve-2020-16270
Доказательство концепции для CVE-2020-16270, XSS-уязвимости в OLIMPOKS версии ниже 3.3.39, демонстрирующей удалённую инъекцию вредоносного JavaScript…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Демонстрирует захват NTLM-хэшей с помощью Responder и выполнение фишинговых писем, эксплуатирующих CVE-2024-21413 для компрометации систем.
 jm-lemmi/cve-2019-17497
POC-файлы для CVE-2019-17497
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Межсайтовый скриптинг (XSS) через вредоносное HTML-вложение в Roundcube Webmail
 ahrixia/cve-2024-57428
CVE-2024-57428: PHPJabbers Cinema Booking System v2.0 страдает от хранимого XSS, что позволяет осуществлять постоянное внедрение JavaScript для…
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 подвержен межсайтовому скриптингу (XSS). Обычный пользователь может похитить сессионные cookies администраторов через уведомление,…
 security-avs/cve-2019-13633
Доказательство концепции для слепой/постоянной XSS-уязвимости в службе поддержки Blinger.io, демонстрирующее удаленное выполнение кода в панелях…








