
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit

 hackinglz/ip-obfuscation
Генерирует обфусцированные IP-адреса и URL-адреса, используя трюки с DWORD, восьмеричным, шестнадцатеричным представлением, IPv6-mapped и поддельными…
 boredchilada/clickfix-simulator-2025
Лёгкий самохостинговый инструмент для тренировки социальной инженерии по технике "ClickFix" (ClearFake). Безопасно имитирует атаки с инъекцией в…

 gregory-chatelier/huntglyph
Обнаруживайте визуально похожие символы (гомоглифы) и скрытые данные в тексте для защиты от обманных атак.
 hau2212/moniker-link-cve-2024-21413-
Учебный эксплойт для CVE-2024-21413 (Moniker Link), демонстрирующий удалённое выполнение кода в Outlook и утечку учётных данных NTLM через специально…
 rubenformation/ms-photos_ntlm_leak
Новая уязвимость 0 day, позволяющая утекать NTLM хеши из браузеров за один клик.
 marinafabregat/cve-2025-41088
Хранимая межсайтовая уязвимость (XSS) в Xibo CMS от Xibo Signage v4.1.2, вызванная отсутствием надлежащей проверки пользовательского ввода.
 prodaft/malware-ioc
Этот репозиторий содержит индикаторы компрометации (IOCs) из наших различных расследований.
 artur-augustyniak/class_struggle
Обнаружение аномалий на основе автоэнкодера для идентификации фишинговых доменов с использованием данных списка предупреждений CERT Polska, с…
 nehkark/cve-2025-40778
Доказательство концепции, демонстрирующее отравление DNS-кэша через инъекцию дополнительных записей в BIND 9, с инструментами для проверки и…
 praetorian-inc/chromealone
Инструмент для преобразования браузеров Chromium в C2-имплант
 saykino/cve-2025-56218
# Консультация по CVE-2025-56218 Консультация, описывающая CVE-2025-56218, — уязвимость неограниченной загрузки файлов в Ascertia SigningHub,…
 ajansha/cve-2025-55903
Доказательство концепции для CVE-2025-55903 — хранимая HTML-инъекция в PerfexCRM, позволяющая аутентифицированным пользователям внедрять вредоносный…
 ajansha/cve-2025-60378
Доказательство концепции для хранимой HTML-инъекции в RISE CRM, демонстрирующее, как аутентифицированные пользователи могут внедрять вредоносный HTML…
 bluscreenofjeff/red-team-infrastructure-wiki
Вики для сбора ресурсов по укреплению инфраструктуры Red Team
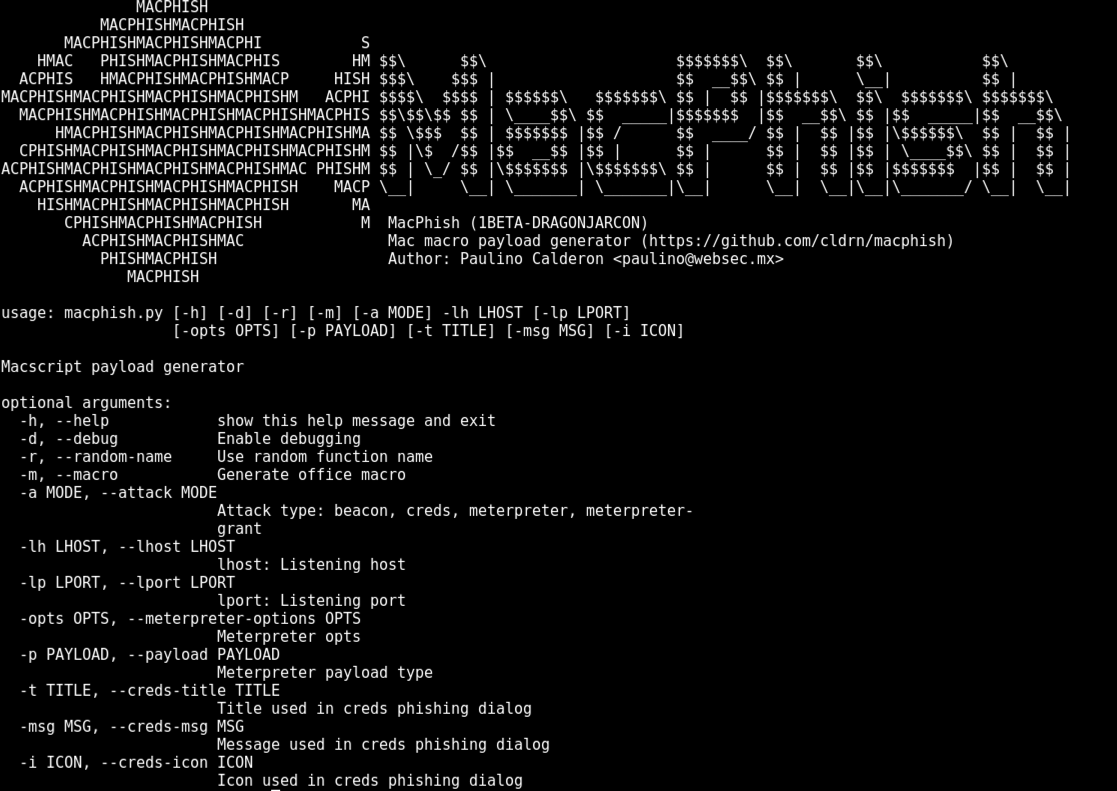 cldrn/macphish
Генерирует вредоносные макросы Office для Mac с полезными нагрузками beacon, credential harvesting и meterpreter для фишинга и тестирования…
 hackinglz/svg_phishing_tools
Инструменты анализа и генерации SVG для часто встречающегося фишинга с SVG-вложениями
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Доказательство концепции эксплуатации CVE-2024-21413 с использованием Moniker Link в HTML-письме для запуска SMB-подключения и перехвата хэшей…








