
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 rpgsec/roundcube-cve-2024-42008-poc
Концепт-эксплойт для CVE-2024-42008, уязвимости межсайтового скриптинга (XSS) в веб-почте RoundCube. Доставляет XSS-пейлоады через контактные формы…
 muhammad-ali007/outlookntlm_cve-2023-23397
Эксплойт для CVE-2023-23397 — утечка NTLM-хэша Outlook через вредоносные приглашения в календаре. Включает создание полезной нагрузки на PowerShell,…
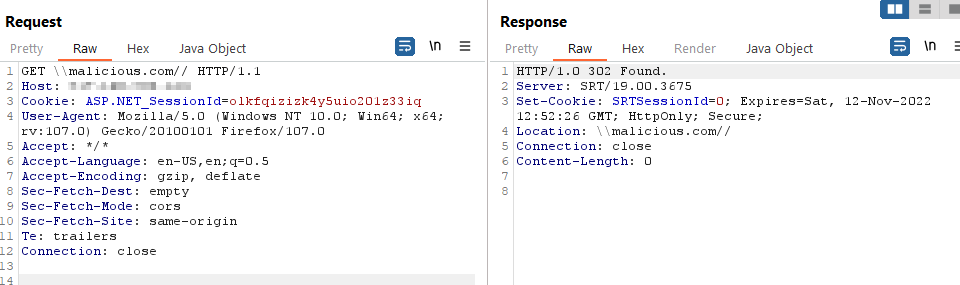 jbalanza/cve-2022-44215
Публичное раскрытие уязвимости открытого перенаправления (Open Redirection) в TitanFTP 19.X
 mqkgithub/moniker-link-cve-2024-21413
Пошаговое руководство по эксплуатации CVE-2024-21413 в Microsoft Outlook для обхода защищённого просмотра и утечки учётных данных NTLM через Moniker…
 k9-modz/cve-2023-38873-g1
Доказательство концепции, демонстрирующее уязвимость Clickjacking на веб-сайте G1, с вредоносным наложением iframe и всплывающим окном социальной…
 rahultb-sec/cve-2026-33829-writeup
Разбор уязвимости: CVE-2026-33829 (принуждение NTLM в Windows Snipping Tool)
 imthecopilotnow/cve-2025-4102025
Консультация по безопасности, описывающая критическую CVE в Copilot AI, где ссылки на цитирование на основе RAG подделываются на сторонний домен, что…
 shellkraft/cve-2025-3568
В Krayin CRM версии <=2.1.0 обнаружена уязвимость безопасности, которая позволяет пользователю с низкими привилегиями повысить свои привилегии,…
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Доказательство концепции (PoC)
 mlniumm/cve-2025-28073
Доказательство концепции отражённой XSS-уязвимости в phpList 3.6.15 через эндпоинт /lists/dl.php, позволяющей перехватывать сессии и выполнять…
 nxploited/cve-2025-25101
Плагин Munk Sites для WordPress <= 1.0.7 – CSRF уязвимость, приводящая к произвольной установке плагинов
 pescada-dev/cve-2025-22381
Обнаружение CVE-2025-22381: Внедрение заголовка Host в проекте с открытым исходным кодом Aggie
 0n1con3/fluxer
FluxER — bash-скрипт, который устанавливает и запускает инструмент Fluxion внутри Termux. Инструмент для аудита безопасности беспроводных сетей,…
 sanupl/cve-2024-34568
В плагине LetterPress версии <= 1.2.1 присутствует уязвимость кражи cookie-файлов. Злоумышленник может украсть cookie-файлы, внедрив JavaScript-код.
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Эксплойт доказательства концепции для CVE-2024-21413, критической уязвимости удаленного выполнения кода в Outlook, которая утекает хэши NetNTLMv2…
 polarisxsec/cve-2024-21413
Образовательная лаборатория, демонстрирующая эксплуатацию CVE-2024-21413 в Outlook для утечки NTLM-хэшей через вредоносные UNC-ссылки, с…
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 подвержен межсайтовому скриптингу (XSS). Обычный пользователь может похитить сессионные cookies администраторов через уведомление,…








