#1

 an0nud4y/evilginx-phishing-infra-setup
Evilginx: Руководство по настройке фишинговой инфраструктуры – Обеспечение безопасности инфраструктуры Evilginx и Gophish, удаление IOCs, фишинговые…
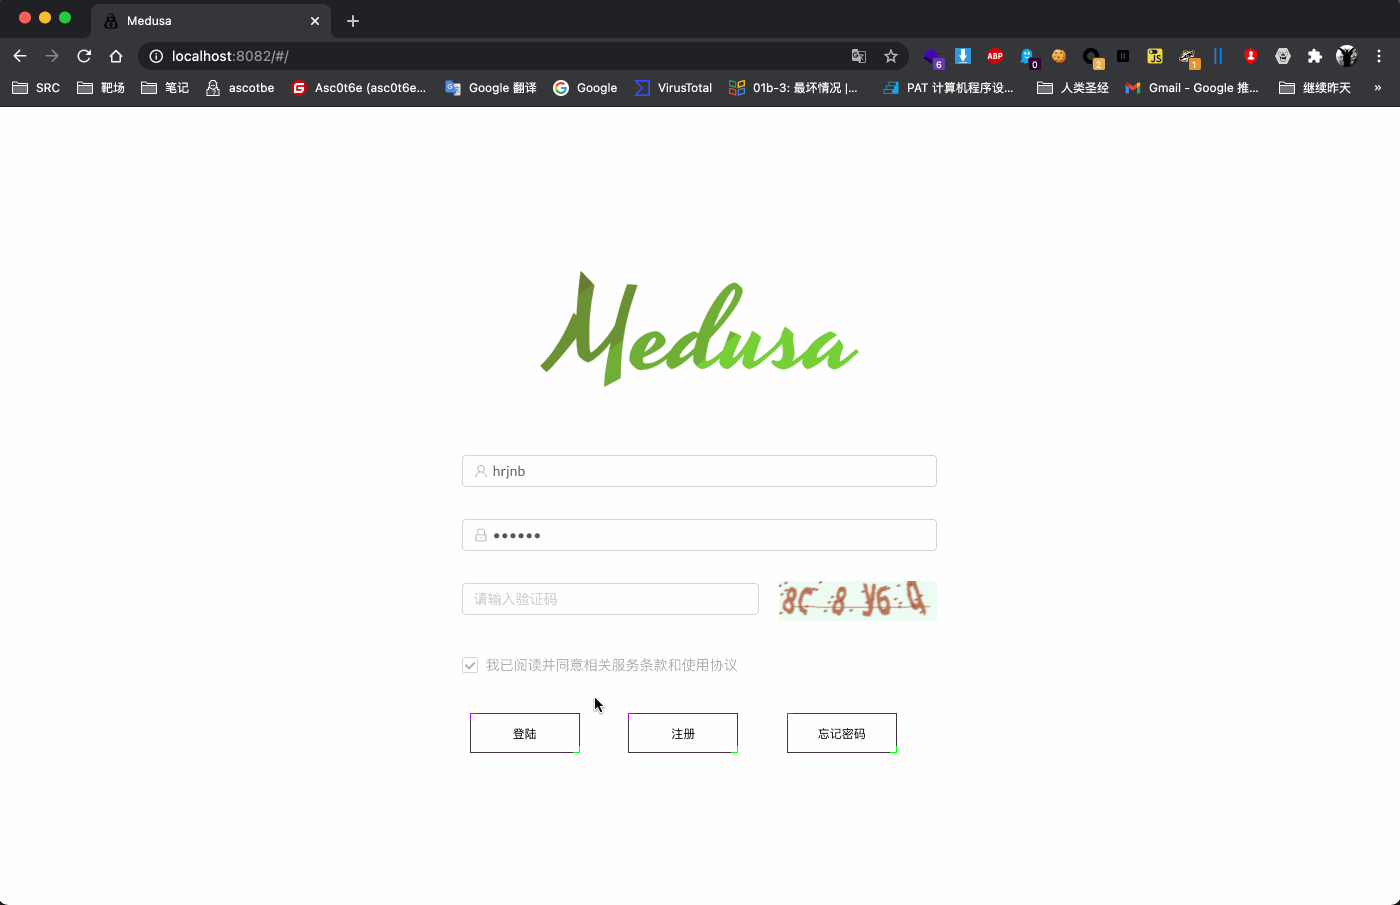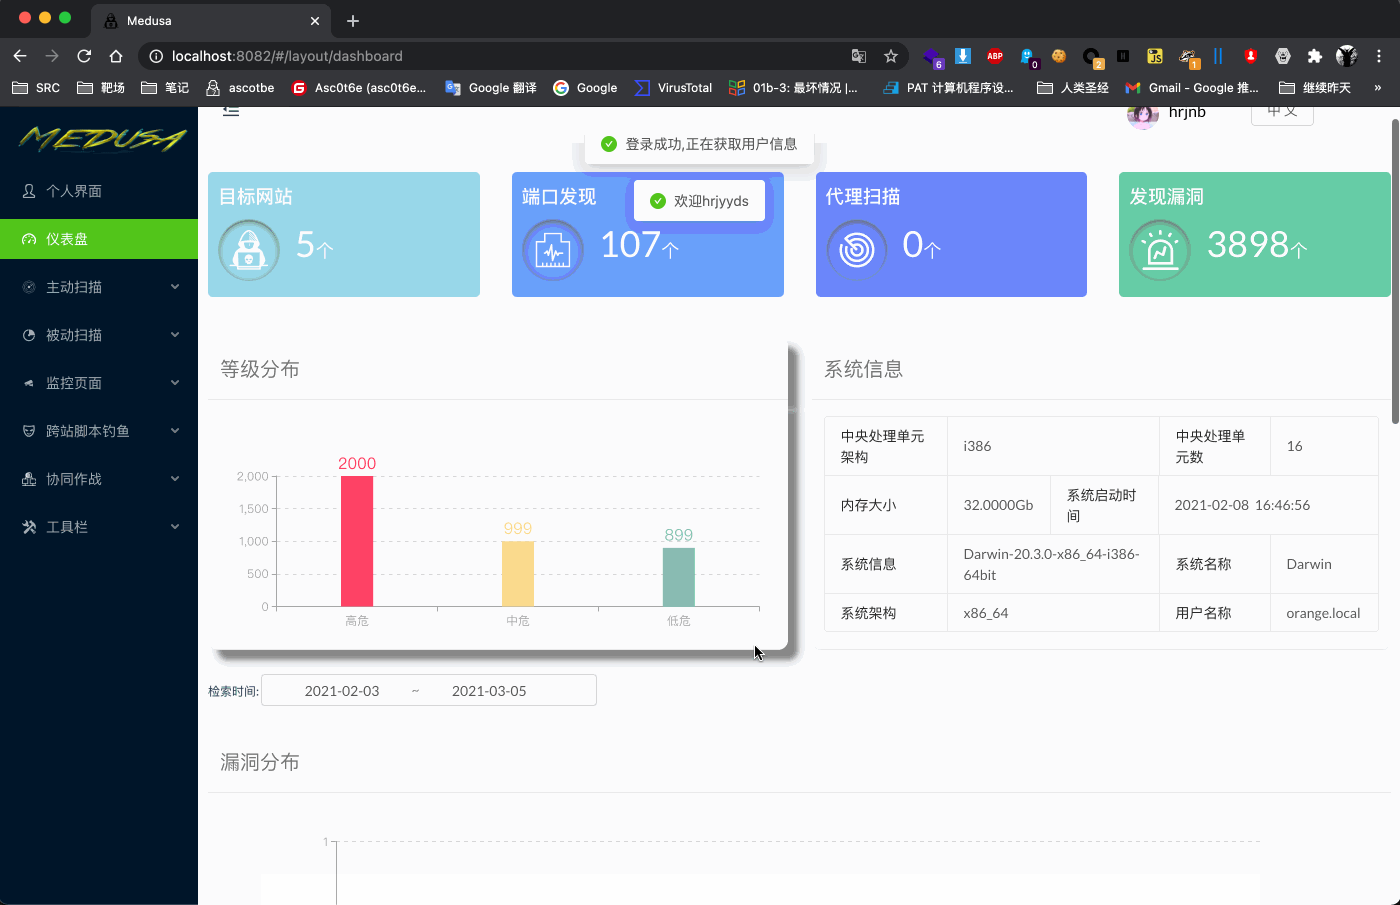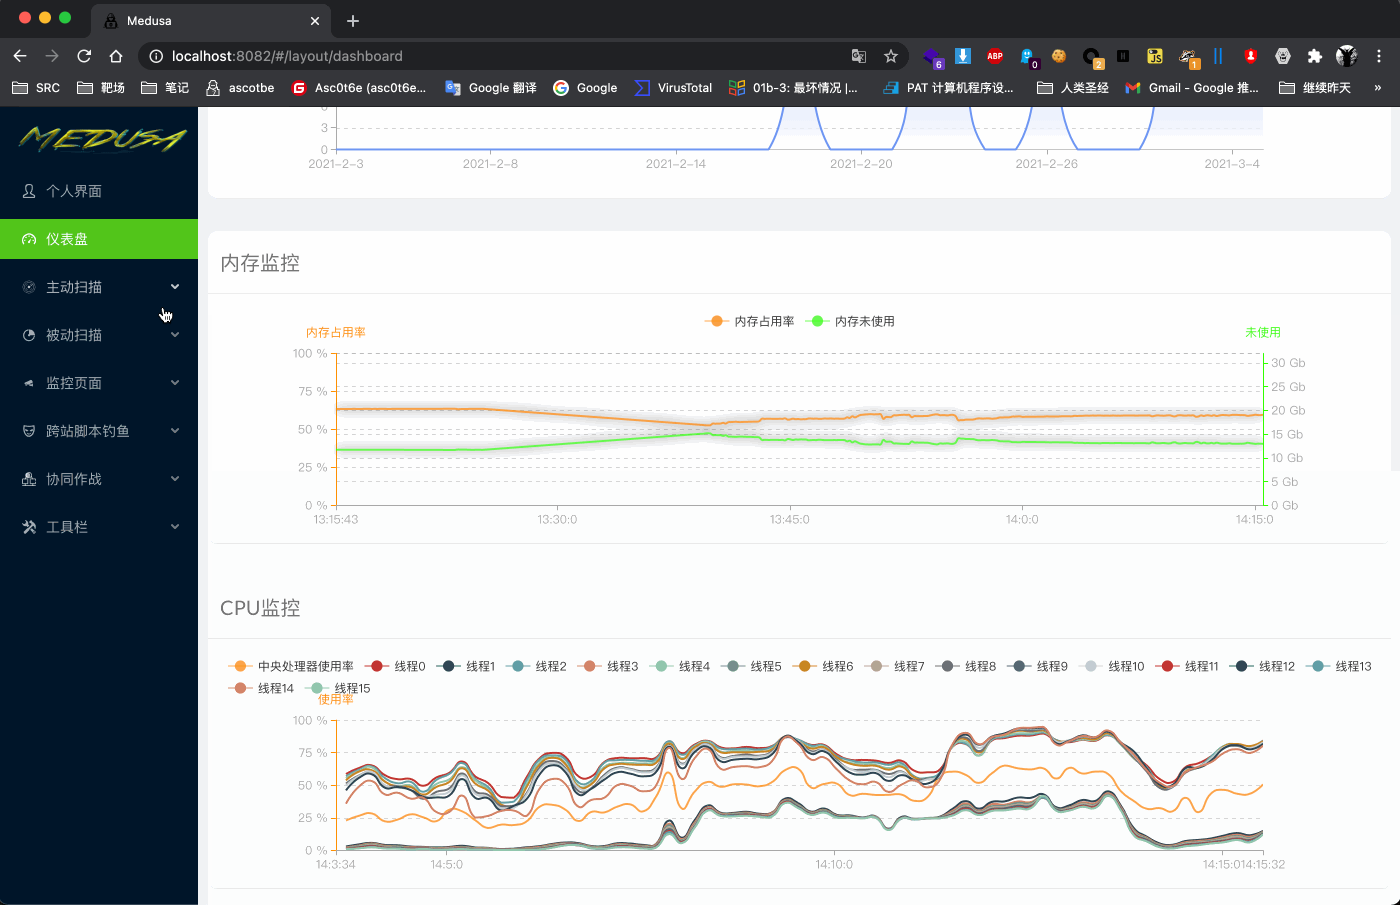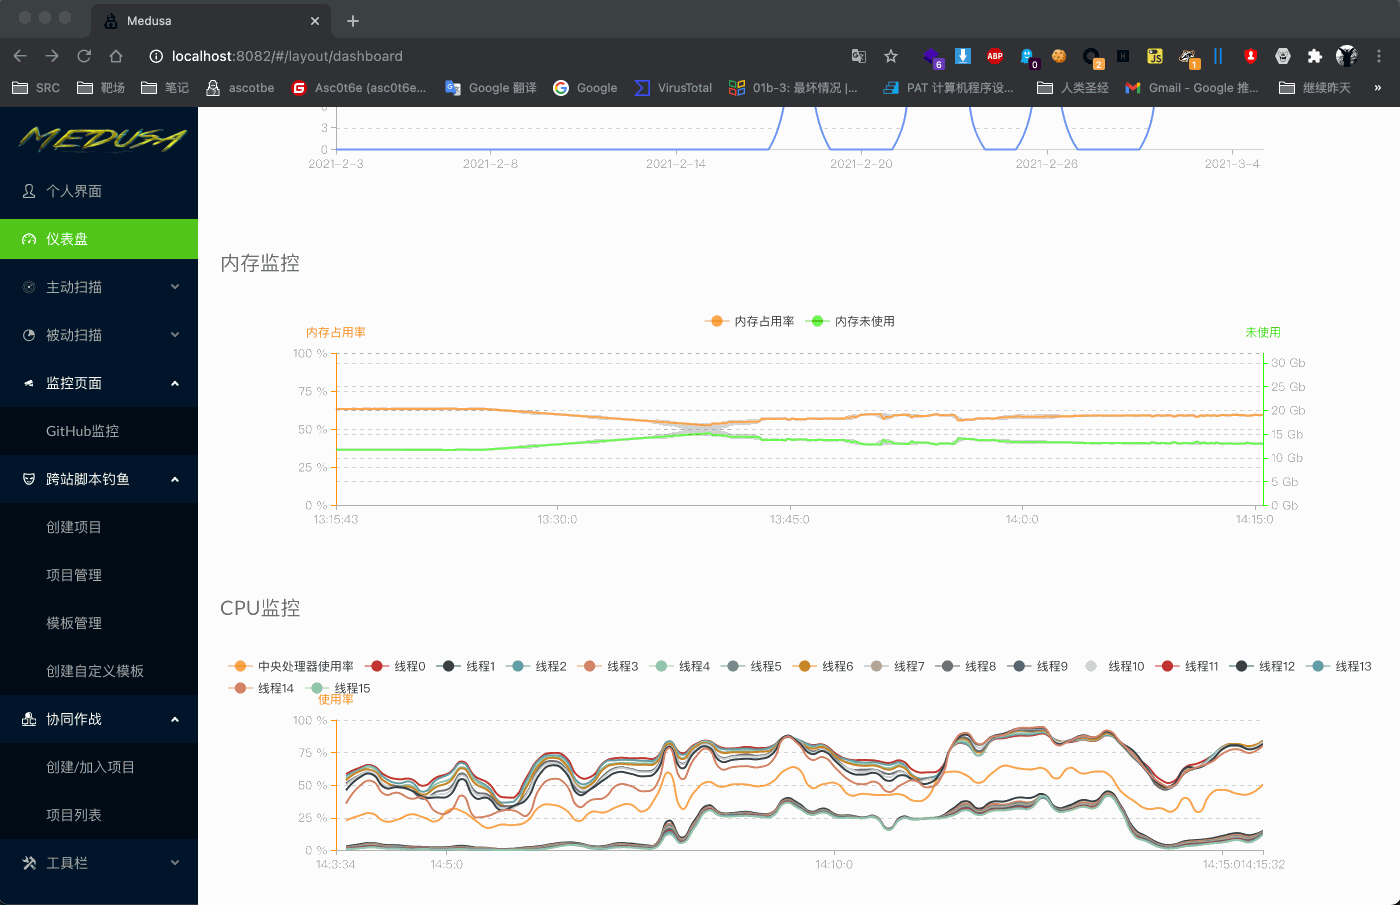 ascotbe/medusa
🐈Medusa — платформа-арсенал для red team. В настоящее время включает XSS-платформу, платформу совместной работы, мониторинг CVE, генерацию обхода…
 mattkeeley/spoofy
Массовый проверятель подмены доменов с использованием авторитетного анализа записей SPF и DMARC, настраиваемой, проверенной в реальных условиях…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 — Yordam Kütüphane Otomasyon Sistemi — отражённая HTML-инъекция в трёх отдельных точках, перехват действия формы и кража учётных…
 pentestgeek/phishing-frenzy
Фреймворк для фишинга на Ruby on Rails
 redhuntlabs/antisquat
Обнаружитель тайпсквоттинговых и фишинговых доменов на основе ИИ, использующий NLP и ChatGPT для генерации перестановок доменов и извлечения…
 sublime-security/ics-phishing-toolkit
Инструменты с открытым исходным кодом для предотвращения ICS-фишинга (вредоносные приглашения в календарь)
 praetorian-inc/chromealone
Инструмент для преобразования браузеров Chromium в C2-имплант
 praetorian-inc/oauthseeker
Вредоносное OAuth-приложение, которое можно использовать для внутренних и внешних фишинговых атак, направленных на пользователей Microsoft Azure и…
 boredchilada/clickfix-simulator-2025
Лёгкий самохостинговый инструмент для тренировки социальной инженерии по технике "ClickFix" (ClearFake). Безопасно имитирует атаки с инъекцией в…
 kimstars/ashwesker-cve-2026-21509
Доказательство концепции эксплуатации обхода функции безопасности Microsoft Office (CVE-2026-21509). Генерирует вредоносные DOCX-файлы со встроенными…
 d4rks3c-group/hiddeneyereborn
HiddenEye Reborn в лучшей форме, чем когда-либо, переписан с нуля и адаптирован к современному миру
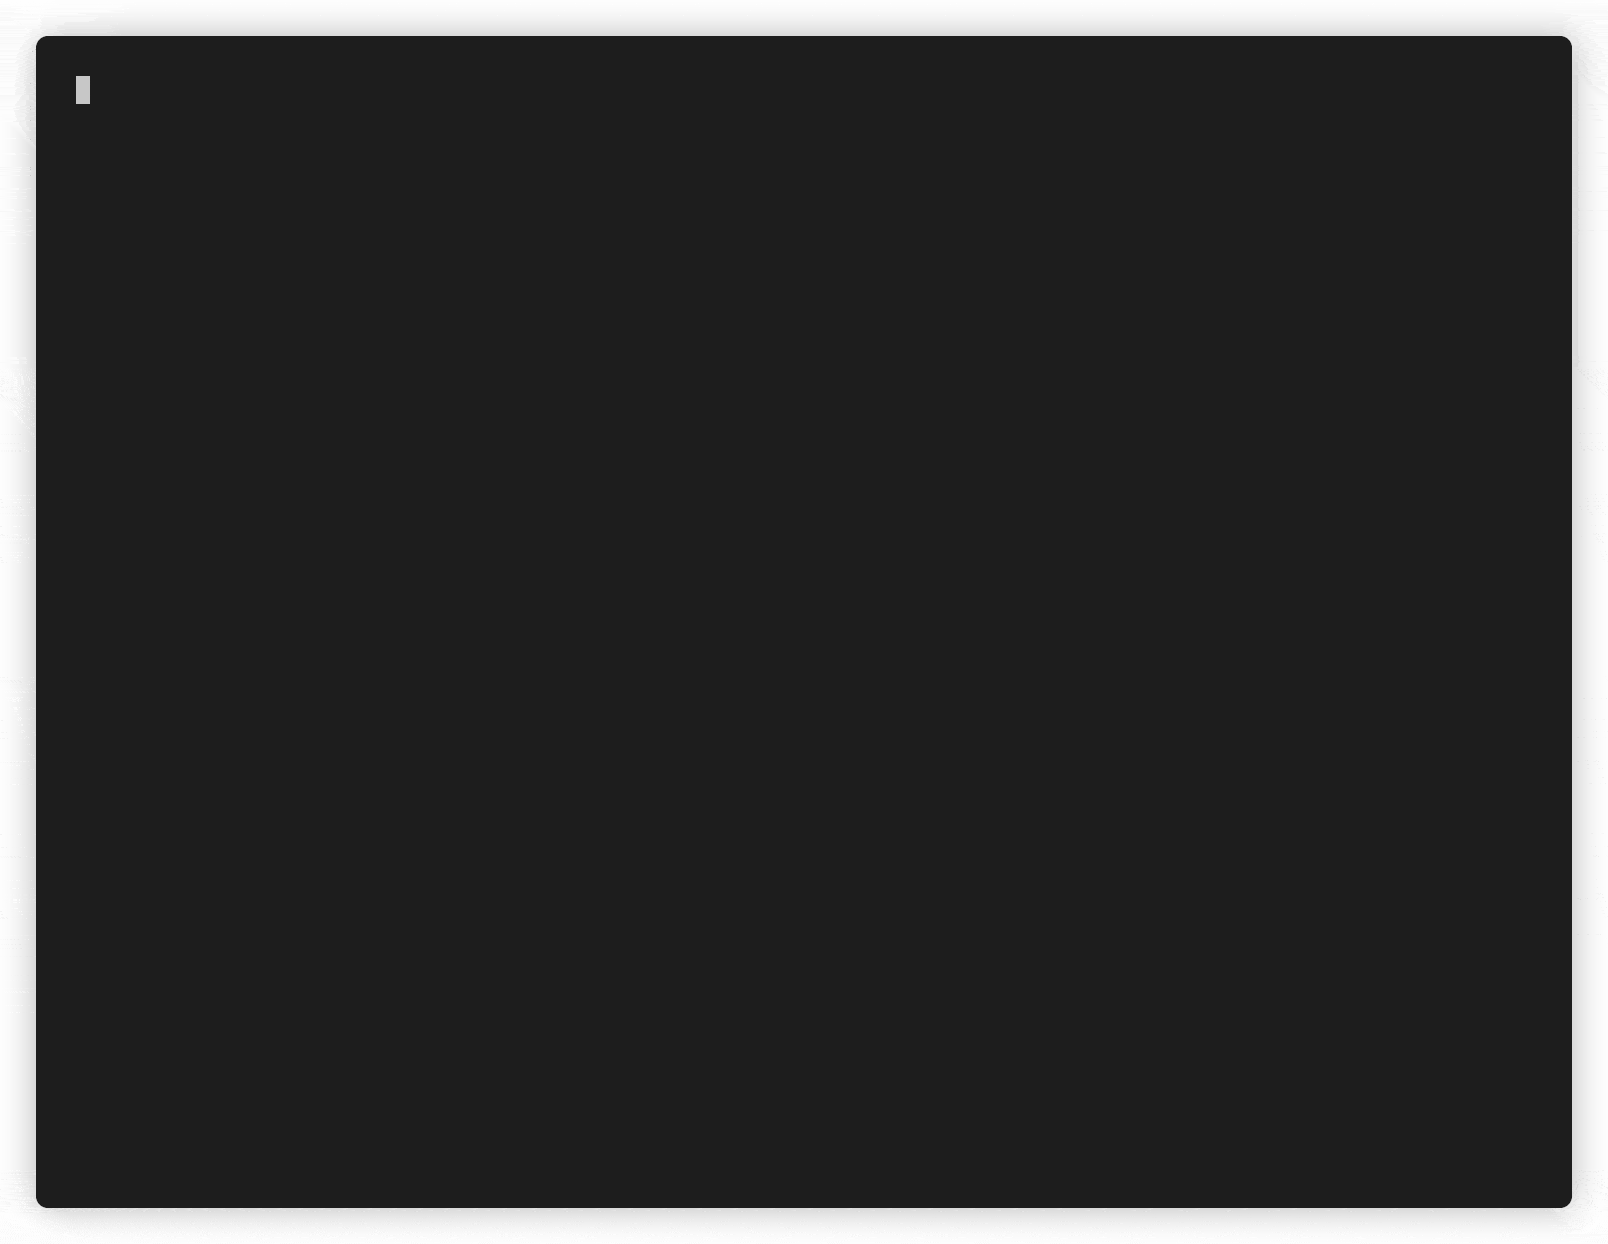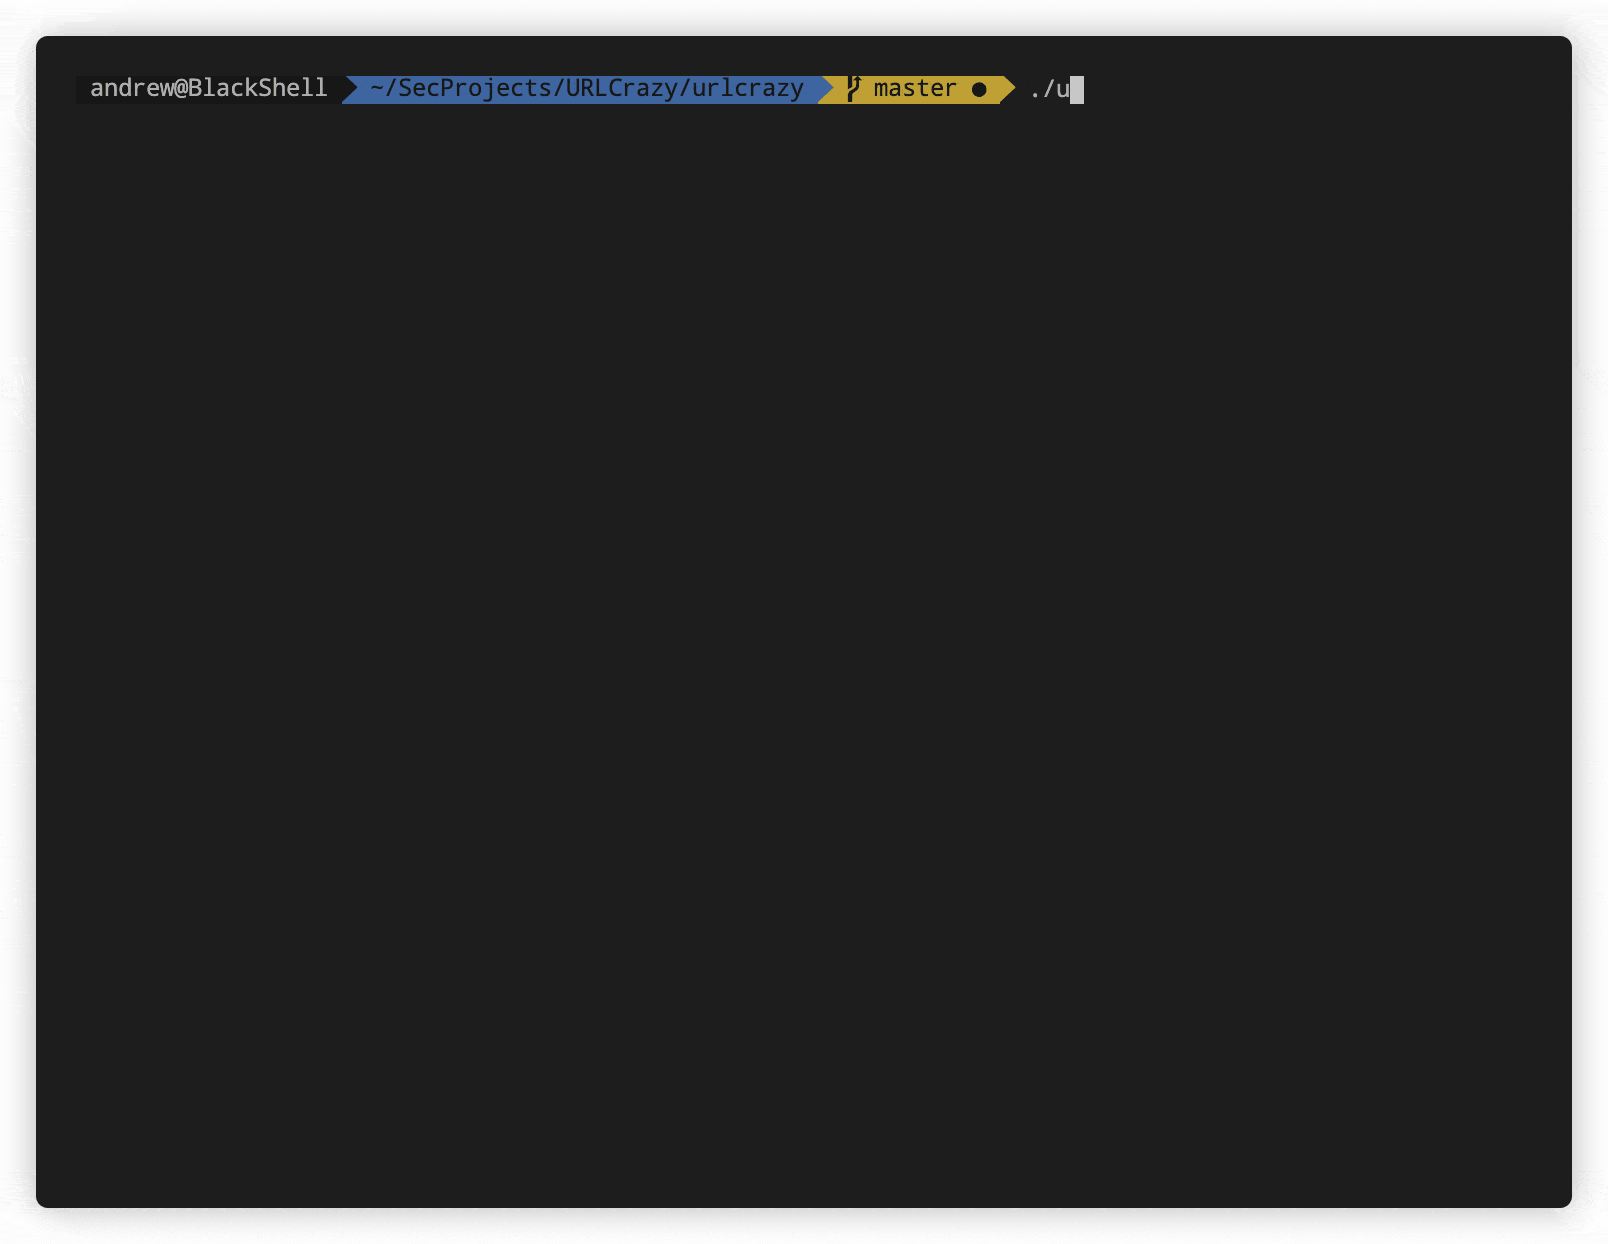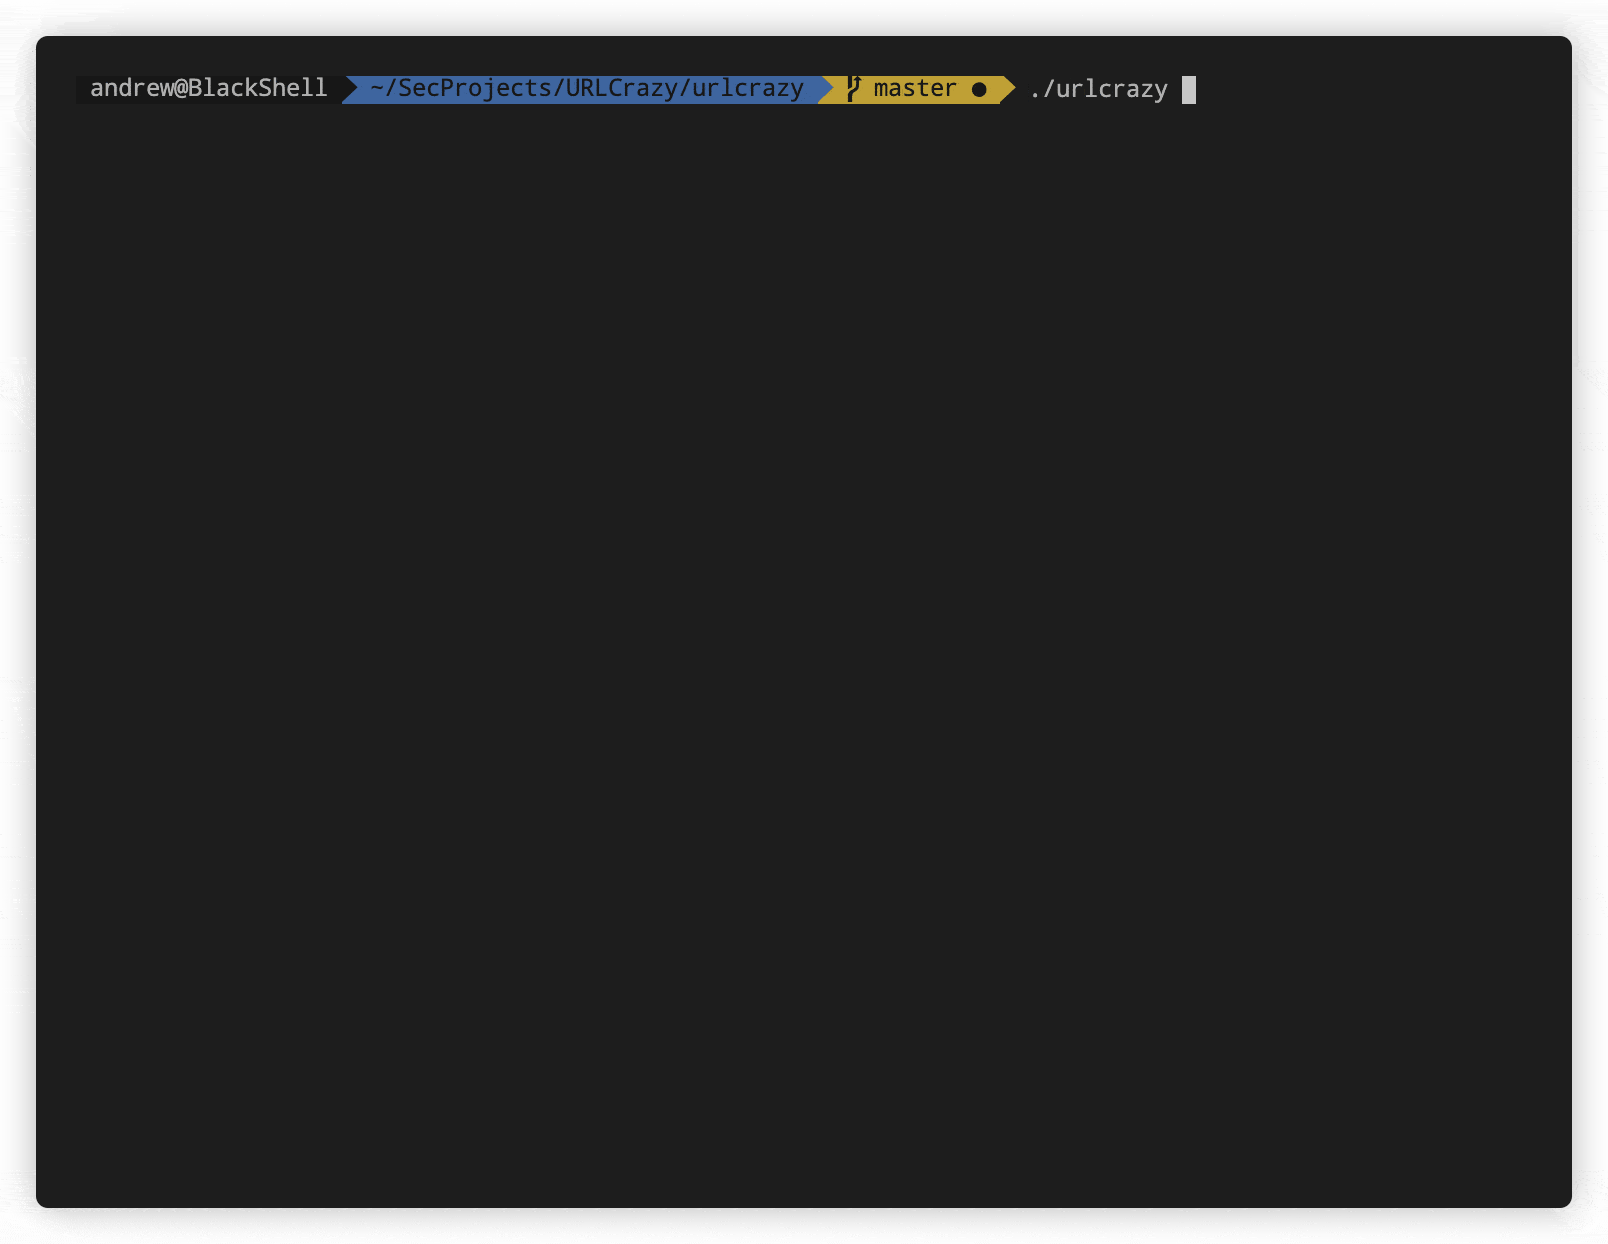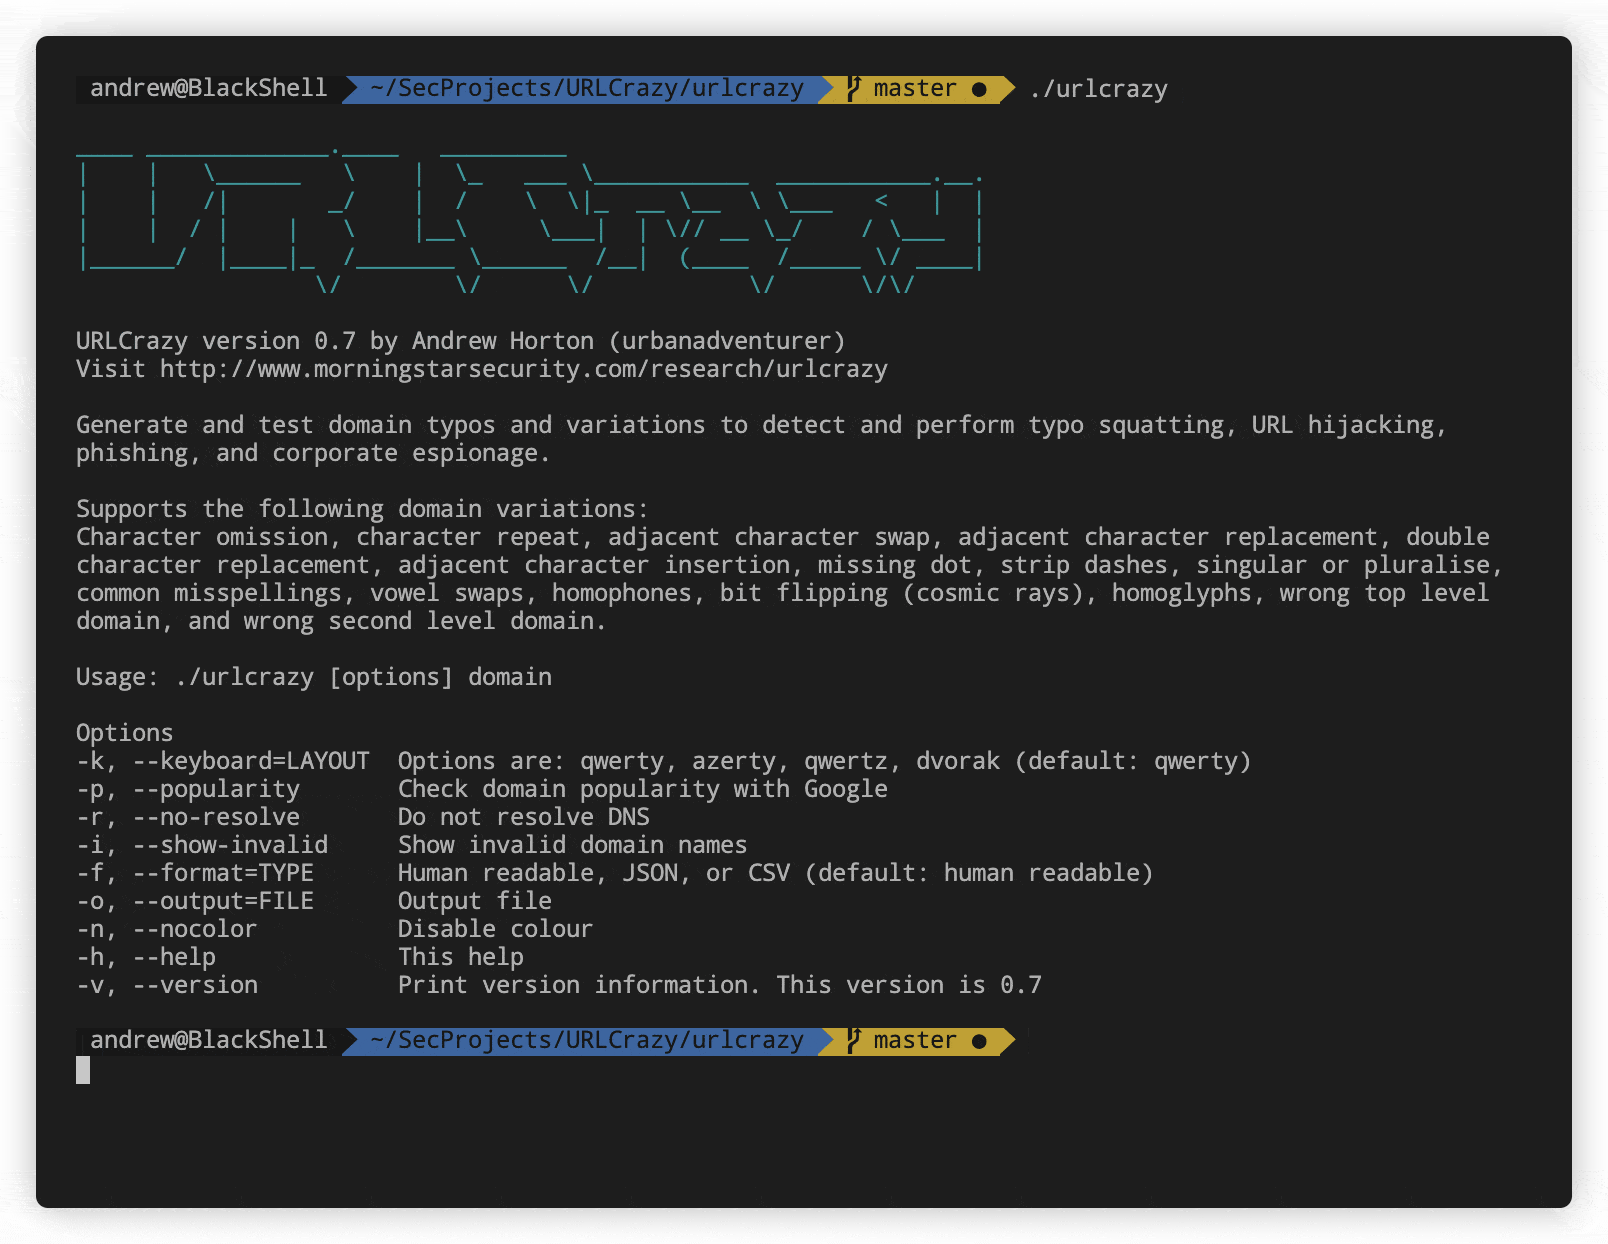 urbanadventurer/urlcrazy
Генерируйте и тестируйте опечатки и вариации доменов для обнаружения и выполнения тайпсквоттинга, перехвата URL, фишинга и корпоративного шпионажа.
 kgretzky/evilqr
Концепт-доказательство для демонстрации атак фишинга с динамической подменой QR-кодов на практике.
 ineesdv/tangled
Открытая платформа для наступательной безопасности, предназначенная для проведения фишинговых кампаний, использующая автоматическую обработку событий…
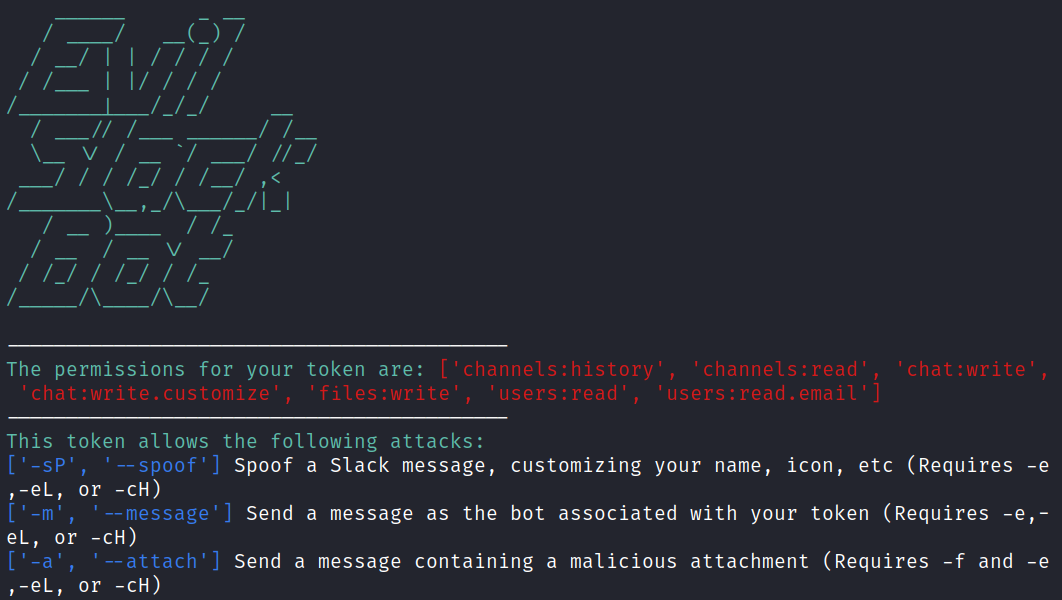 drew-sec/evilslackbot
Фреймворк для фишинга с использованием Slack-бота для упражнений Red Teaming
 sybelle03/cve-2021-43617
Это воспроизведение уязвимости Cross Site Scripting (XSS) к Cross Site Request Forgery (CSRF) в PHP Laravel 8.70.1.