
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 justakazh/sicat
Многоисточниковый агрегатор уязвимостей и эксплойтов с автоматическим обнаружением через Nmap и Wappalyzer, поиск в Exploit-DB, NVD, CVE.org, GitHub,…
 rub-nds/corstest
Простой сканер неправильной конфигурации CORS

 cc1a2b/jshunter
jshunter — это инструмент командной строки, предназначенный для анализа JavaScript-файлов и извлечения конечных точек. Этот инструмент…
 nccgroup/blackboxprotobuf
Blackbox Protobuf — это набор инструментов для работы с закодированными Protocol Buffers (protobuf) без соответствующего определения protobuf.
 kgretzky/evilqr
Концепт-доказательство для демонстрации атак фишинга с динамической подменой QR-кодов на практике.
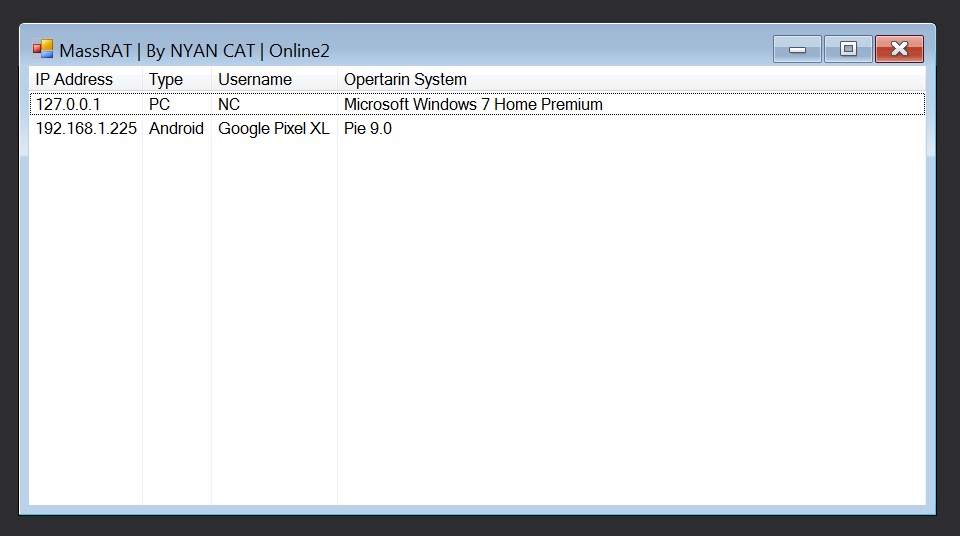 nyan-x-cat/mass-rat
Базовый кроссплатформенный инструмент удалённого администрирования - Xamarin
 r3vn/badkarma
инструментарий для сетевой разведки
 v4d1/dome
Быстрый инструмент для перечисления поддоменов на Python, объединяющий пассивный OSINT и активное сканирование методом перебора с обнаружением DNS…
 praetorian-inc/brutus
Быстрый инструмент для тестирования учетных данных с нулевыми зависимостями на Go. Брутфорс SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB и 20+…
 drew-alleman/datasurgeon
Быстро извлекает IP-адреса, адреса электронной почты, хэши, файлы, номера кредитных карт, номера социального страхования и многое другое из текста
 spyboy-productions/omnisci3nt
Omnisci3nt — это инструмент с открытым исходным кодом для веб-разведки и сбора данных, предназначенный для извлечения глубокой технической информации…
 garrettfoster13/pre2k
Инструмент для проверки существования объектов компьютеров, созданных до Windows 2000.
 caniphish/phishious
Инструментарий с открытым исходным кодом для оценки безопасного шлюза электронной почты (SEG), предназначенный для красных команд.
 nettitude/sharpwsus
Инструмент на C# для латерального перемещения через WSUS путем создания, утверждения и развертывания вредоносных обновлений на целевые клиенты…
 praetorian-inc/augustus
LLM security testing framework для обнаружения инъекций промптов, джейлбрейков и состязательных атак — 190+ проб, 28 провайдеров, один Go бинарник
 stong/cve-2021-3156
PoC для CVE-2021-3156 (переполнение кучи в sudo)
 ginjachris/pentmenu
bash скрипт для разведки и DOS-атак








