
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 the-viper-one/pentest-everything
Подборка CTF-райтапов, тем по пентестингу, руководств и заметок. Заметки собраны из множества источников и моих собственных лабораторных…
 nilotpalbiswas/auto-root-exploit
Автоматический инструмент для эксплуатации root
 quitten/doser.go
Инструмент DoS для HTTP-запросов (вдохновлён hulk, но с большим функционалом)
 chudry/xerror
полностью автоматизированный инструмент для пентеста
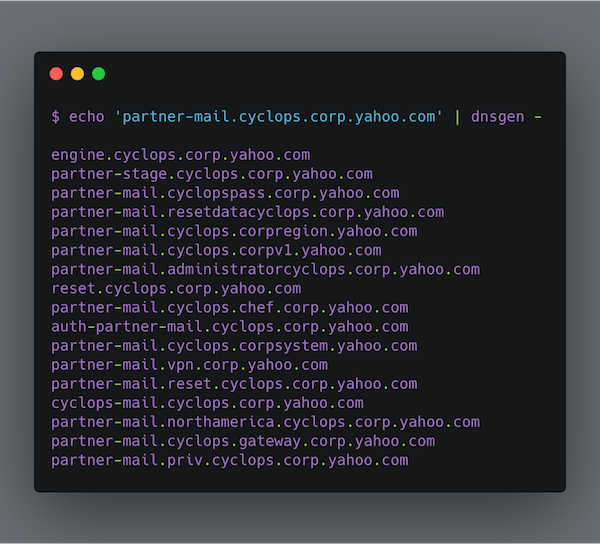 alephnullsk/dnsgen
Генерирует перестановки доменных имён для перечисления поддоменов и разведки, поддерживая пользовательские словари, облачные шаблоны и быстрый режим…
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) — это инструмент для тестирования безопасности контейнерных сред.
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall Brute Force Exploit (0day) от 1N3 @ CrowdShield
 phoenhex/files
Курируемый репозиторий эксплойтов, PoC-кода и презентаций по исследованию уязвимостей от команды phoenhex, посвящённый бинарной эксплуатации и…
 sensepost/snoopy-ng
Snoopy v2.0 — модульный фреймворк цифрового наземного отслеживания
 mfthomps/labtainers
Labtainers: фреймворк киберлабораторий на основе Docker
 bhdresh/cve-2017-0199
Эксплойт-тулкит CVE-2017-0199 - v4.0 — это удобный скрипт на Python, который предоставляет пентестерам и исследователям безопасности быстрый и…

 mthbernardes/rsg
ReverShellGenerator - Инструмент для генерации различных способов создания reverse shell
 fahrj/reverse-ssh
Статически скомпилированный SSH-сервер с функционалом обратной оболочки для CTF и подобных задач.
 marco-lancini/goscan
Интерактивный сетевой сканер
 dec0ne/hwsyscalls
HWSyscalls — это новый метод выполнения косвенных системных вызовов с использованием HWBP, HalosGate и синтетического трамплина на kernel32 с HWBP.
 orangetw/awesome-jenkins-rce-2019
С мая 2017 года в Jenkins не было pre-auth RCE, но этот — тот самый!
 rastrea2r/rastrea2r
Сбор и охота за IOCs с энтузиазмом и стилем








