
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 neex/phuip-fpizdam
Эксплойт для CVE-2019-11043
 bhavsec/reconspider
🔎 Самая продвинутая платформа с открытым исходным кодом для OSINT-сканирования IP-адресов, электронных писем, веб-сайтов и организаций.
 calebstewart/pwncat
Постэксплуатационная платформа, автоматизирующая разведку, повышение привилегий, закрепление и операции C2 через reverse/bind shells с…
 threatexpress/malleable-c2
Руководство по дизайну и справочник Cobalt Strike Malleable C2
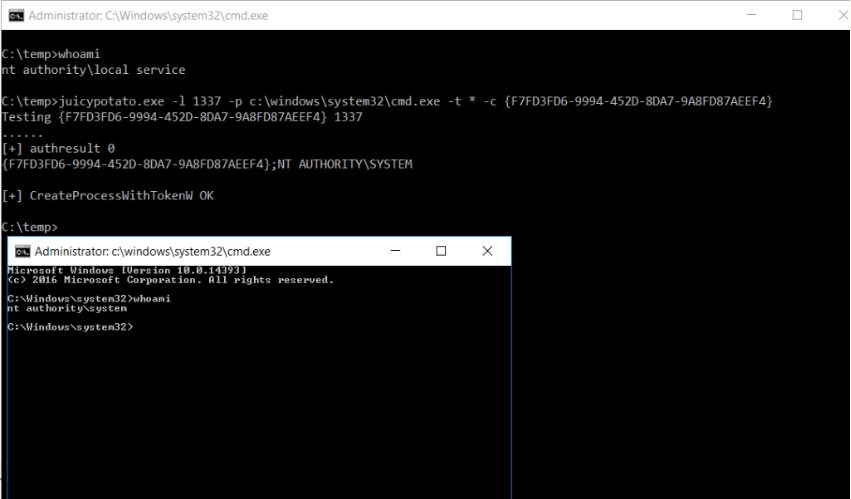 ohpe/juicy-potato
Подслащенная версия RottenPotatoNG, с небольшим соком, т.е. еще один инструмент для локального повышения привилегий от учетных записей служб Windows…
 hakluke/hakrevdns
Небольшой быстрый инструмент для массового выполнения обратных DNS-запросов.
 powershellempire/powertools
Коллекция проектов на PowerShell для разведки, повышения привилегий и пост-эксплуатации в рамках тестирования на проникновение.
 trimstray/htrace.sh
Мой простой швейцарский нож для устранения неполадок и профилирования http/https.
 nextronsystems/aptsimulator
Набор инструментов, чтобы заставить систему выглядеть так, как будто она стала жертвой APT-атаки
 gerenios/aadinternals
Модуль PowerShell для администрирования и аудита Azure AD и Office 365, обеспечивающий манипуляцию токенами, перечисление пользователей и оценку…
 ron190/jsql-injection
Автоматизированный инструмент для обнаружения и эксплуатации SQL-инъекций, предназначенный для извлечения информации из баз данных веб-приложений,…
 khalilbijjou/wafninja
WAFNinja — это инструмент, который содержит две функции для атаки на межсетевые экраны веб-приложений (файрволы веб-приложений).
 nfcgate/nfcgate
Приложение-инструментарий для исследования NFC на Android
 rhinosecuritylabs/cves
Эксплойты Proof-of-Concept для CVE, обнаруженных командой Rhino Security Labs
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
Превратите Claude Code в своего ассистента по исследованиям в области наступательной безопасности. Специализированные ИИ-субагенты для…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
Преобразует PE в шеллкод








