
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
 wa6n3r/cve-2026-35616
Эксплойт-скрипт для CVE-2026-35616, который обходит проверку цепочки сертификатов в Fortinet API путём обнаружения действительных CN, генерации…
 immersive-labs-sec/cve-2021-4034
Эксплойт-доказательство концепции для CVE-2021-4034, уязвимости повышения привилегий в Polkit, демонстрирующий локальное повышение привилегий на…
 vuongnv3389-sec/cve-2021-41773
Dockerized proof-of-concept для обхода пути и удалённого выполнения кода (RCE) в Apache HTTP Server (CVE-2021-41773), включая инструкции по сборке и…
 immersive-labs-sec/cve-2021-32648
Доказательство концепции эксплуатации обхода аутентификации OctoberCMS (CVE-2021-32648), демонстрирующее несанкционированный доступ и предоставляющее…
 ibonok/cve-2026-33439-poc
Эксплойт для OpenAM pre-auth RCE (CVE-2026-33439) с использованием цепочки гаджетов Java-десериализации для выполнения команд и возврата вывода…
 hrishitjoshi/cve-2021-4034
PWNKIT — локальная уязвимость повышения привилегий в Linux (Polkit)
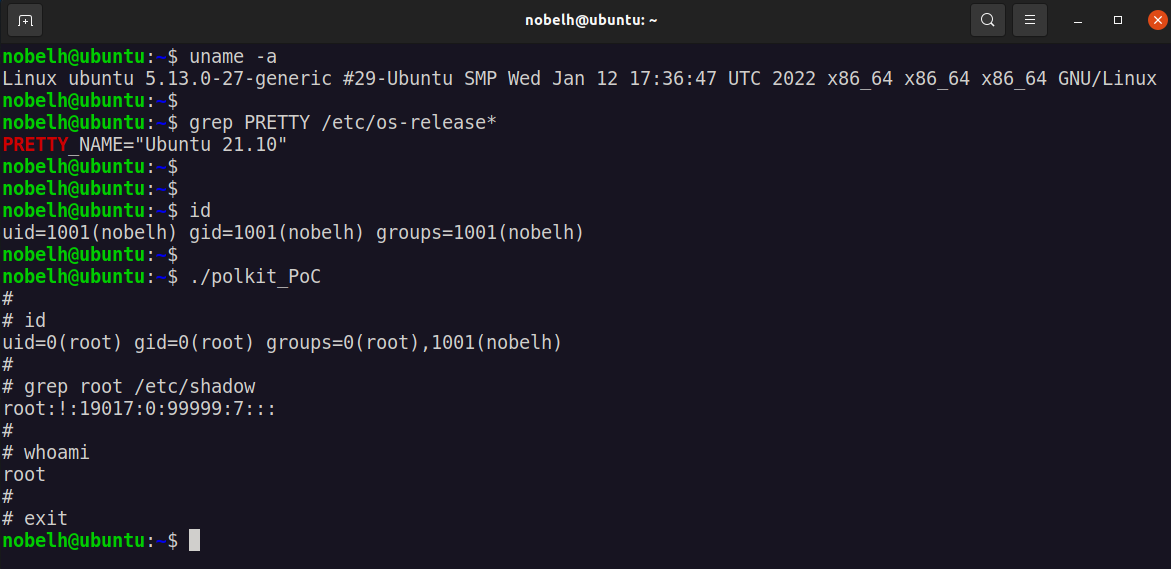 itmarcin2211/polkit-s-pkexec-cve-2021-4034
Эксплойт proof-of-concept для CVE-2021-4034 (PwnKit), демонстрирующий локальное повышение привилегий в pkexec из Polkit, включая инструкции по…
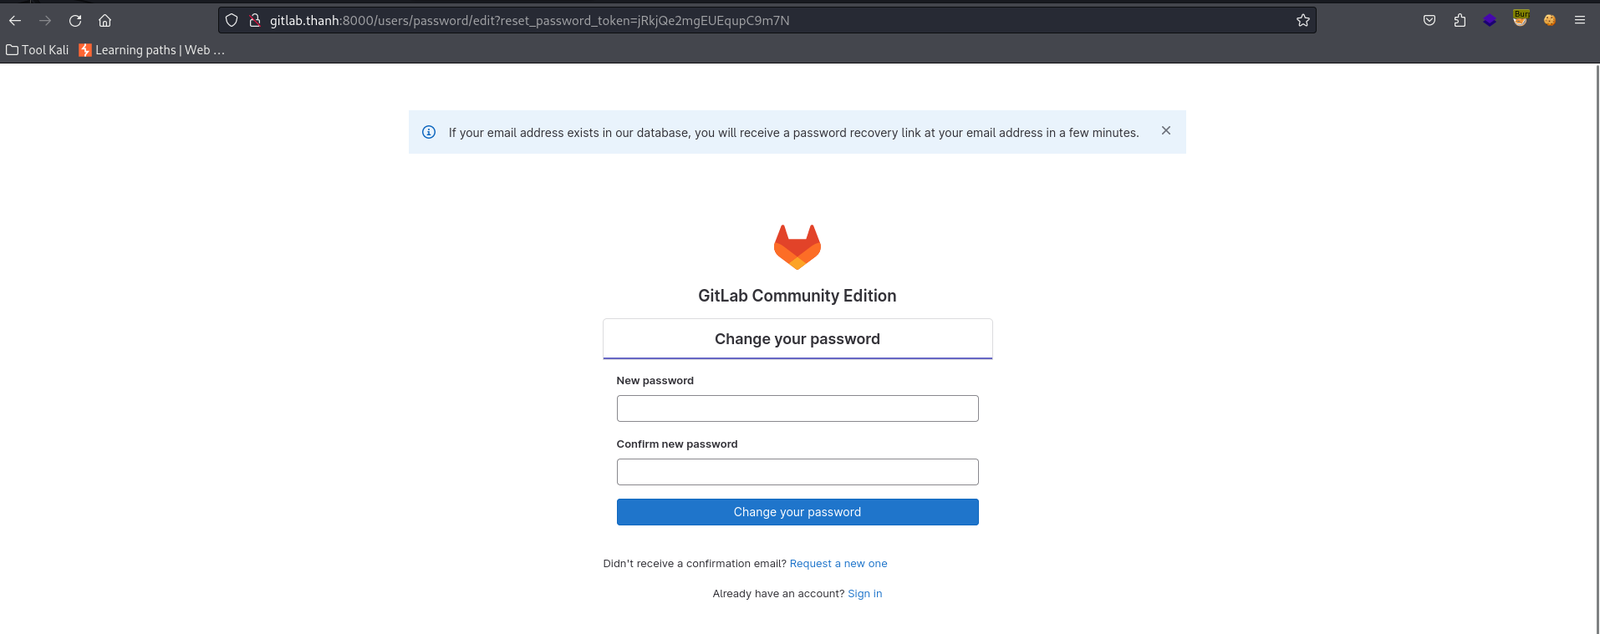 thanhlam-attt/cve-2023-7028
Эксплойт для захвата учётной записи GitLab через CVE-2023-7028, демонстрирующий обход сброса пароля путём внедрения email атакующего для получения…
 hann1bl3l3ct3r/cve-2026-4406
Плагин Gravity Forms для WordPress (протестирован до версии 2.9.28) уязвим к неаутентифицированному отражённому межсайтовому скриптингу (XSS) через…
 tachote/cve-2021-4034
Эксплойт для CVE-2021-4034, уязвимости повышения привилегий в Polkit pkexec, позволяющей непривилегированным пользователям получить root-доступ в…
 hann1bl3l3ct3r/cve-2026-4112
Некорректная нейтрализация специальных элементов, используемых в SQL-команде («SQL-инъекция»), в устройствах серии SonicWall SMA1000 позволяет…
 sw0rd1ight/cve-2026-1312
Воспроизводит CVE-2026-1312, уязвимость SQL-инъекции в Django, с помощью Docker-окружения и пошагового PoC для тестирования безопасности.
 selecthch/cve-2026-41551
Доказательство концепции эксплуатации для CVE-2026-41551, уязвимости обхода пути в Siemens ROS# file_server, демонстрирующей удалённое чтение файлов…
 hd0x01/cve-2026-24061-nse
Скрипт выполняет полное зеркалирование Telnet-переговоров, повторяя точную байтовую последовательность реального клиентского сеанса telnet -a.
 h4zaz/cve-2026-42141-xibo-ssrf
Доказательство концепции SSRF в Xibo CMS через конечную точку uploadUrl, демонстрирующее аутентифицированную подделку серверных запросов к внутренним…
 h4zaz/cve-2025-60500
Эксплойт для School Management System 7.1 (аутентифицированный RCE)
 h1sok444/cve-2026-25232-poc
Доказательство концепции для недавнего CVE-2026-25232, который представляет собой уязвимость повышения привилегий, присутствующую в Gogs.
 rnsss/cve-2021-43798-poc
Эксплойт proof-of-concept для уязвимости произвольного чтения файлов в Grafana 8.x (CVE-2021-43798), позволяющий получать доступ к конфиденциальным…








