
 #1
Интегрированные платформы для разработки, выполнения и управления пентестами.
Рекомендация Kitploit
 redsiege/graphstrike
Cobalt Strike HTTPS-биконинг через Microsoft Graph API
 olacabs/jackhammer
Jackhammer - Один инструмент оценки/управления уязвимостями безопасности для решения всех проблем команды безопасности.
 nccgroup/nccfsas
Информация, опубликованная публично командой Full Spectrum Attack Simulation (FSAS) компании NCC Group.
 adshao/flounder
Автономный аудитор безопасности (белый хакер) для анализа кода на основе ИИ, исследования баг-баунти, создания эксплойтов и верификации, основанной…
 secdevops-cuse/cyberrange
Открытый киберполигон AWS
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 и так далее
 rvn0xsy/cooolis-ms
Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…
 sigploiter/sigploit
SigPloit: Фреймворк эксплуатации телекоммуникационной сигнализации — SS7, GTP, Diameter и SIP
 postrequest/link
link — это фреймворк управления и контроля (C2), написанный на rust.
 owasp/zsc
OWASP ZSC - Генератор шеллкода/обфусцированного кода https://www.secologist.com/
 chvancooten/nimplant
Легковесный имплант первого этапа C2, написанный на Nim (и Rust).
 allfro/sploitego
Трансформы Maltego для тестирования на проникновение
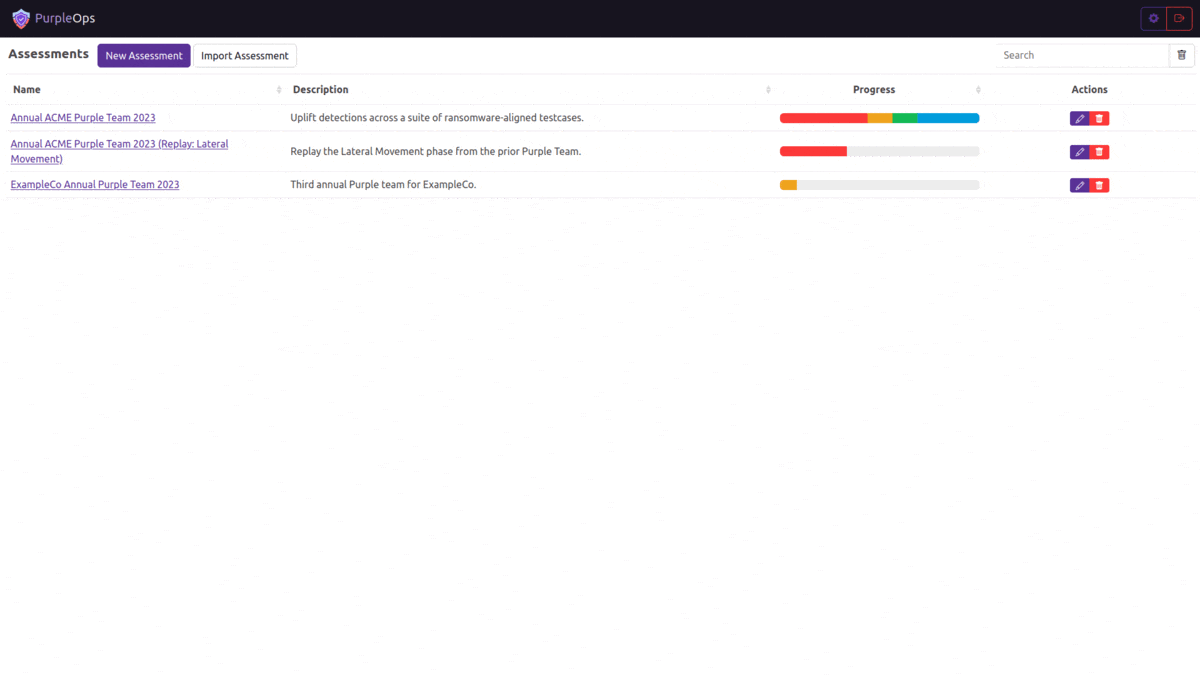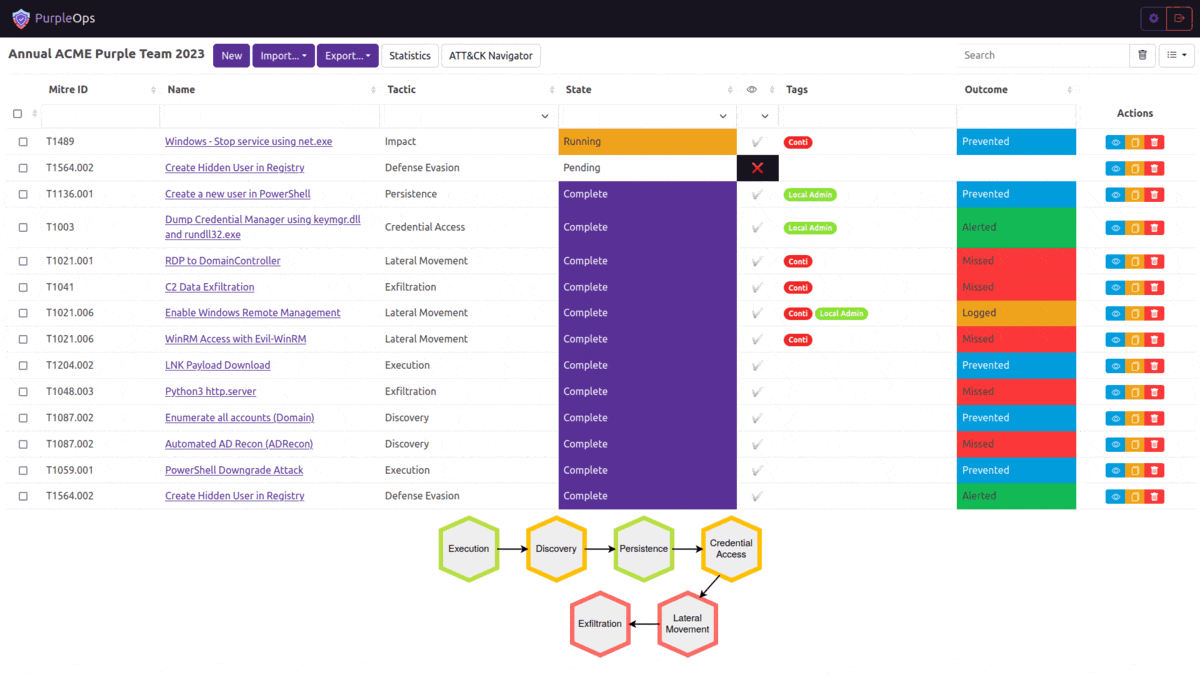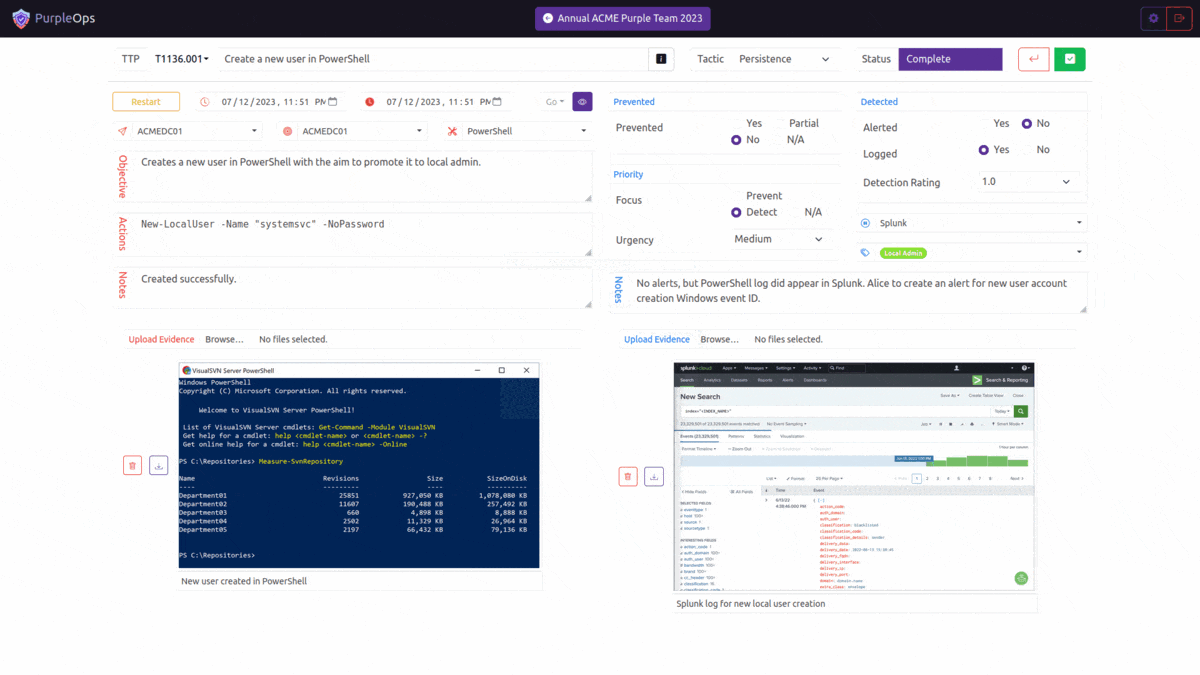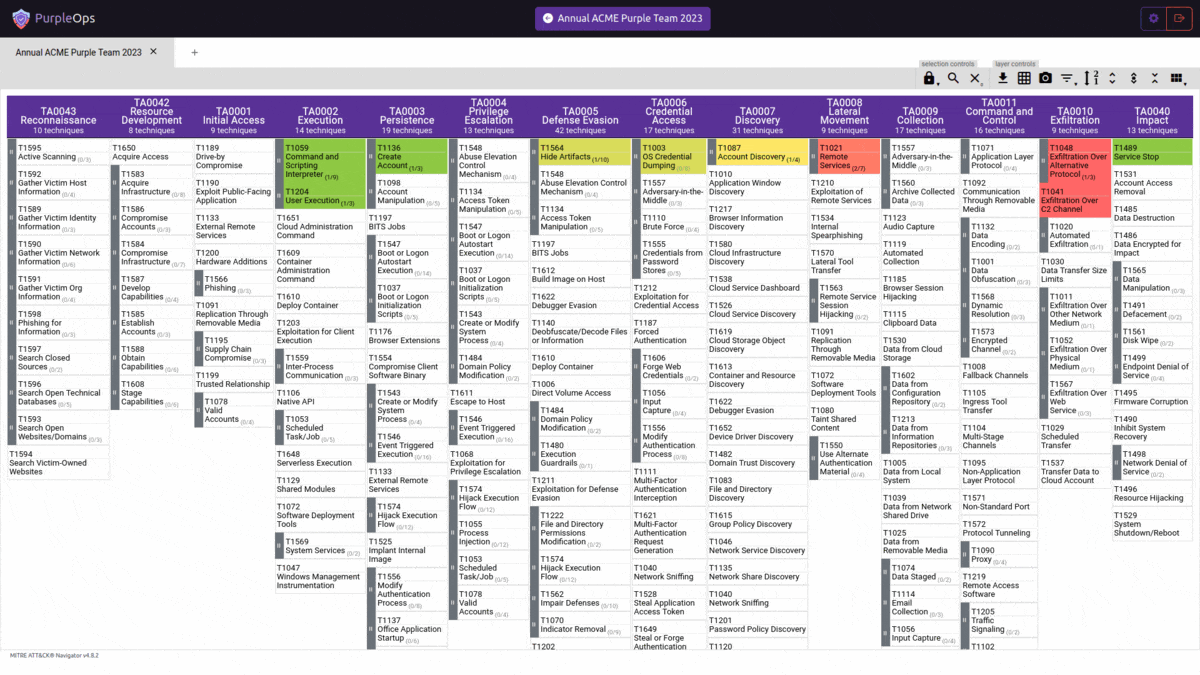 cybercx-sta/purpleops
Веб-приложение с открытым исходным кодом для самостоятельного размещения и управления фиолетовой командой.
 aaaguirrep/offensive-docker
Offensive Docker — это образ с наиболее часто используемыми инструментами для атак, позволяющий быстро и легко создать среду для проведения оценки…
 r-s0n/ars0n-framework
Модульный фреймворк для охоты за багами (bug bounty), автоматизирующий разведку, перечисление поддоменов и сканирование уязвимостей с образовательным…
 rajanagori/nightingale
Nightingale Docker for Pentesters — это полноценная контейнеризированная среда Docker, разработанная для тестирования на проникновение и оценки…
 ronin-rb/ronin
Ronin — это бесплатный набор инструментов с открытым исходным кодом на Ruby для исследований и разработок в области безопасности. Ronin также…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…







