
 #1
Интегрированные платформы для разработки, выполнения и управления пентестами.
Рекомендация Kitploit
 whispergate/msteams
Профиль Mythic C2, который туннелирует трафик агента через каналы Microsoft Teams с использованием Microsoft Graph API, с шифрованием AES256,…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 — Best CertiGhost AD CS Multi-Exploit Framework | Продвинутый набор инструментов с поддельными DC/LDAP-серверами, эксплуатацией…
 galoryber/fawkes
Fawkes — это golang Mythic C2 агент, написанный исключительно ИИ.
 jas502n/burpsuite-plugin
Плагин для BurpSuite (Pentester)
 mythicc2profiles/httpx
Настраиваемый, управляемый сообществом HTTP C2-профиль
 cisc0-gif/kitt
Фреймворк для пентестинга на Python
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 owasp/redteamtoolkit
Набор инструментов безопасности на основе WASM для парадигмы 'Web First Paradigm'
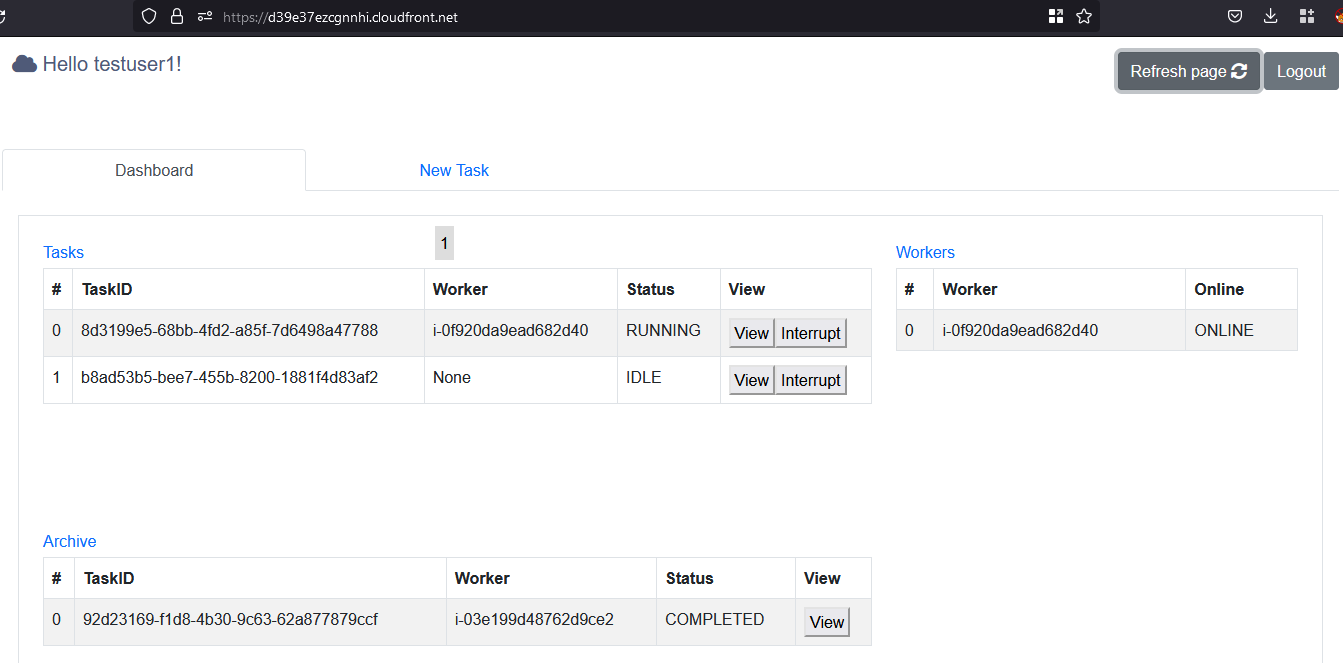 nccgroup/cowcloud
Бессерверное AWS-решение для распределения рабочих нагрузок по разведке и сканированию уязвимостей. Отправляйте задачи через веб-интерфейс; рабочие…
 cogensec/gideon
Автономный агент для операций безопасности, предназначенный для разведки угроз, исследования уязвимостей, анализа IOC и для красной команды.…
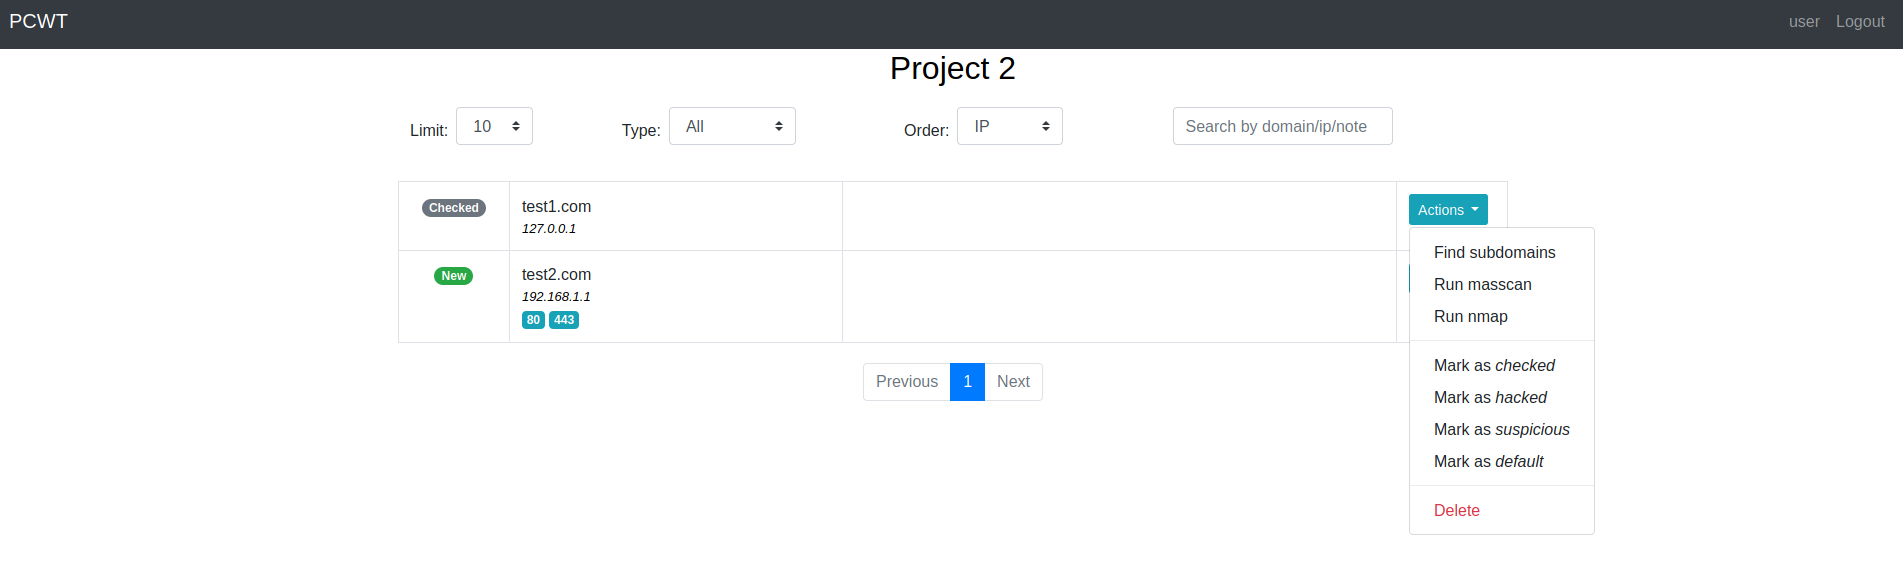 ascr0b/pcwt
Веб-интерфейс для управления проектами по тестированию на проникновение и баг-баунти, автоматизирующий сканирование портов с помощью Nmap/Masscan и…
 kyle41111/ai-file
Профиль слушателя для фреймворка Mythic C2, использующий файловые API поставщиков ИИ
 vonahisec/pentesting_scripts
Этот репозиторий содержит список инструментов, которые могут быть полезны консультантам, выполняющим задания по тестированию на проникновение.
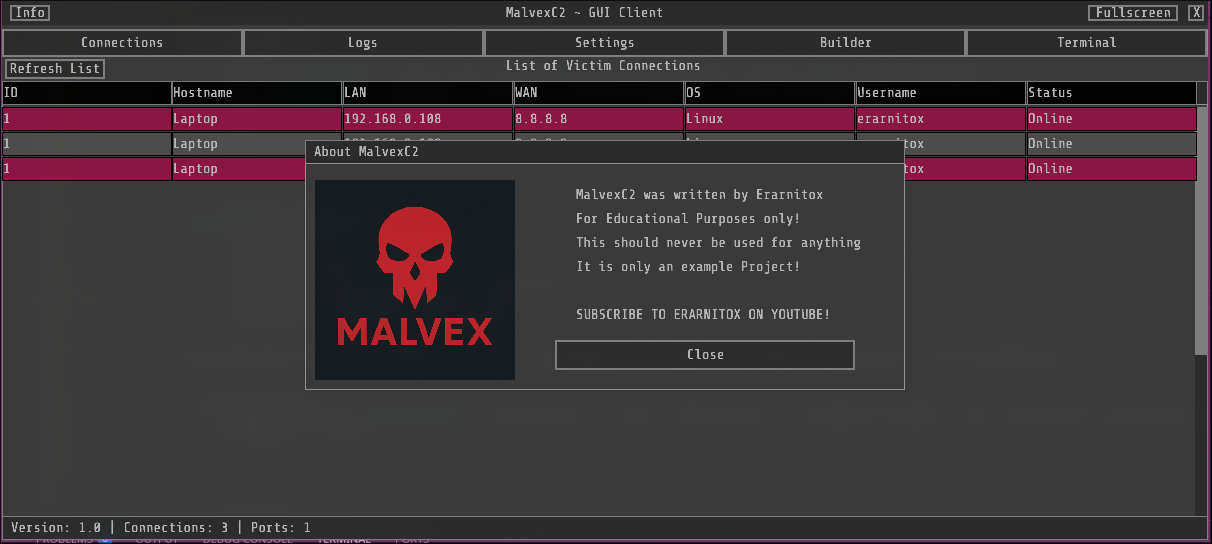 erarnitox/malvexc2
Простой C2-фреймворк, написанный на современном C++
 qmadev/crabloader
Пользовательский рефлексивный загрузчик на Rust для пейлоадов Cobalt Strike. Избегает RWX-страниц памяти для OPSEC-безопасности. Включает…
 karmanya03/overthrone
Фреймворк для эксплуатации Active Directory, полностью написанный на Rust: перечисление через LDAP/SMB/Kerberos, поиск путей в графе атак,…
 riswandans/litesploit
библиотека и интерпретатор для инструментов тестирования на проникновение
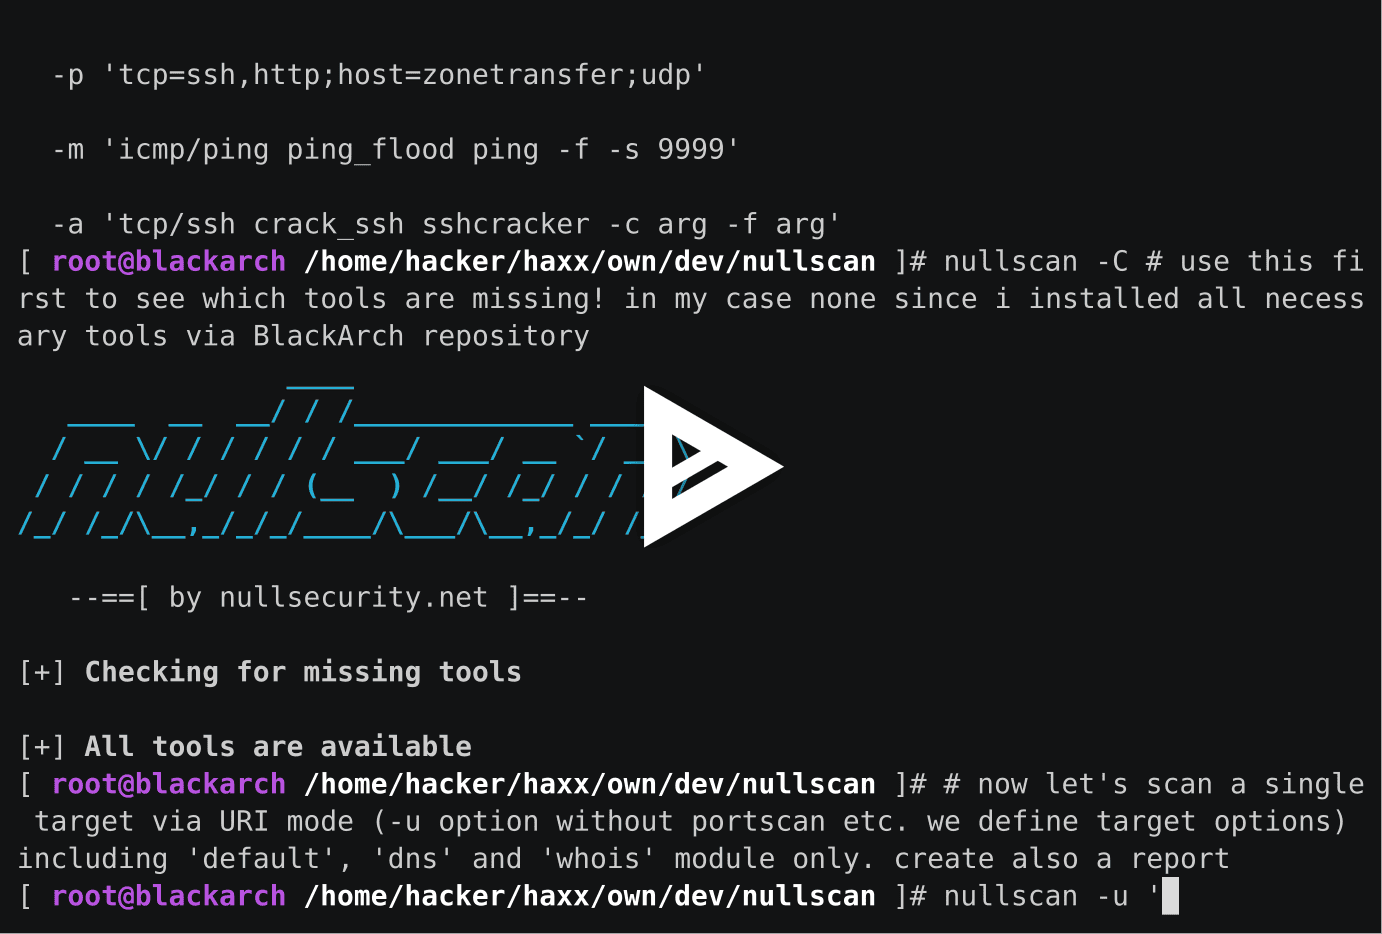 noptrix/nullscan
Модульная платформа, предназначенная для связывания и автоматизации тестов безопасности.








