
 #1
Интегрированные платформы для разработки, выполнения и управления пентестами.
Рекомендация Kitploit
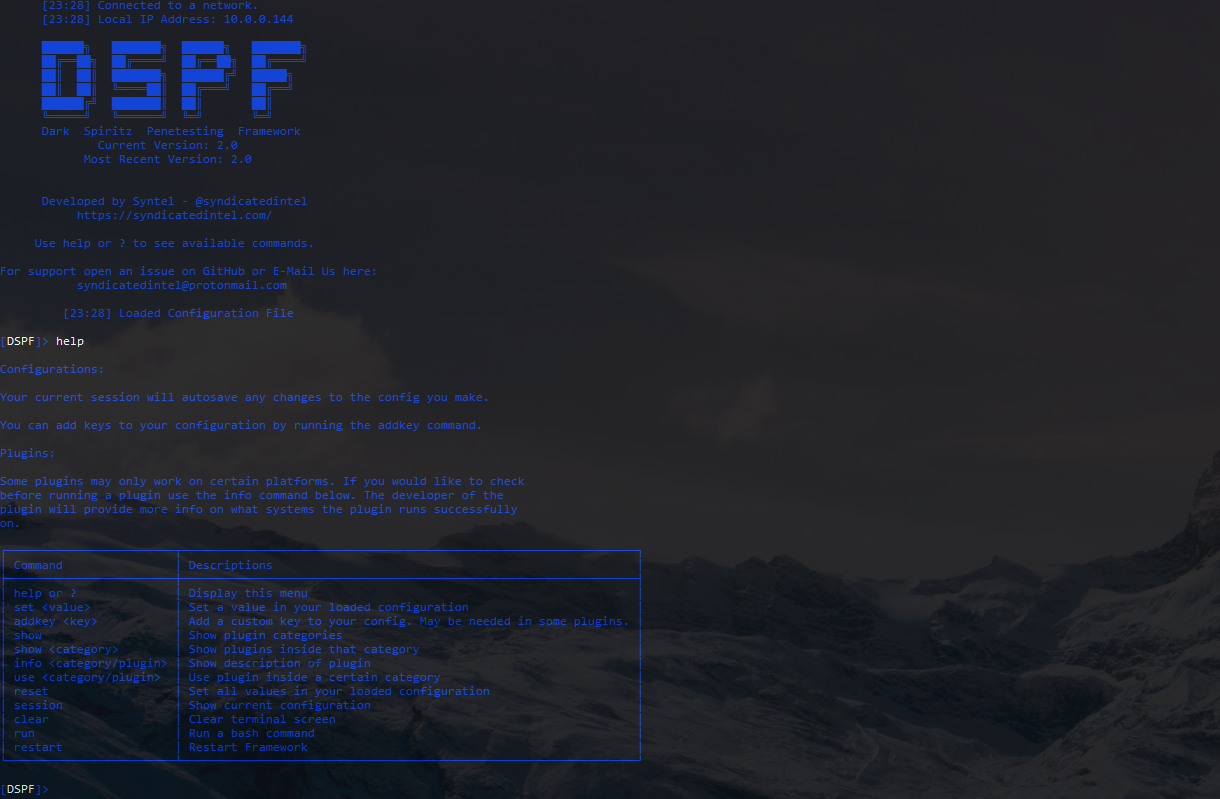
 m4cs/darkspiritz
🌔 Официальный репозиторий фреймворка для тестирования на проникновение DarkSpiritz | Написан на Python 🐍
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 и так далее
 truneski/external_c2_framework
Python API для использования со спецификацией External C2 от Cobalt Strike
 b0fh/cve-2018-4878
Модуль Metasploit для CVE-2018-4878
 pimps/ysoserial-modified
Данный репозиторий содержит мои обновления к хорошо известному инструменту эксплуатации Java-десериализации ysoserial.
 m4n3dw0lf/pythem
пентест-фреймворк
 empireproject/empire-gui
Клиентское приложение Empire
 qubasa/msf-remote-console
Удаленная msfconsole, написанная на Python 2.7 для подключения к серверу msfrcpd metasploit. Этот инструмент дает вам возможность загружать модули…
 jas502n/msfconsole-termux
Как установить Metasploit-Table на Android Termux
 mitre/brawl-public-game-001
Данные из автоматизированного упражнения по эмуляции атакующего BRAWL
 safebuffer/metateta
Автоматизированный сканер и эксплуататор сетевых протоколов, использующий модули Metasploit для быстрого тестирования на проникновение в крупных…
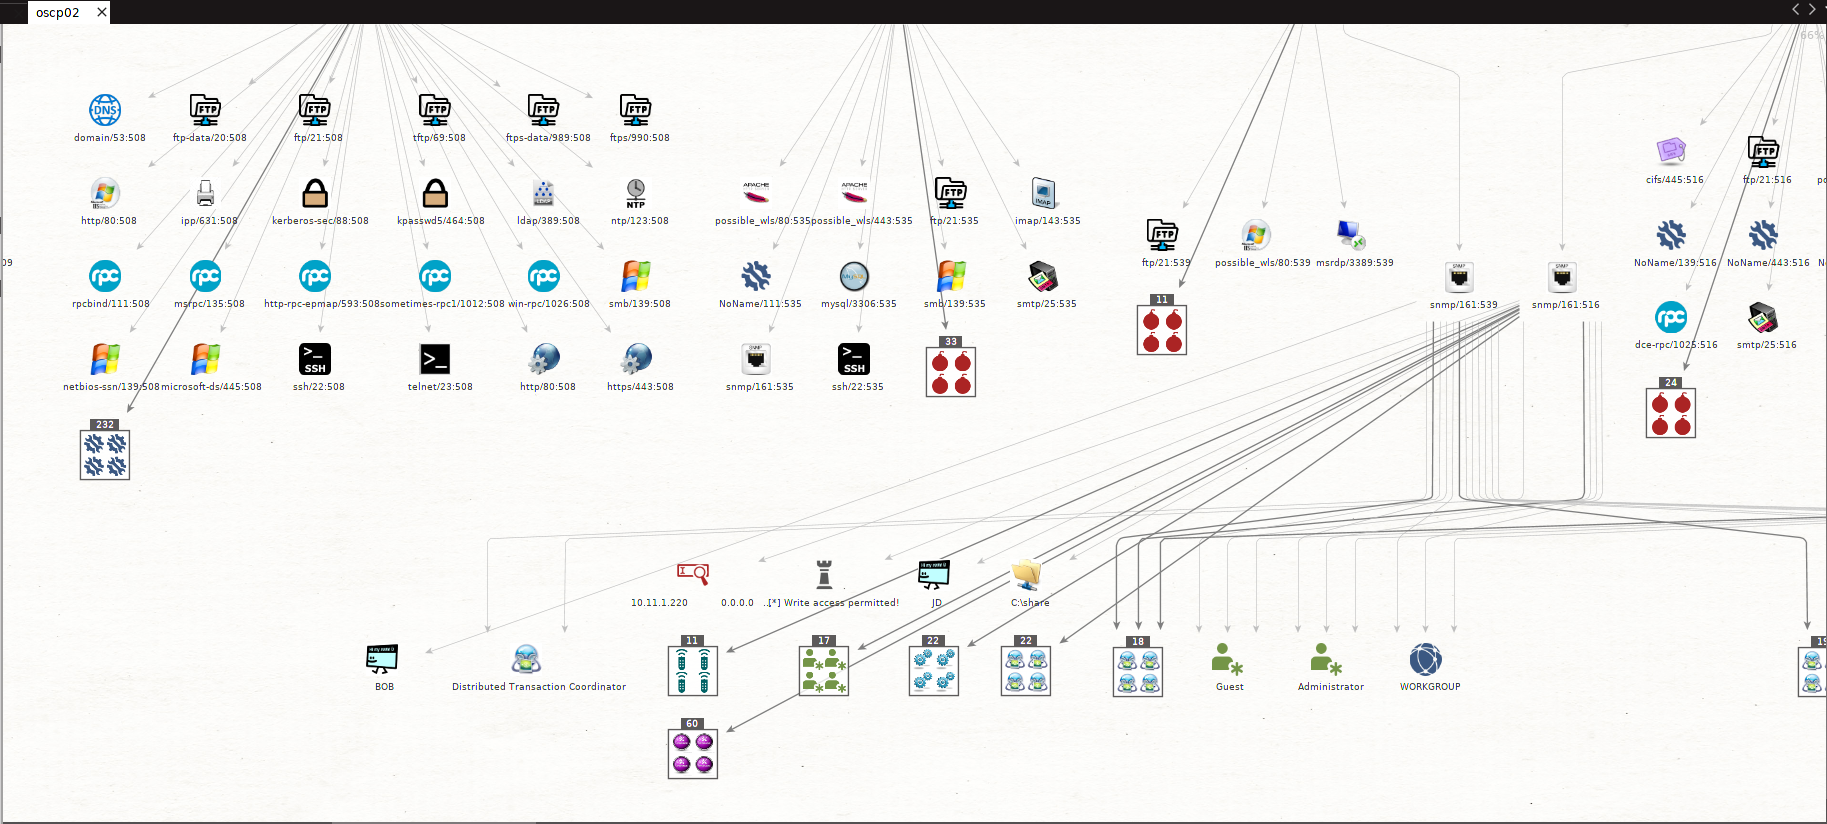 shizzz477/msploitego
Набор для пентестинга для Maltego на основе данных из базы Metasploit
 zcutlip/bowcaster
Каркас разработки эксплойтов на Python с полезными нагрузками, кодировщиками и серверами обратного подключения, ориентированный на архитектуру MIPS…
 mitre/caldera-agent
Агент службы Windows для платформы эмуляции противника CALDERA. Устанавливается на целевые компьютеры для связи с сервером CALDERA, обеспечивая…
 xtr4nge/fruityc2
FruityC2 — это фреймворк пост-эксплуатации (с открытым исходным кодом), основанный на развертывании агентов на скомпрометированных машинах.…
 ryhanson/externalc2
Библиотека для интеграции каналов связи с внешним C2-сервером Cobalt Strike.
 0x09al/cve-2017-11882-metasploit
Это модуль Metasploit, который эксплуатирует CVE-2017-11882 с использованием PoC, опубликованного здесь:…
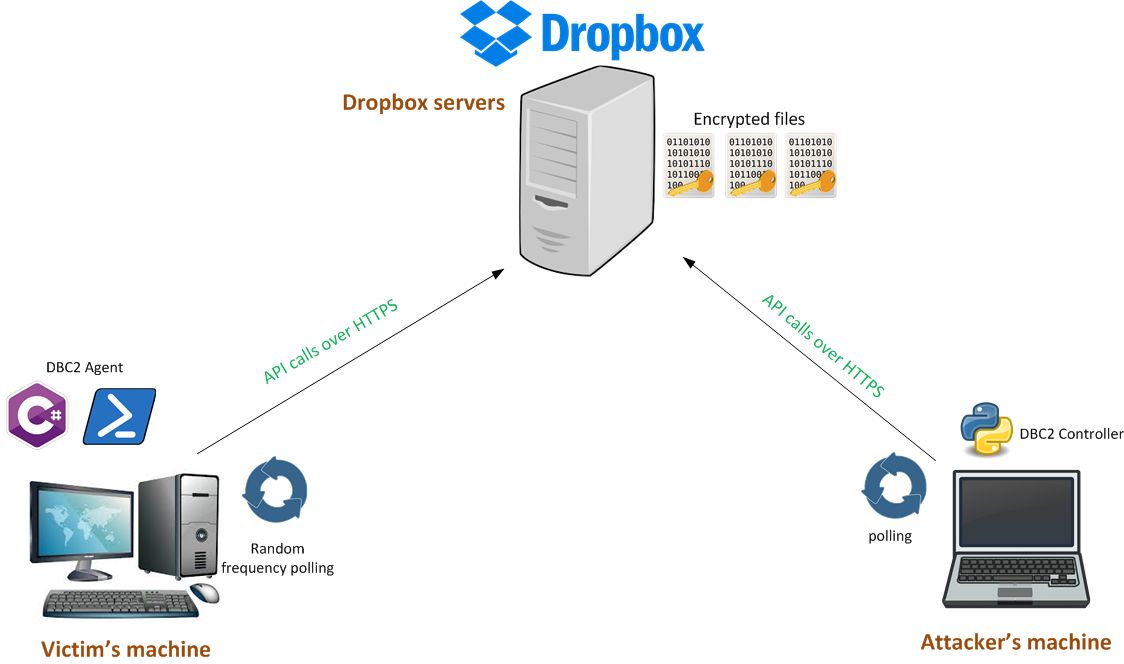 arno0x/dbc2
DBC2 (DropboxC2) — это модульный инструмент пост-эксплуатации, состоящий из агента, работающего на машине жертвы, контроллера, работающего на любой…








