
 #1
Интегрированные платформы для разработки, выполнения и управления пентестами.
Рекомендация Kitploit
 ryhanson/externalc2
Библиотека для интеграции каналов связи с внешним C2-сервером Cobalt Strike.
 xorrior/raven
Внешний C2 для CobaltStrike через WebSockets
 abdurahmon3236/cve-2024-38472
Metasploit-модуль, который эксплуатирует SSRF в Apache HTTP Server (CVE-2024-38472) на Windows для доступа к внутренним сервисам и достижения…
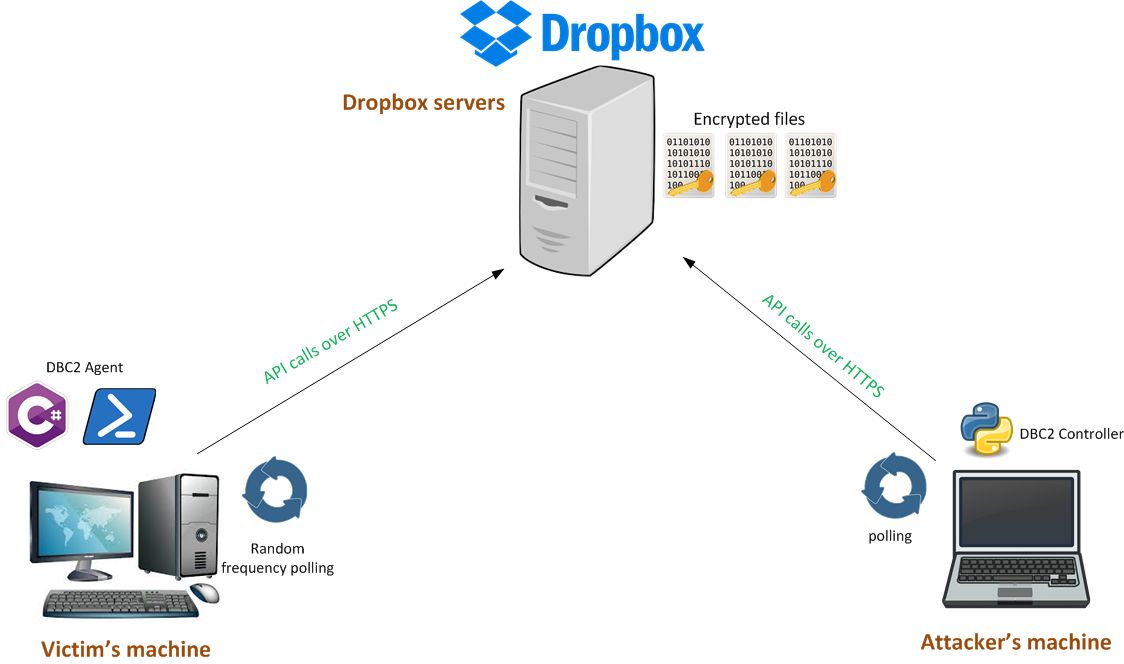 arno0x/dbc2
DBC2 (DropboxC2) — это модульный инструмент пост-эксплуатации, состоящий из агента, работающего на машине жертвы, контроллера, работающего на любой…
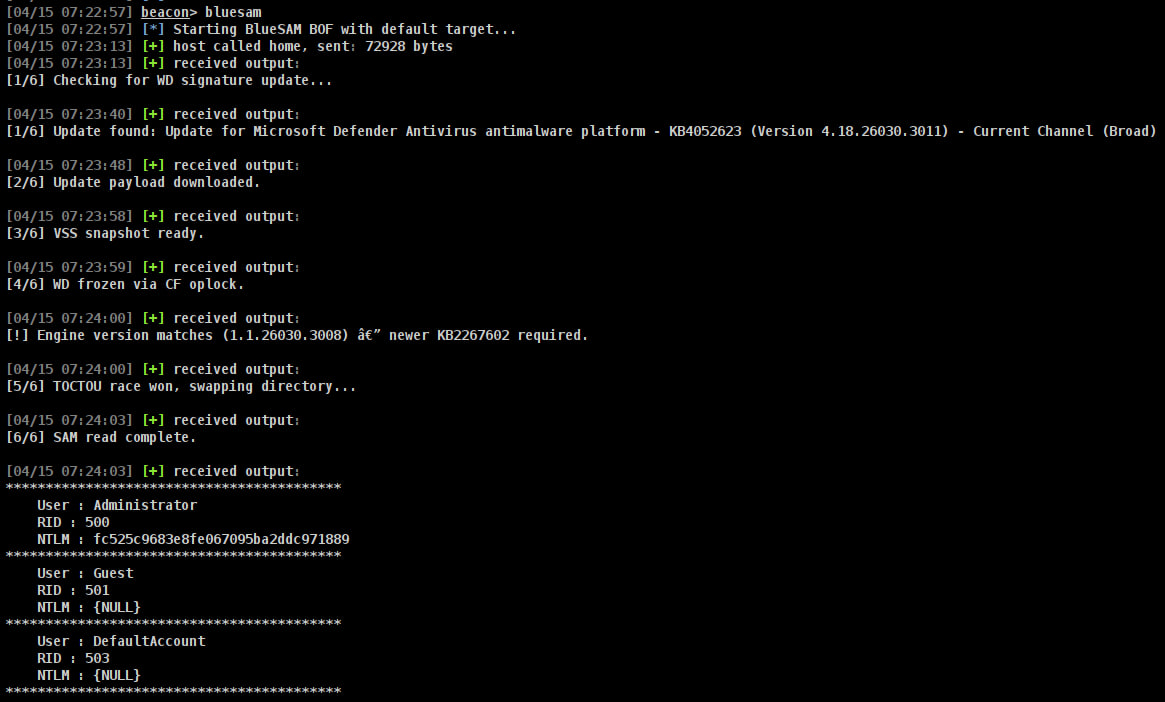 incursi0n/bluesam
Файл Cobalt Strike Beacon Object File, который эксплуатирует уязвимость BlueHammer для получения копии базы данных SAM.
 hahwul/mad-metasploit
Пользовательские модули Metasploit, плагины, ресурсные скрипты и.. потрясающая коллекция Metasploit
 mythicagents/apfell
Агент JavaScript for Automation (JXA) для macOS
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike версии 4.5: взлом, удаление признаков checksum8, обход BeaconEye, исправление утечки пути к stage из-за ошибок, добавление двухфакторной…
 zcgonvh/cve-2017-7269
исправленный модуль msf для cve-2017-7269
 vonahisec/pentesting_scripts
Этот репозиторий содержит список инструментов, которые могут быть полезны консультантам, выполняющим задания по тестированию на проникновение.
 xorrior/apfell-chrome-extension-c2server
C2-сервер Apfell для пейлоада в виде расширения Google Chrome
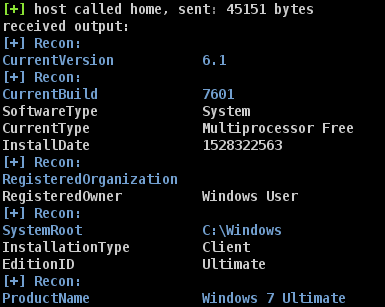 optiv/registry-recon
Скрипт Aggressor для Cobalt Strike, выполняющий разведку системы/AV/EDR
 cobalt-strike/beacon_health_check
Этот скрипт агрессора использует поле заметок бикона для индикации состояния здоровья бикона.
 rapid7/metasploit-javapayload
Устаревшая библиотека Java-полезных нагрузок для Metasploit, предоставляющая агенты Java и Android Meterpreter, собранные с помощью Maven. Объединена…
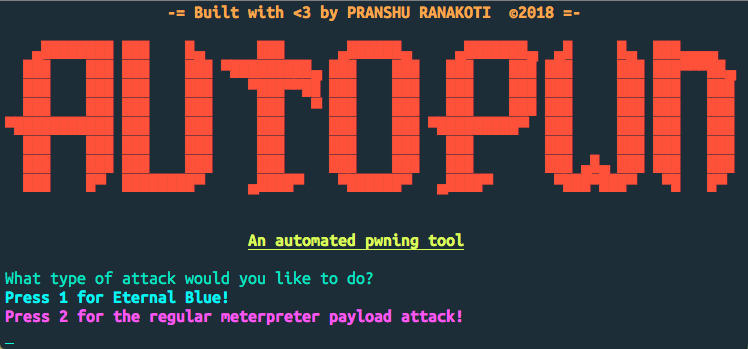 rpranshu/autopwn
Простой инструмент автоматизации Metasploit на bash!
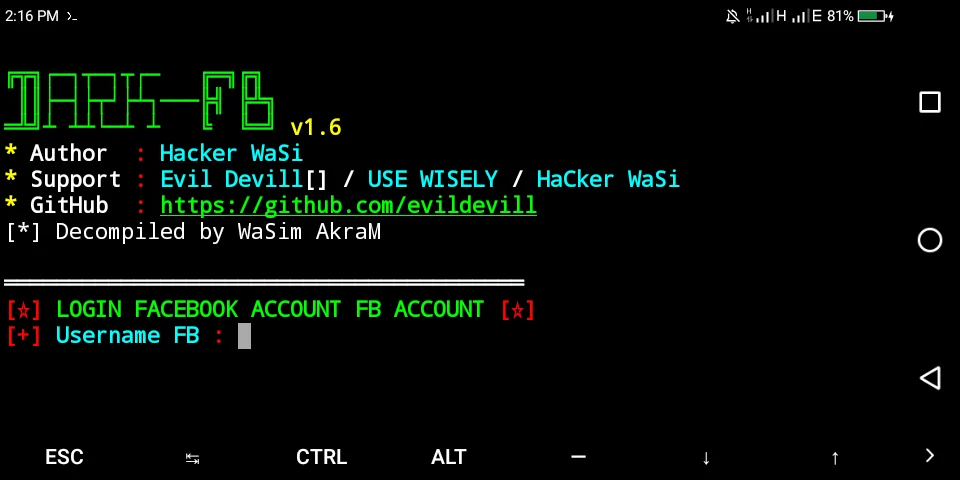 evildevill/devil
Фреймворк для оболочки с меню, объединяющий атаки перебора логинов, сбор данных из списков друзей и профилей, а также автоматизированные модули…
 cro-thehacker/v1ew-s0urce
Фреймворк для тестирования на проникновение на основе Python и набор инструментов для разведки, предлагающий модули сканирования портов, сбора…








