
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 lockness-ko/cve-2024-27316
Доказательство концепции (PoC) для CVE-2024-27316 (протестировано), CVE-2024-30255 (не протестировано), CVE-2024-31309 (не протестировано),…
 regantemudo/cve-2024-25641-exploit-for-cacti-1.2.26
Автоматизированный эксплойт для CVE-2024-25641, нацеленный на Cacti версии 1.2.26. Обеспечивает удаленное выполнение кода через аутентифицированную…
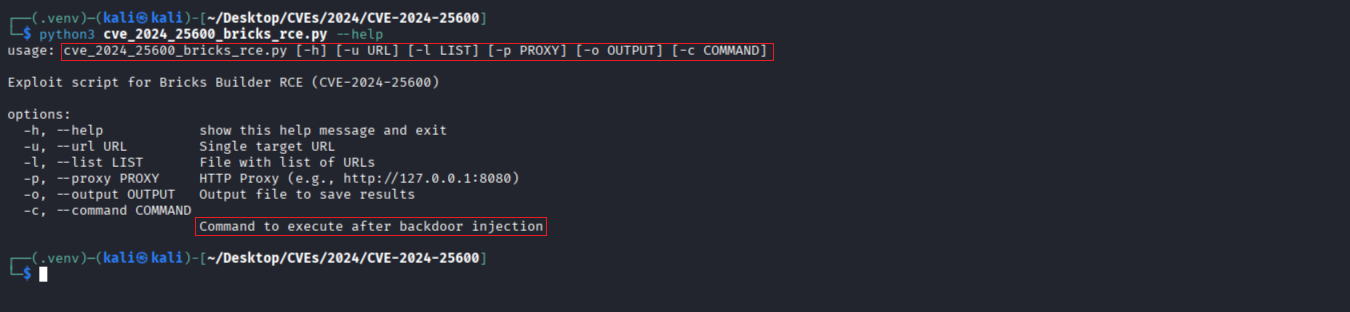 r0otk3r/cve-2024-25600
Эксплойт на Python для CVE-2024-25600, нацеленный на RCE плагина Bricks Builder для WordPress. Автоматизирует извлечение nonce, внедрение payload и…
 gaurav1020/cve-2024-24576-poc-rust
Эксплойт для проверки концепции для CVE-2024-24576, реализованный на Rust для демонстрации и проверки уязвимости в затронутых системах.
 louiselalanne/cve-2024-23745
В Notion Web Clipper 1.0.3(7) файл .nib подвержен атаке Dirty NIB.
 orange-418/cve-2024-22515-file-upload-vulnerability
Эксплойт доказательства концепции для CVE-2024-22515, демонстрирующий произвольную загрузку файлов и удаленное выполнение кода в Agent DVR 5.1.6.0…
 oscerd/cve-2024-22369
CVE-2024-22369 Репродуктор
 freax13/cve-2024-21980-poc
Эксплойт для CVE-2024-21980, направленный на прошивку AMD SEV для расшифровки произвольной памяти выведенных из эксплуатации гостей SEV-SNP через…
 r00t7oo2jm/-cve-2024-21683-rce-in-confluence-data-center-and-server
Эта уязвимость позволяет неаутентифицированному злоумышленнику удалённо выполнять произвольный код на уязвимом сервере Confluence. Уязвимость…
 pabloopez/cve-2024-21534
Эксплойт доказательства концепции (PoC) для уязвимости JSONPath-plus
 mdusmandasthaheer/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Доказательство концепции эксплуатации для CVE-2024-21413, критической уязвимости удалённого выполнения кода в Microsoft Outlook (MonikerLink) с…
 leocodefocus/cve-2024-20931-poc
Эксплойт для проверки концепции (PoC) для CVE-2024-20931, нацеленный на уязвимость удаленного выполнения кода в Oracle WebLogic Server. Включает…
 madan301/cve-2024-2054
Эксплойт доказательства концепции для CVE-2024-2054, демонстрирующий удаленное выполнение кода через небезопасную десериализацию в веб-приложении…
 mellow-hype/cve-2024-20017
эксплойты для CVE-2024-20017
 mrbongoc/cve-2024-1874
Доказательство концепции для CVE-2024-1874
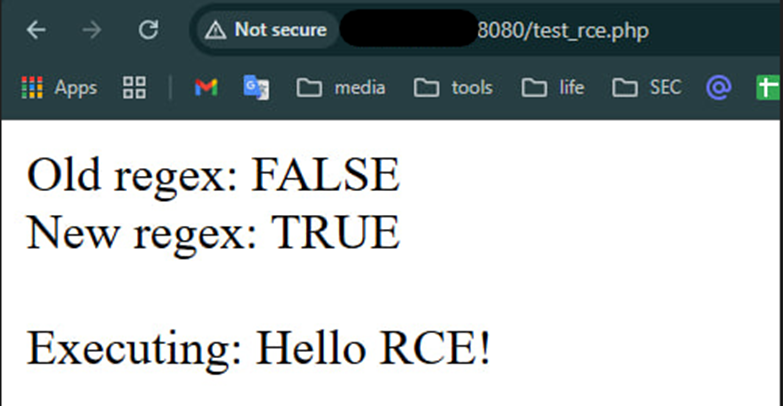 soltanali0/cve-2024-12877-exploit
Образовательная демонстрация эксплуатации CVE-2024-12877 для внедрения PHP-объектов в плагин GiveWP для WordPress. Включает анализ первопричины,…
 piyush-bhor/cve-2024-11393
Технические детали и эксплойт для CVE-2024-11393
 nxploited/cve-2024-10578
Pubnews <= 1.0.7 - Неаутентифицированная произвольная установка плагинов








