
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit
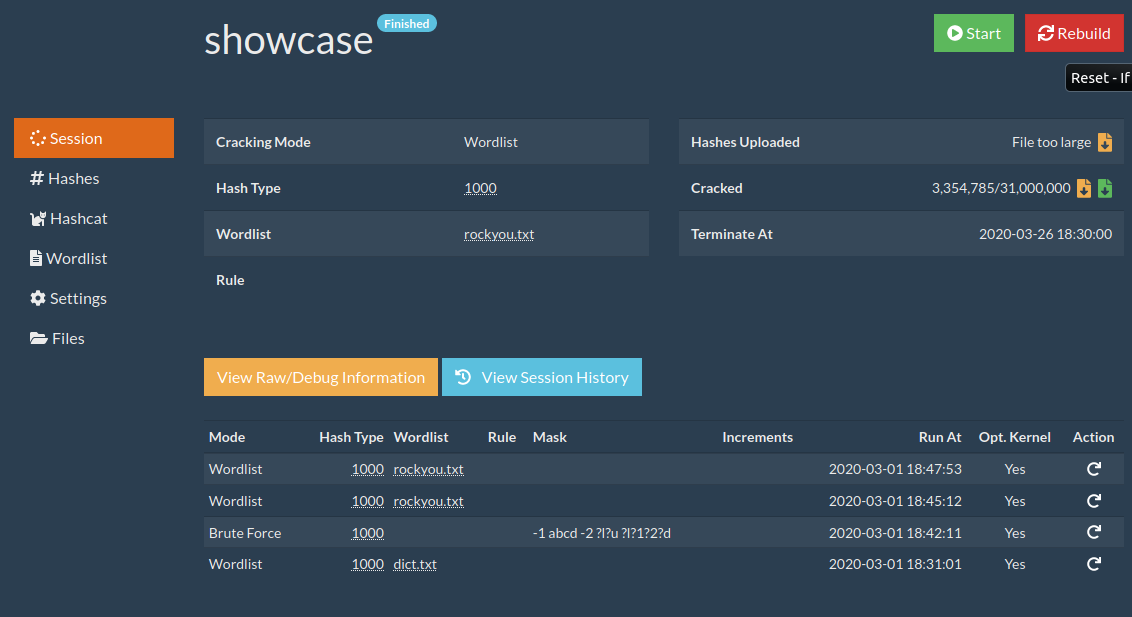
 ctxis/crackerjack
CrackerJack / Веб-интерфейс Hashcat / Context Information Security
 4shadoww/hakkuframework
Hakku Framework — тестирование на проникновение
 orange-cyberdefense/keepwn
Инструмент на Python для автоматизации обнаружения KeePass и извлечения секретов.
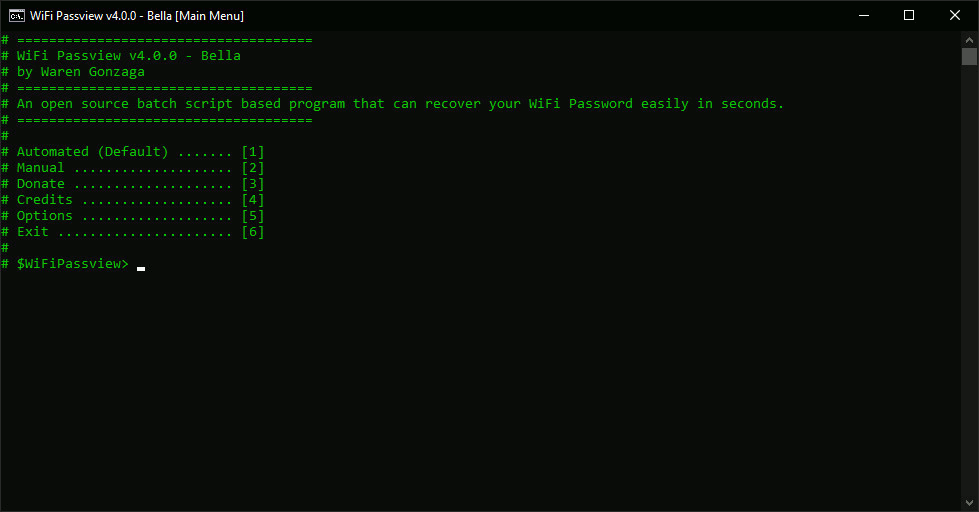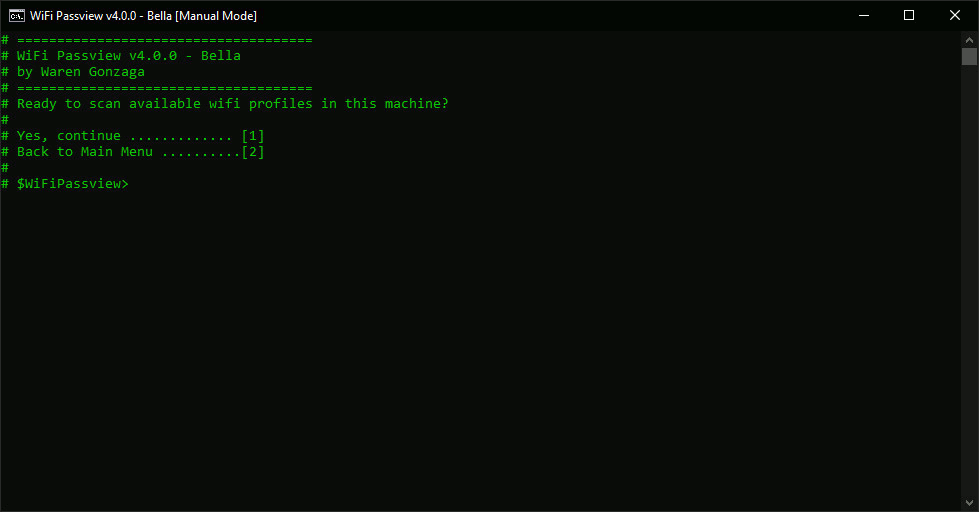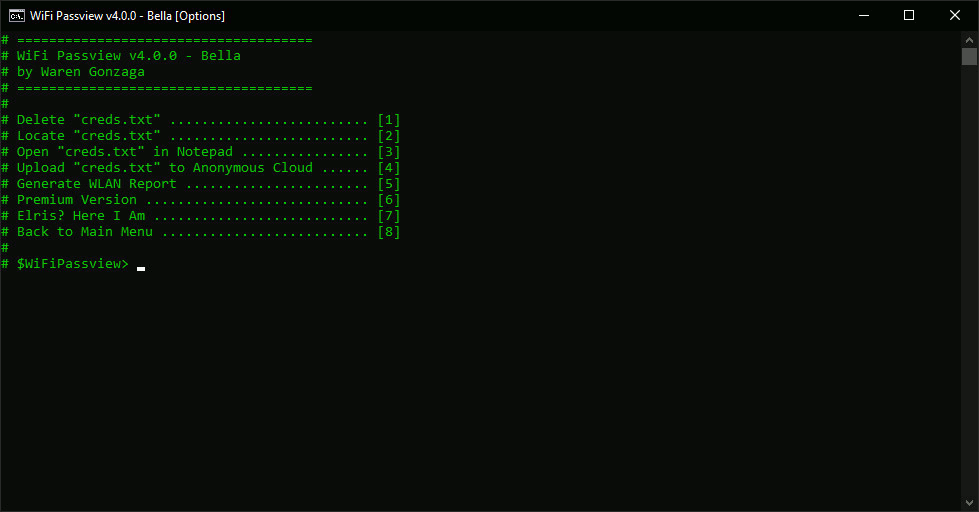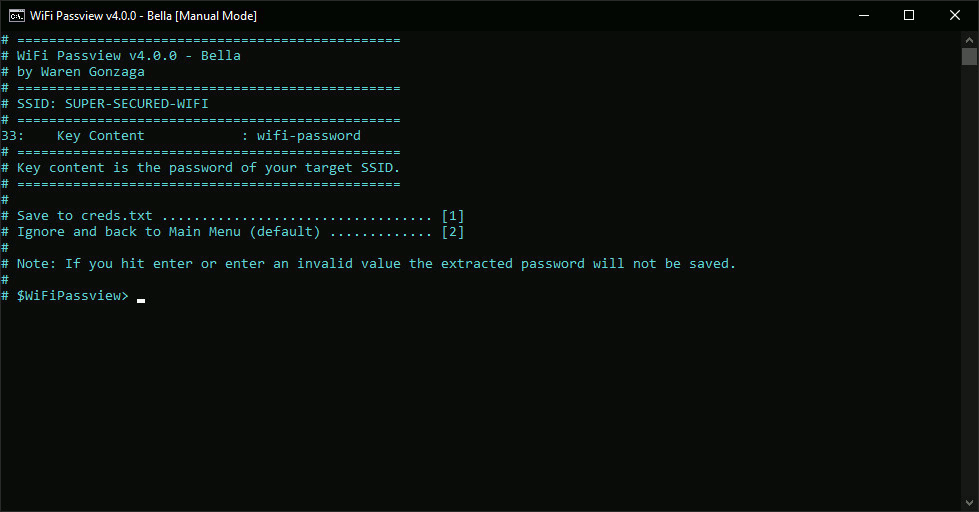 warengonzaga/wifi-passview
WiFi Passview на основе пакетного скрипта с открытым исходным кодом для Windows!
 zxsecurity/steamer
Для импорта, поиска и управления данными о публичных утечках паролей
 nox-project/nox-framework
Высокопроизводительный фреймворк OSINT/CTI для автоматизированного перебора идентификаторов и анализа рисков по более чем 120 источникам.
 thatcherclough/betterbackdoor
Бэкдор с множеством функций.
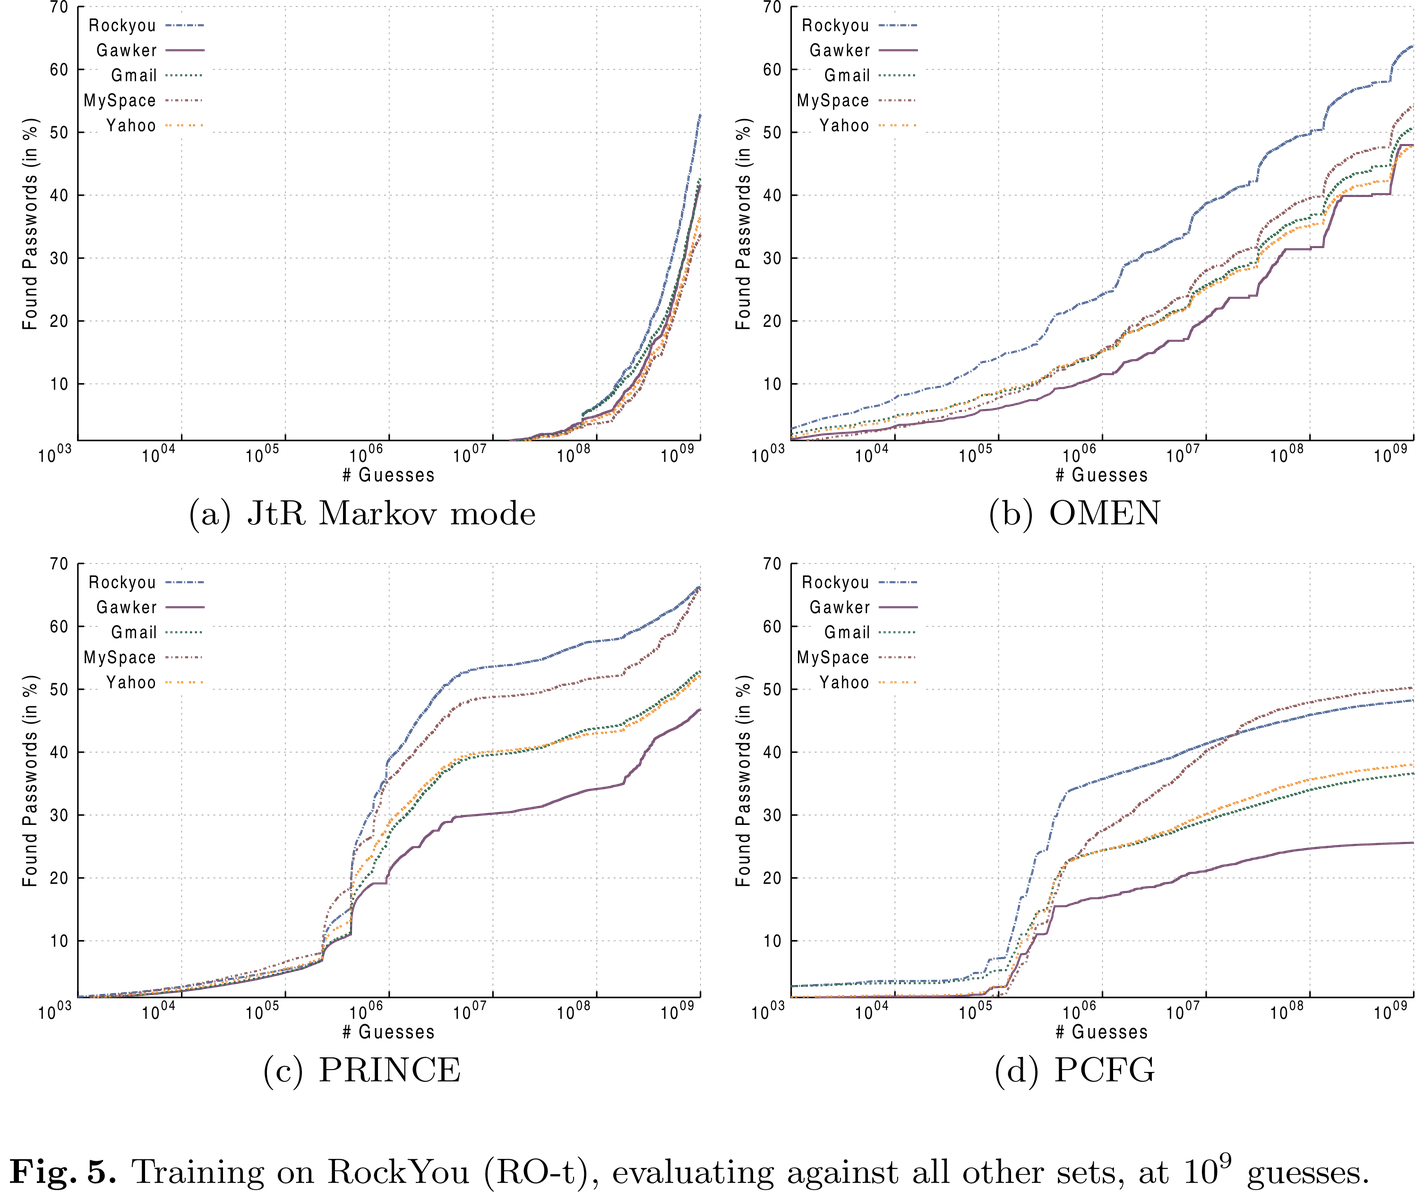 rub-syssec/omen
Генератор паролей на основе марковской модели на C, который перечисляет кандидатов по вероятности, генерируя наиболее вероятные пароли первыми для…
 rarecoil/pantagrule
большие наборы правил hashcat, сгенерированные на основе реальных скомпрометированных паролей
 arcaneiceman/kraken
Распределенная система взлома паролей методом перебора, которая распараллеливает атаки на основе словарей и crunch на нескольких машинах через веб- и…
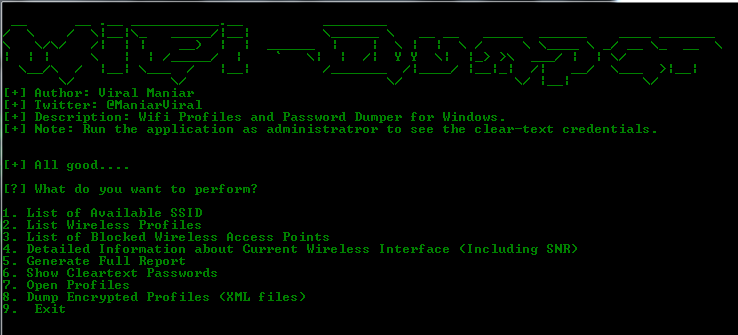 viralmaniar/wifi-dumper
Это инструмент с открытым исходным кодом для дампа профилей Wi-Fi и паролей в открытом виде для подключенных точек доступа на машине с Windows. Этот…
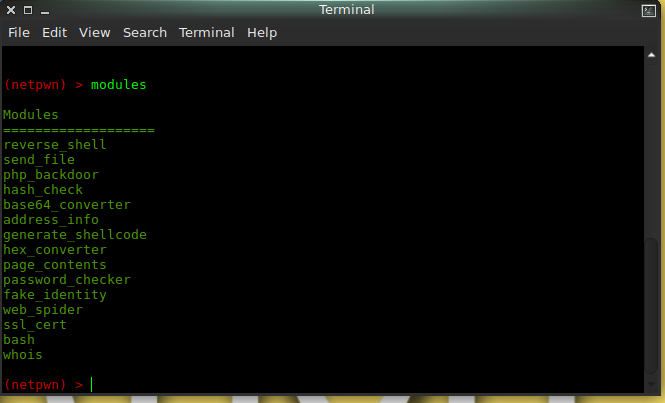 andromeda1957/netpwn
Инструмент, созданный для автоматизации задач пентестинга.
 mubix/solarflare
SolarWinds Orion Аудит учетных записей / Утилита для дампа паролей
 netspi/ad-pathfinder
Построение карты путей атак для Active Directory, ADCS, SCCM и MSSQL с использованием данных BloodHound CE + OpenGraph.
 k4m4/dcipher-cli
🔓Взламывайте хэши, используя онлайн-сервисы радужных таблиц и атак по поиску, прямо из вашего терминала.
 00xglitch/bella
Bella — это инструмент пост-эксплуатационного сбора данных и удалённого администрирования для macOS, написанный на чистом Python. 🍎💻
 helviojunior/knowsmore
Сопоставляет NTLM-хеши, данные BloodHound и взломанные пароли для тестирования на проникновение в Active Directory. Импортирует NTDS.dit,…








