
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 bilalbaraz/passgen
Генерировать пароли из терминала
 ishaklaz/hash-eye
**HashEye** — это мощный инструмент командной строки на Python для мгновенного обнаружения и анализа типов хешей. Он предоставляет подробную…
 creusvictor/keepassxc-fzf
Легковесный CLI-инструмент для интерактивного поиска и доступа к записям базы данных KeePassXC с помощью fzf. Быстрый, безопасный и ориентированный…
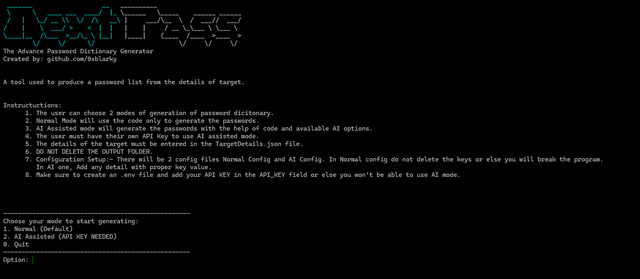 0xblarky/nextpass
Инструмент, который можно использовать для генерации списка паролей или словаря на основе данных о цели.
 aaravmaloo/apm
Локальный менеджер паролей для всех
 ottoyrocky/phantom-brain
Портативная сеть интеллектуального распознавания с офлайн-ИИ
 s1lkys/cve-2023-30367-mremoteng-password-dumper
Оригинальный PoC для CVE-2023-30367
 rinaliyeva/metasploitable2-vsftpd-exploitation
Проект: эксплуатация бэкдора vsFTPd 2.3.4 (CVE-2011-2523) на Metasploitable 2.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Полный набор инструментов для эксплуатации CVE-2026-3180 - уязвимости SQL-инъекции в WordPress Contest Gallery. Включает автоматизированное…
 bytehackr/keepass_poc
POC для KeePass [CVE-2022-0725]
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Python 3 эксплойт для CVE-2019-9053 — неаутентифицированной SQL-инъекции в CMS Made Simple 2.2.9, которая извлекает учётные данные администратора и…
 0ldev/politician
Современная библиотека для аудита WiFi на ESP32, использующая продвинутые техники 802.11. Захватывает рукопожатия WPA/WPA2/WPA3 через извлечение…
 ash1996x/cve-2025-50154-aggressor-script
Скрипт Cobalt Strike Aggressor, который превращает LNK и Library-MS файлы в триггеры для раскрытия SMB NTLMv2 хэшей, включая обход CVE-2025-24054,…
 an00brektn/shirocrack
Простой взломщик хэшей для Apache Shiro, написанный на Golang. Полезен для эксплуатации CVE-2024-4956.
 abdelrahman0sayed/cve-2025-24071
Это python PoC скрипт для CVE-2025-24071, который представляет собой уязвимость в Windows File Explorer, позволяющую несанкционированный доступ к…
 ac8999/cve-2025-24071
Python-скрипт для выполнения CVE-2025-24071
 4d000/tenda-f3-v4
Python-скрипт для эксплуатации CVE-2020-35391 на маршрутизаторах Tenda F3 V3/V4, позволяющий несанкционированную загрузку файлов конфигурации, flash…
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_Коллекция инструментов








