
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 lukejenkins/cve-2022-24693
Документация и шаги воспроизведения для CVE-2022-24693: жестко заданные учетные данные в прошивках Baicells Nova436Q и Neutrino 430, обеспечивающие…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Этот репозиторий содержит исследовательские заметки и высокоуровневый proof-of-concept (PoC) для CVE-2024-21413 — уязвимости, наблюдаемой в некоторых…
 jeevananand1202/penetration-test
Полный отчет о пентесте против `IP` (виртуальная машина Ubuntu). Цепочка атак: перебор каталогов → обнаружение резервных файлов → взлом паролей →…
 tim-karov/cmsms-sqli
Эксплойт Python3 для CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). Без зависимостей, time-based blind SQLi → дамп админских кредов. HTB Writeup…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi Time-Based Blind SQL Injection
 kayes817/cve-2022-1257
Доказательство концепции эксплуатации CVE-2022-1257, которое извлекает и расшифровывает сохранённые учётные данные из базы данных агента McAfee…
 ac8999/cve-2025-24071
Python-скрипт для выполнения CVE-2025-24071
 jawadasghar471600-dot/wi-fi-fortress-auditor
Руководство по аудиту безопасности Wi-Fi и тестированию паролей WPA2 2026: освоение режима монитора
 vah13/extracttvpasswords
инструмент для извлечения паролей из памяти TeamViewer с помощью Frida
 k4m4/dymerge
🔓 Динамический объединитель словарей для успешных атак на основе словарей.
 dariusztytko/token-reverser
Генератор списка слов для взлома токенов безопасности
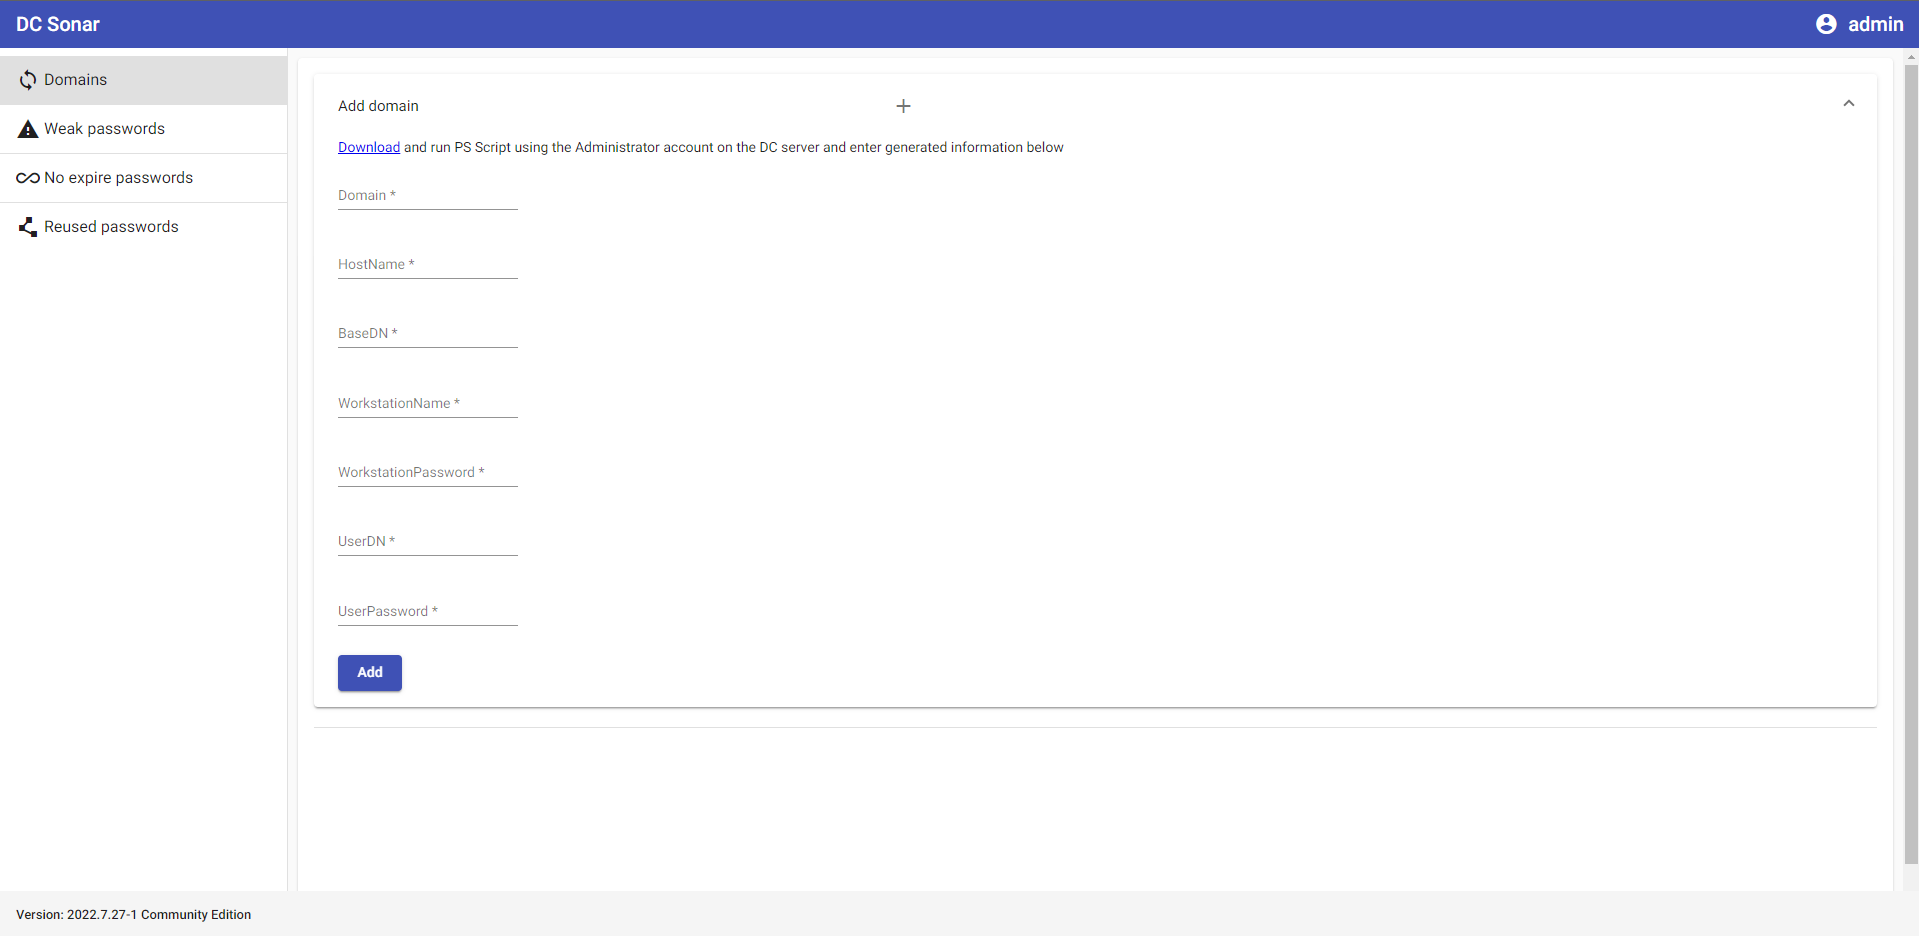 st1lly/dc-sonar
Анализ доменов AD на предмет рисков безопасности, связанных с учетными записями пользователей
 axcheron/crestron_getsudopwd
Инструмент для эксплуатации CVE-2018-13341 и восстановления скрытого пароля учетной записи на устройствах Crestron.
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Python-эксплойт для CVE-2019-9053 SQL-инъекции в CMS Made Simple 2.2.10 с возможностями взлома хэшей паролей и перечисления пользователей.
 0xblackash/cve-2026-47729
CVE-2026-47729
 synacktiv/lehack-2026-challenge
Источники задания Synacktiv для leHack 2026
 wrathfuldiety/zerologon
Скрипт zerologon для эксплуатации CVE-2020-1472 CVSS 10/10
 paulameg/simplectf-thm-walkthrough
Первый CTF успешно пройден! Этот репозиторий документирует моё прохождение Simple CTF от TryHackMe. Он охватывает сетевую разведку (Nmap),…








