
 #1
Инструменты для взлома паролей, брутфорса, словарей и тестирования учетных данных.
Рекомендация Kitploit

 roccoammon/active-directory-health-check
GUI-инструмент PowerShell, выполняющий 54 проверки работоспособности и безопасности по лучшим практикам для Active Directory, выявляющий…

 fl0ydsec/cve-2026-63030
Массовый эксплойт и детектор на Python для цепочки pre-auth RCE в ядре WordPress CVE-2026-63030 и CVE-2026-60137, объединяющей SQL-инъекцию с…
 qyvora/qyvora-toha3ee
Сетевой фреймворк на Go для эксплуатации уязвимостей и MITM-атак, предназначенный для авторизованного тестирования на проникновение, разведки сети,…
 adityatelange/evil-winrm-py
Выполняйте команды интерактивно на удалённых машинах Windows с помощью протокола WinRM (просто быстрее)
 affolter-engineering/ldapin
CLI-инструмент для выполнения базовых задач LDAP в рамках оценки безопасности
 affolter-engineering/mqattack
Rust CLI для тестирования на проникновение MQTT: подписка/публикация, фингерпринтинг брокера, проверка ACL, перечисление топиков, брутфорс учётных…
 owasp/nettacker
Фреймворк автоматизированного тестирования на проникновение - Сканер уязвимостей с открытым исходным кодом - Управление уязвимостями
 openwall/john
John the Ripper jumbo — продвинутый офлайн-взломщик паролей, поддерживающий сотни типов хэшей и шифров, работающий на многих операционных системах,…
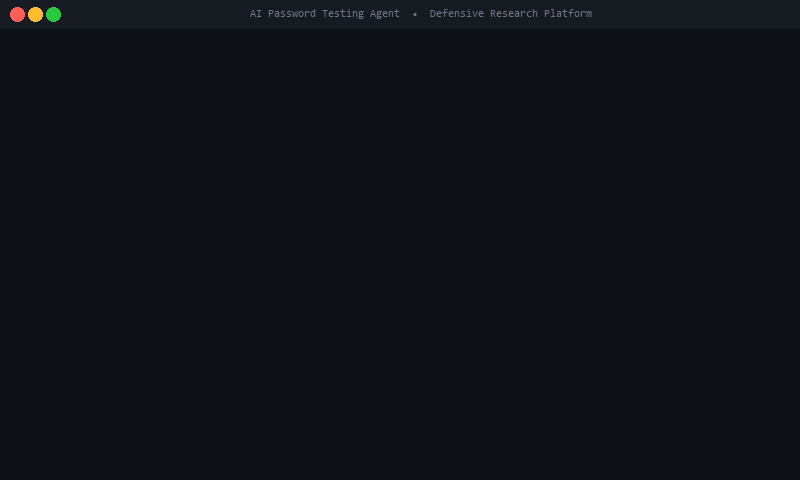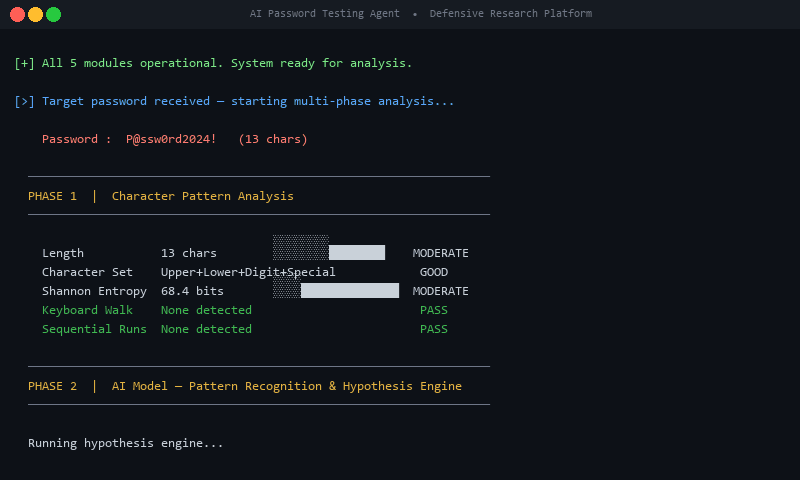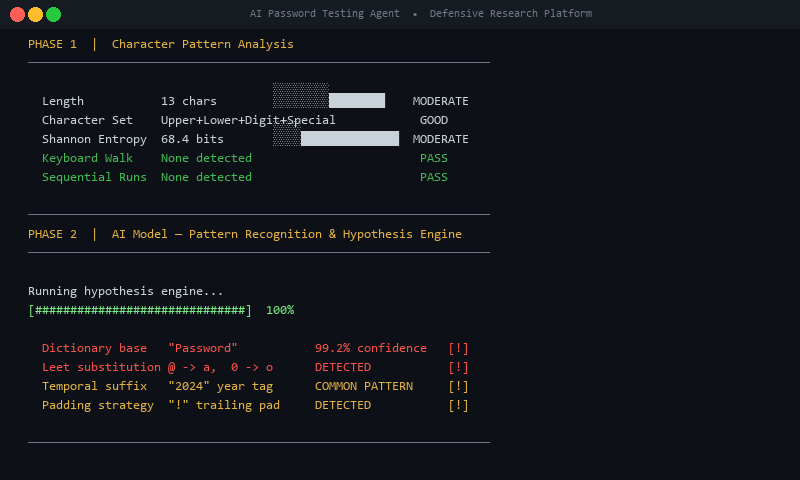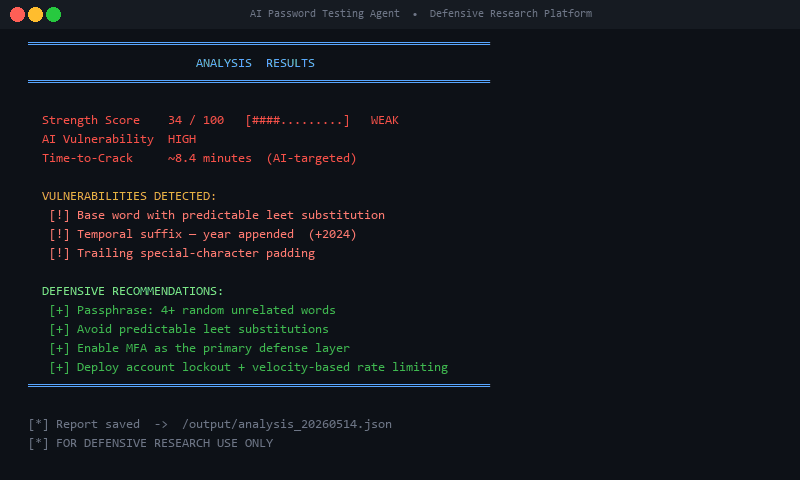 insider77circle/ai-password-testing-agent
Интеллектуальный агент для проверки надежности паролей, выявления уязвимостей и исследования шаблонов создания паролей.
 scorpioneslabs/mssqlpwner
Продвинутый инструмент для пентестинга MSSQL для латерального перемещения, выполнения команд, NTLM-ретрансляции и атак брутфорса через связанные…
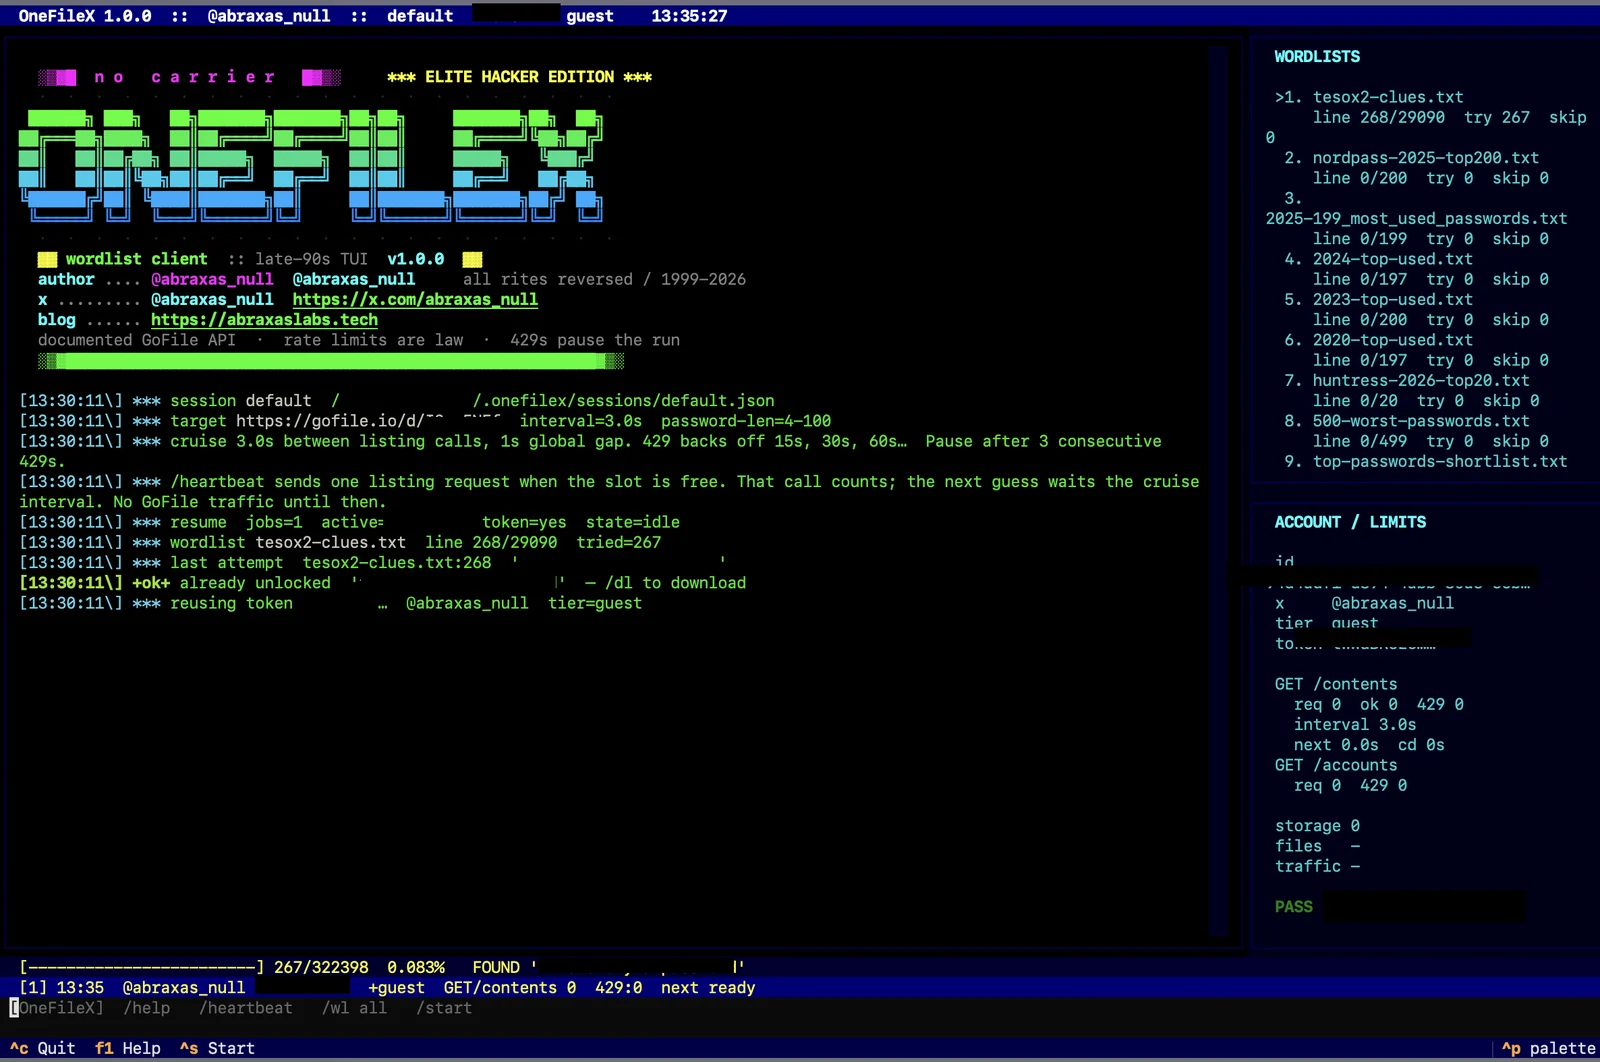 abraxas/gofilex
Брутфорсер словарей для паролей скачивания GoFile (gofile.io)
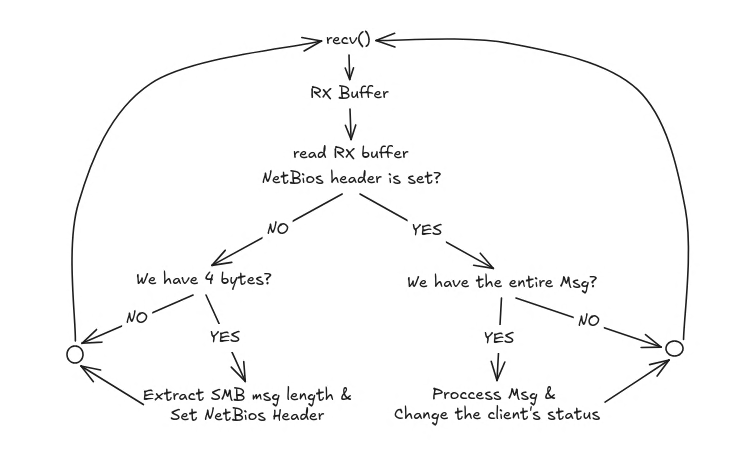 lcky00/impostor
SMB1-сервер для перехвата NTLMv2-хешей, написанный на C.
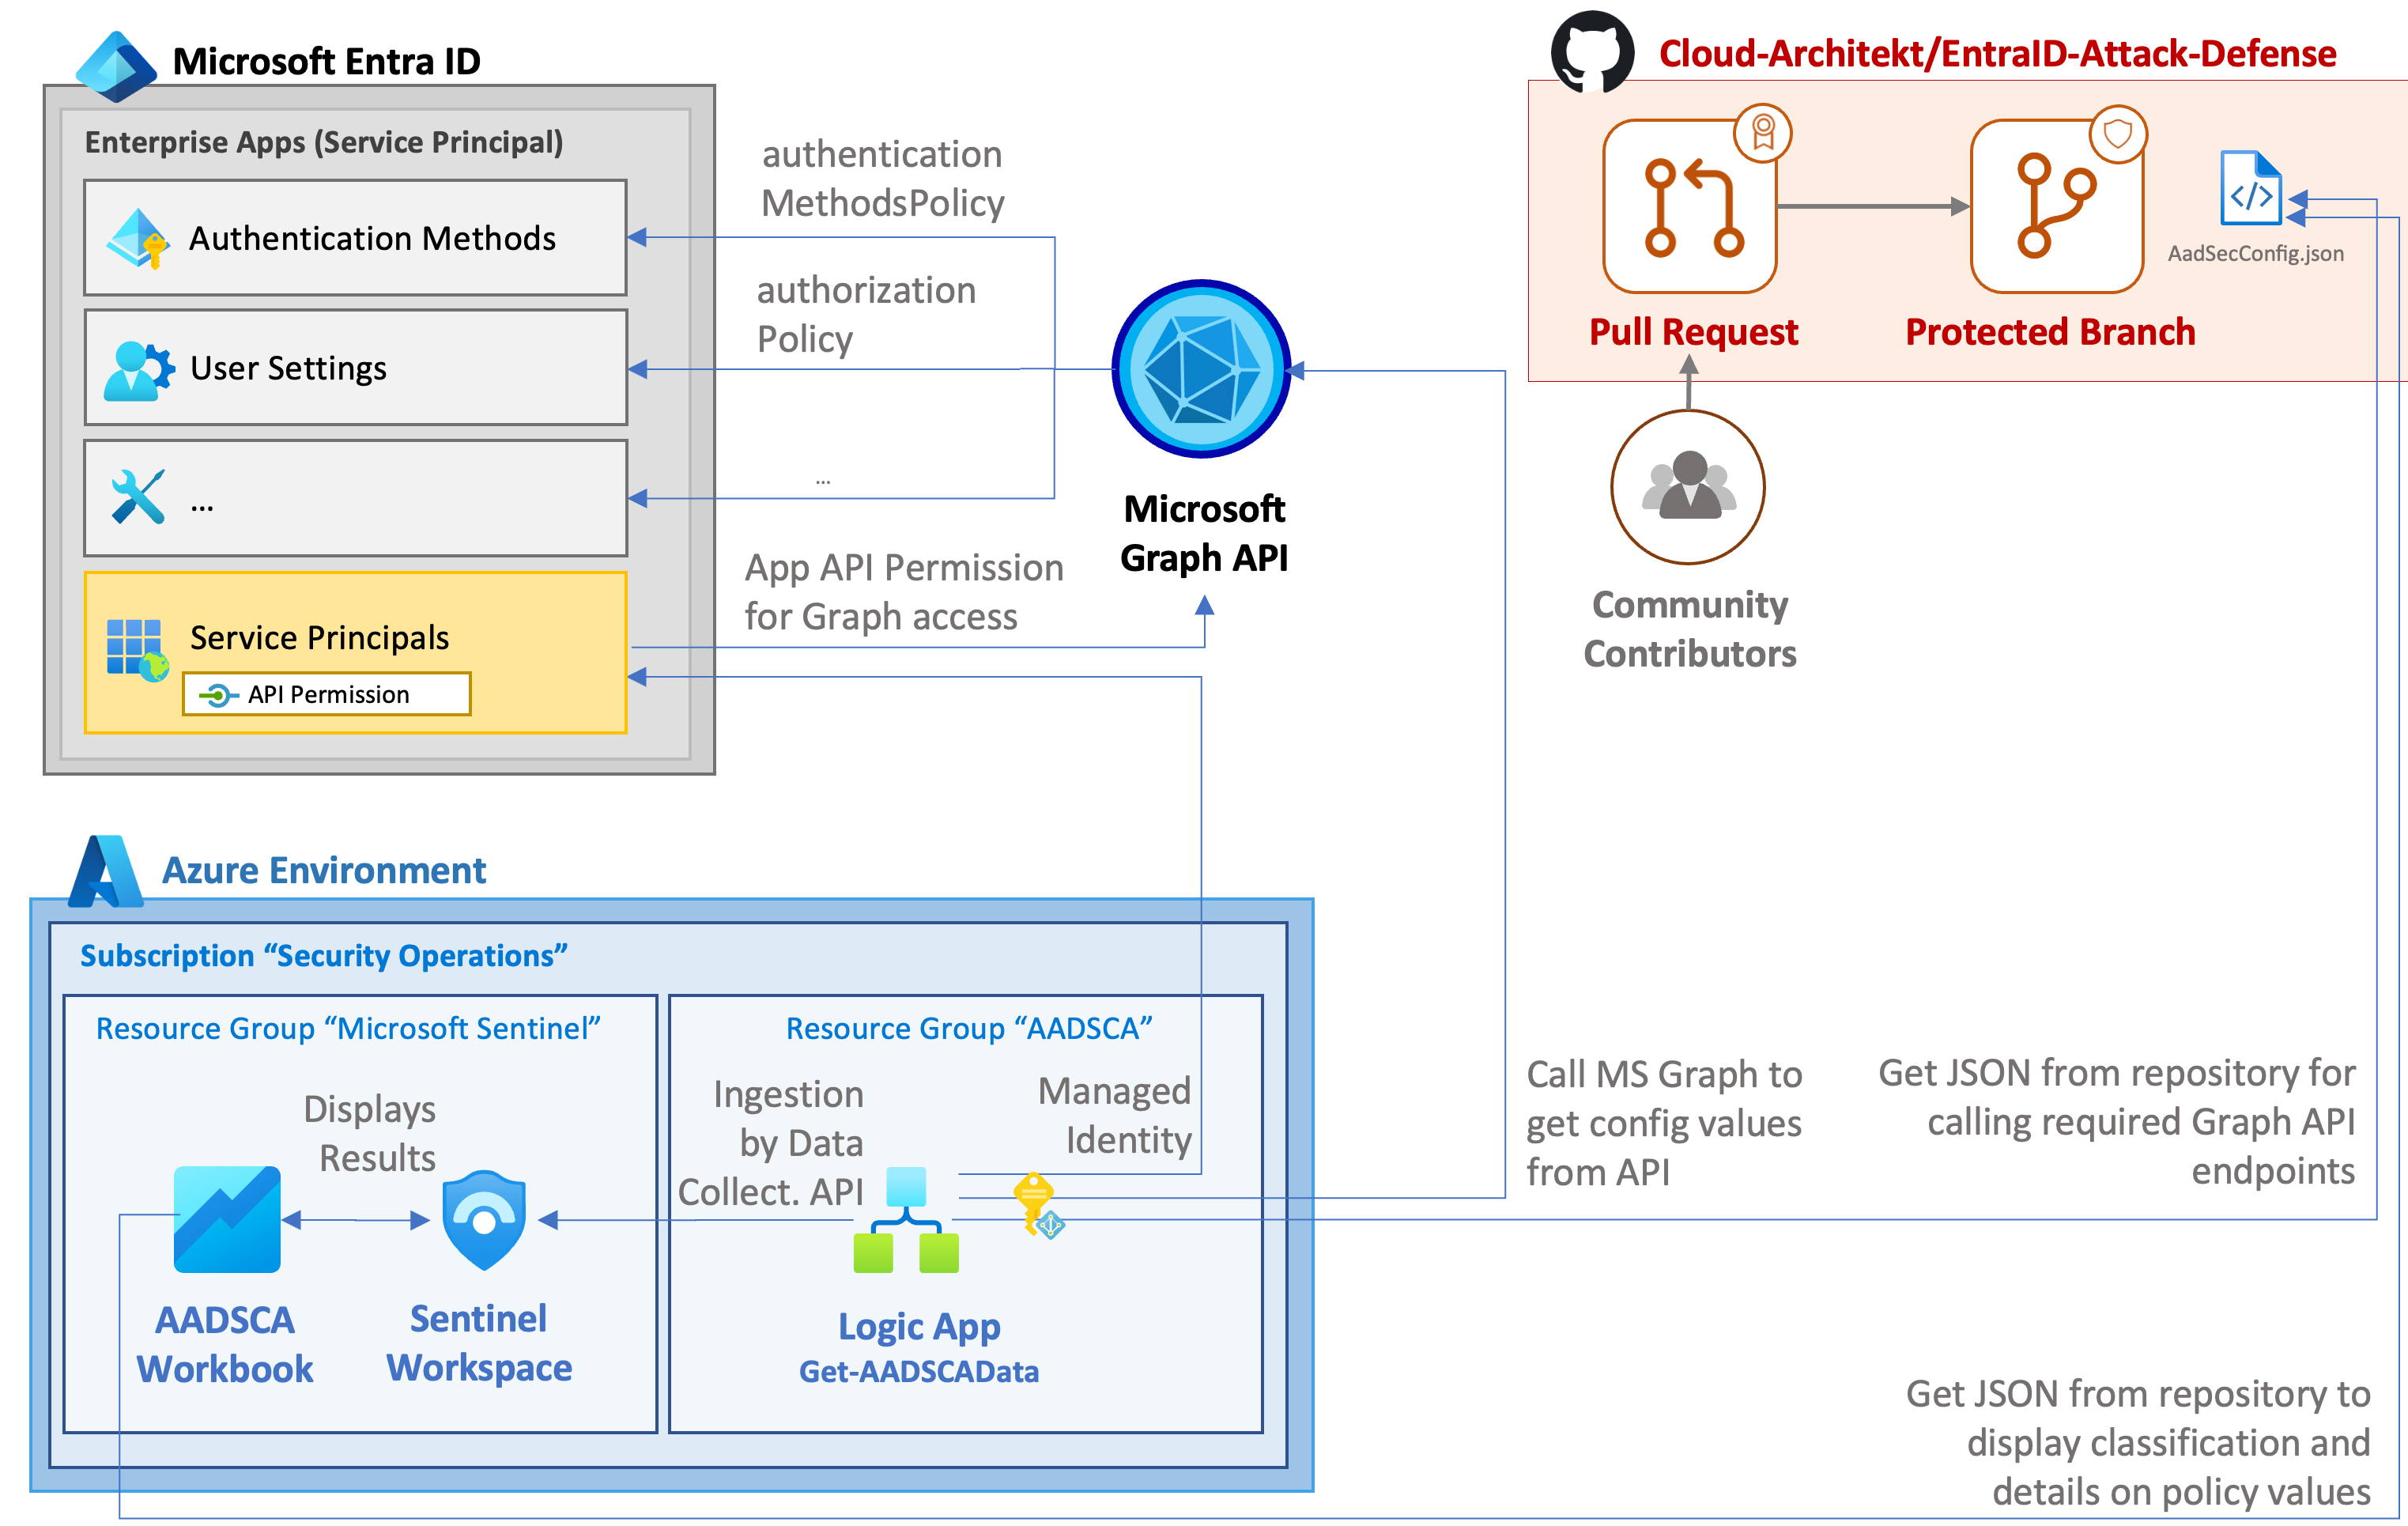 cloud-architekt/azuread-attack-defense
Эта публикация представляет собой сборник различных распространённых сценариев атак на Microsoft Entra ID (ранее известный как Azure Active…
 suriyaboon/hackthebox-facts
HTB Facts - это простая Linux-машина с Camaleon CMS и MinIO. Получите доступ администратора через открытую регистрацию и уязвимость массового…
 skelsec/aardwolf
Асинхронный RDP-клиент для Python (без графического интерфейса)
 nxploited/cve-2026-96451
WordPress Ultimate Member plugin <= 2.13.1 - уязвимость повышения привилегий
 wapiti-scanner/wapiti
Веб-сканер уязвимостей, написанный на Python3
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3: доверенный локальный X-Real-IP по умолчанию обходит ограничения частоты входов в систему при Docker NAT







