
 #1
Инструменты для сбора и анализа общедоступной информации из онлайн-источников.
Рекомендация Kitploit
 abaykan/53r3n17y
Скрипт на Python для сбора информации.
 warflop/whoisleak
Этот инструмент запрашивает адреса электронной почты, которые зарегистрировали домен, и проверяет, не были ли они скомпрометированы в какой-либо…
 two06/linkedintel
LinkedIn-разведка простым способом
 joelgmsec/invoke-transfer
Инструмент PowerShell для передачи файлов в ограниченных средах (Citrix, RDP, VNC, Guacamole) через буфер обмена, фрагменты Base64, нажатия клавиш…
 synacktiv/aadoutsider-py
Python3-переписывание функций AsOutsider из AADInternals
 synacktiv/depfuzzer
Сканирует зависимости проекта на предмет уязвимостей dependency confusion и проверяет риски захвата email владельца пакета в нескольких реестрах…
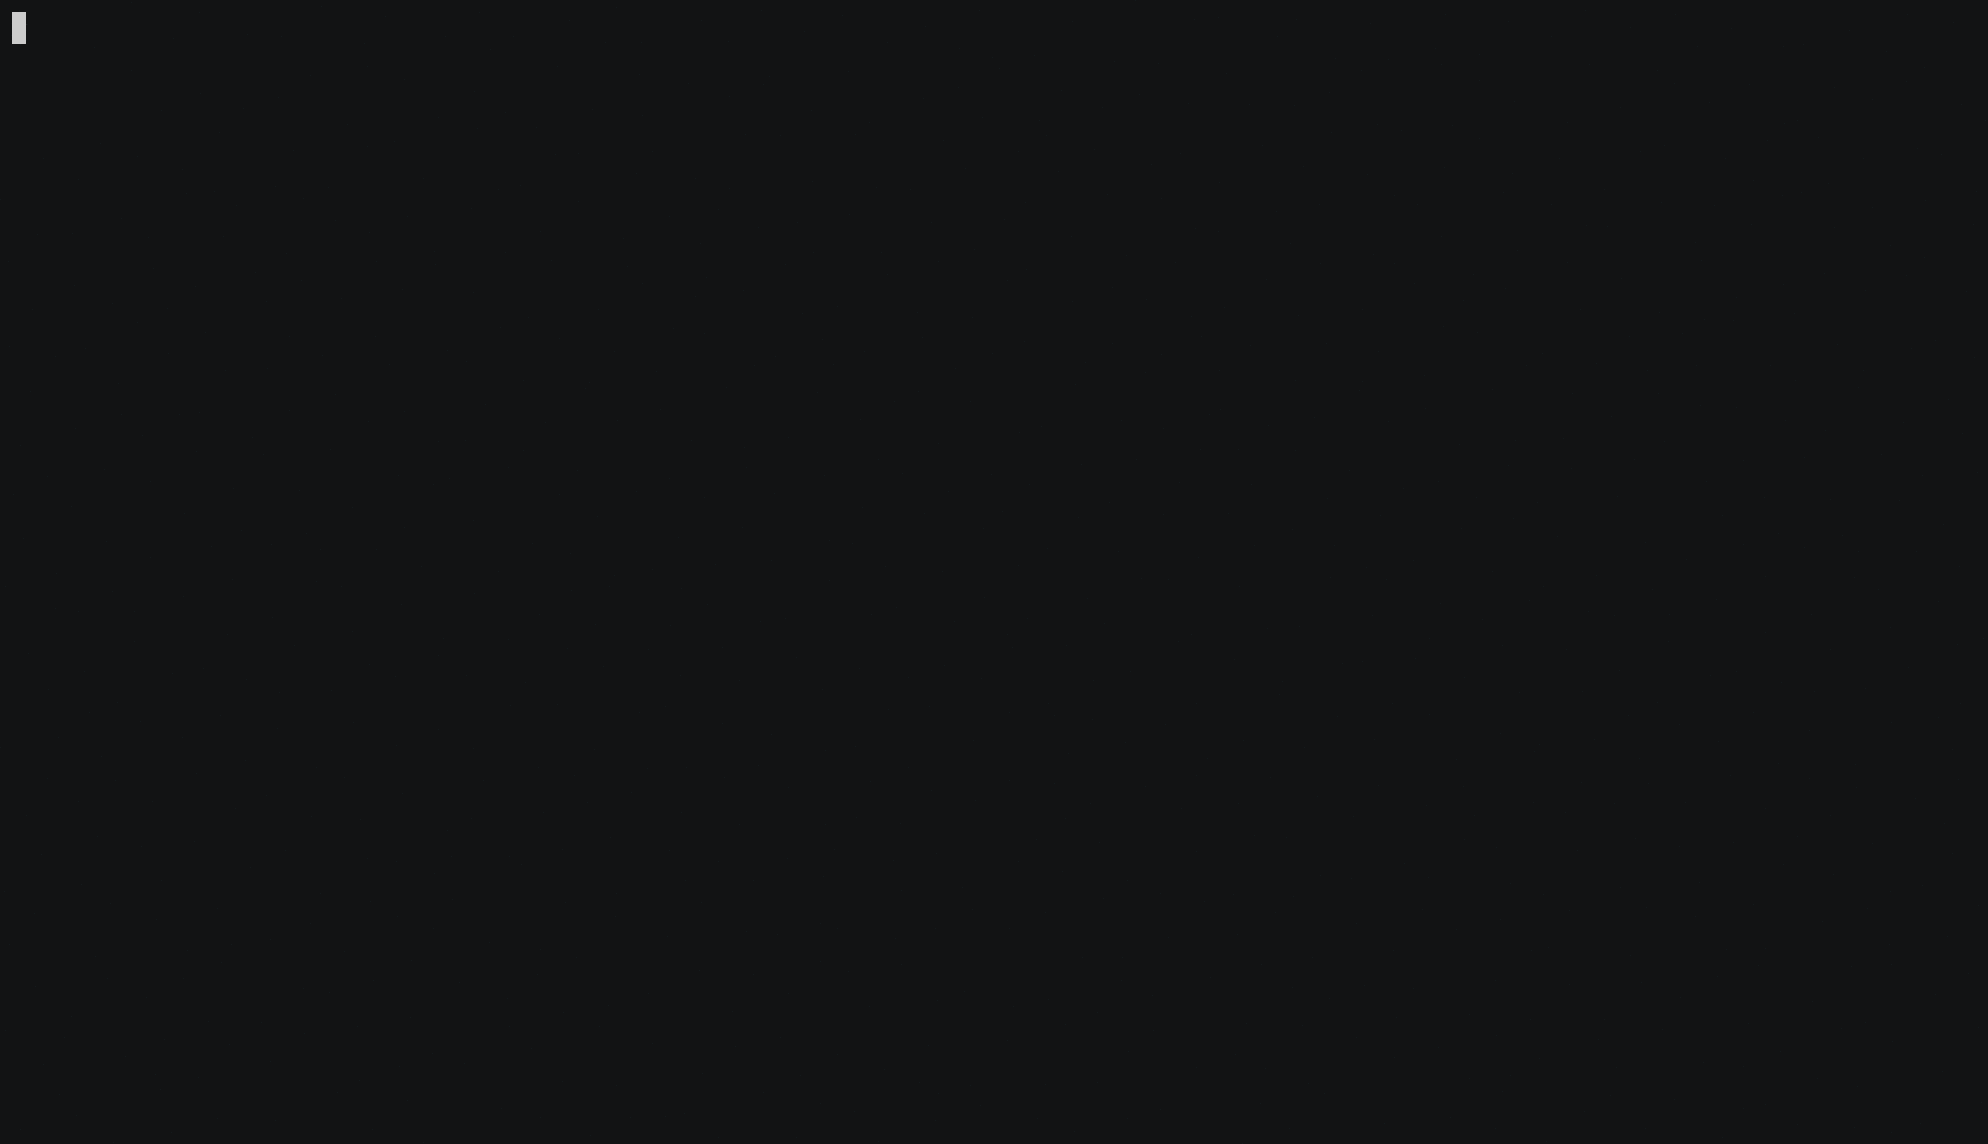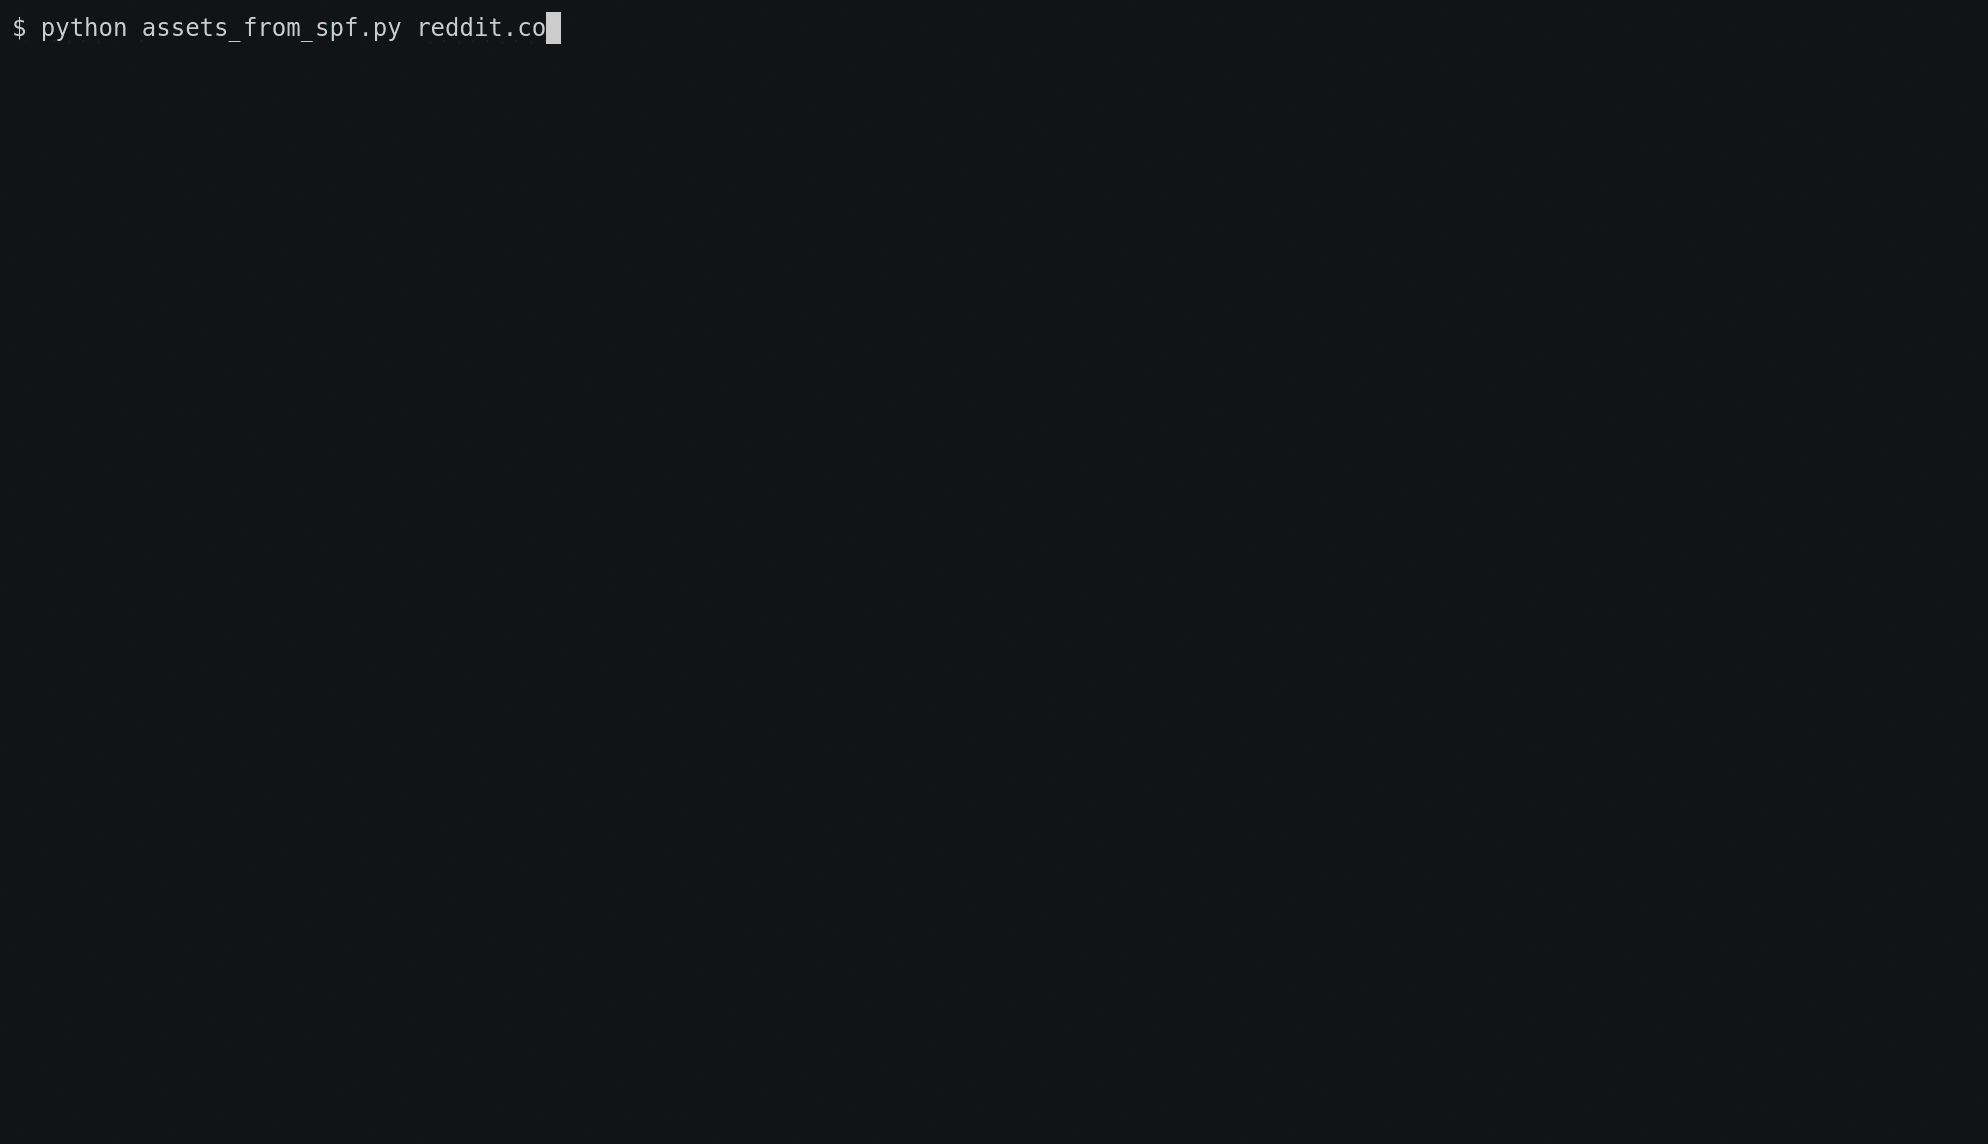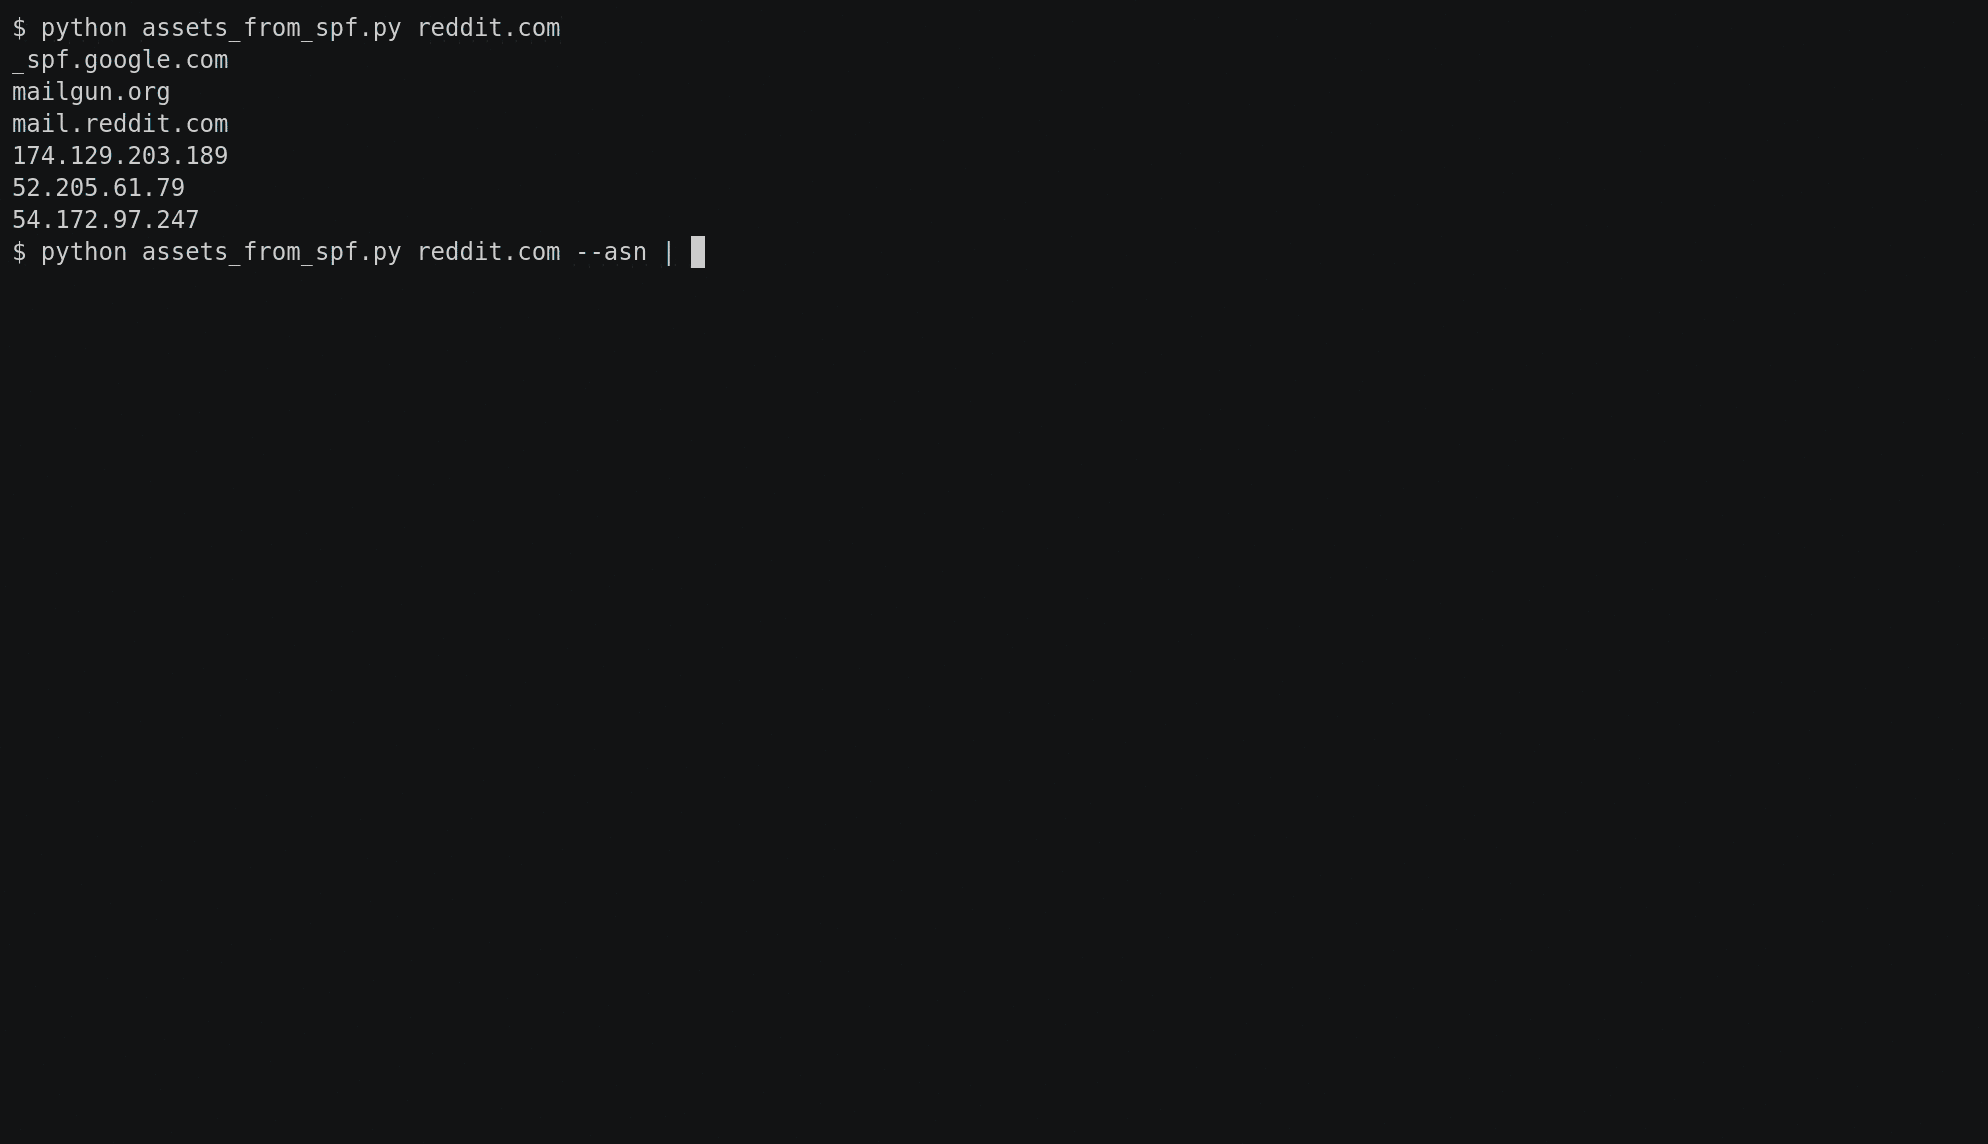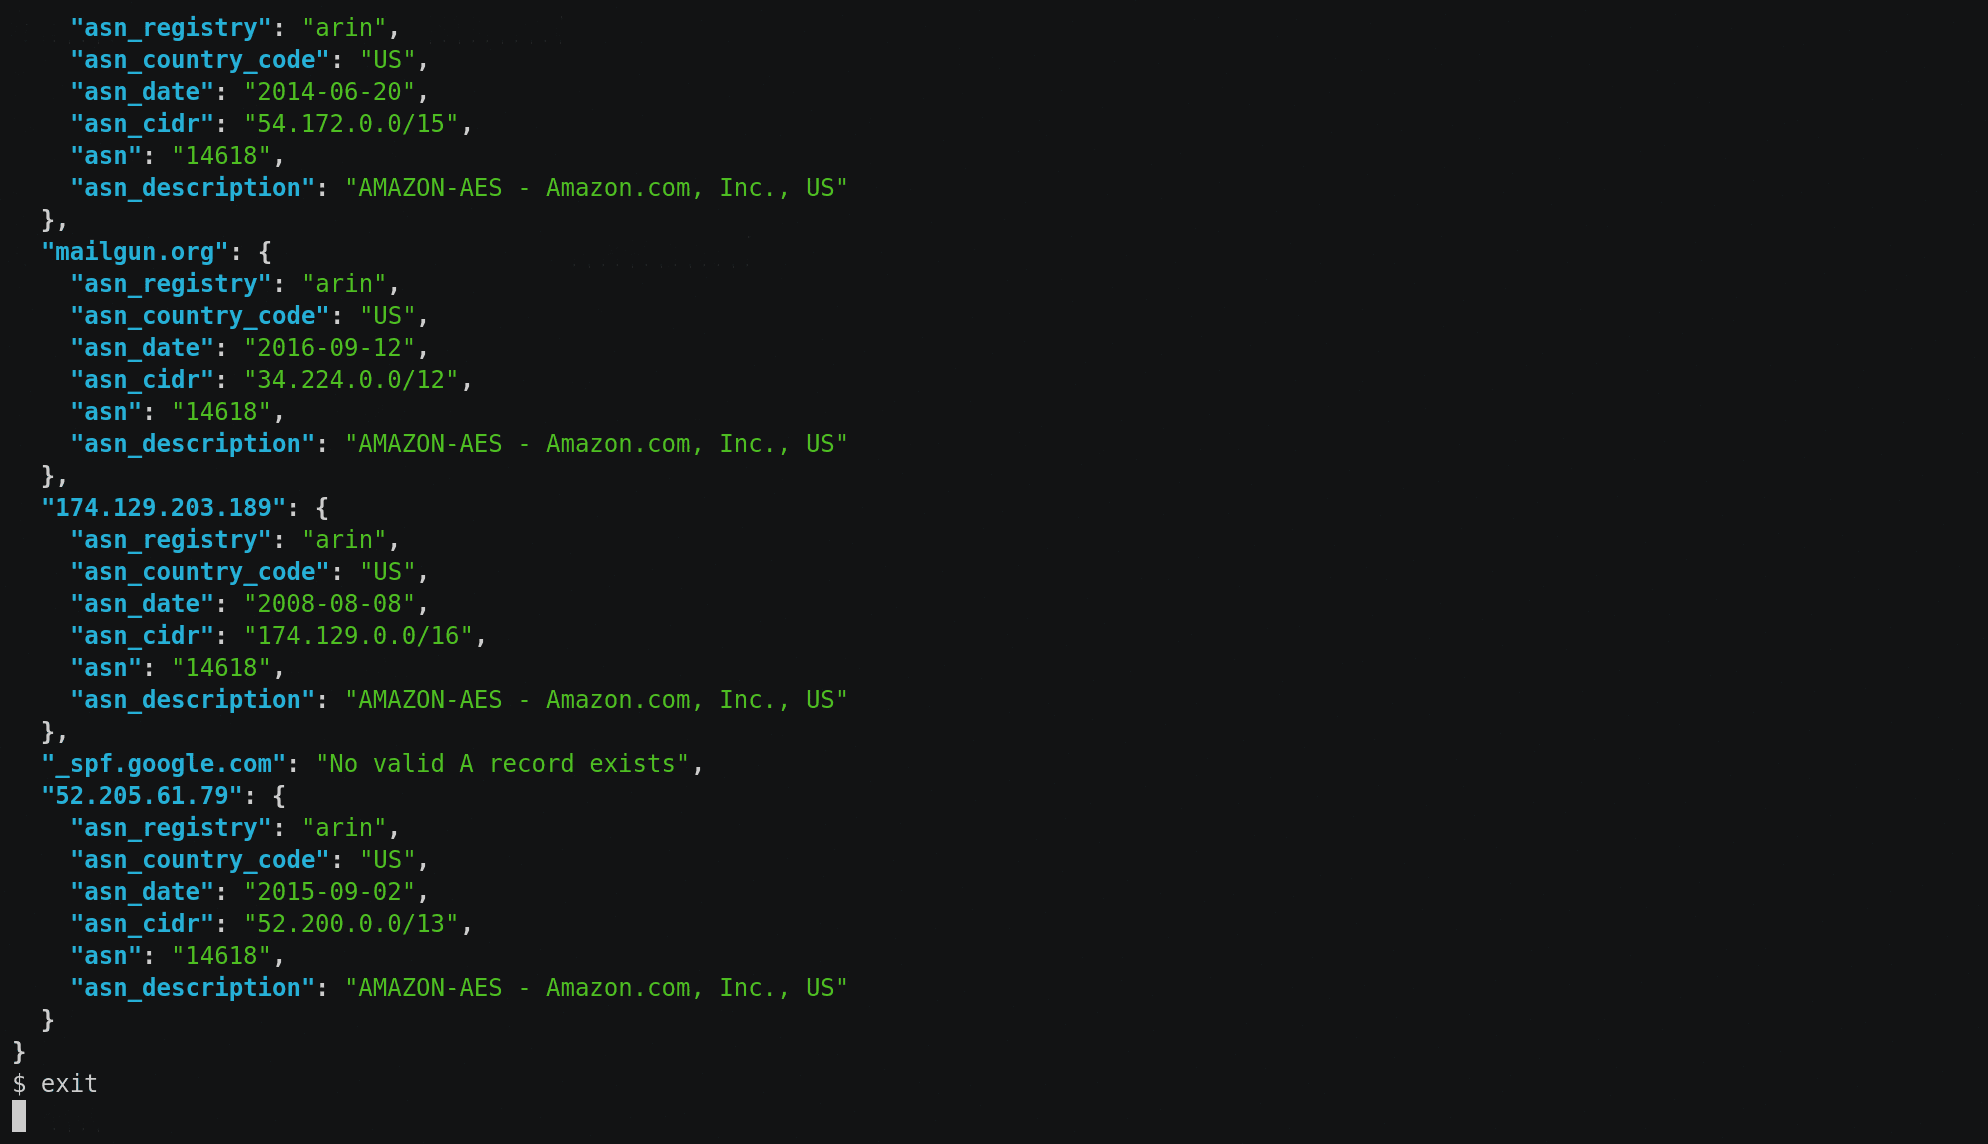 0xbharath/assets-from-spf
Python-скрипт для разбора сетевых блоков и доменных имён из SPF-записи
 offxec/samurai
Фреймворк для обнаружения email-адресов на основе Bash, который извлекает email-адреса с помощью Google dork-запросов, названий компаний или доменных…
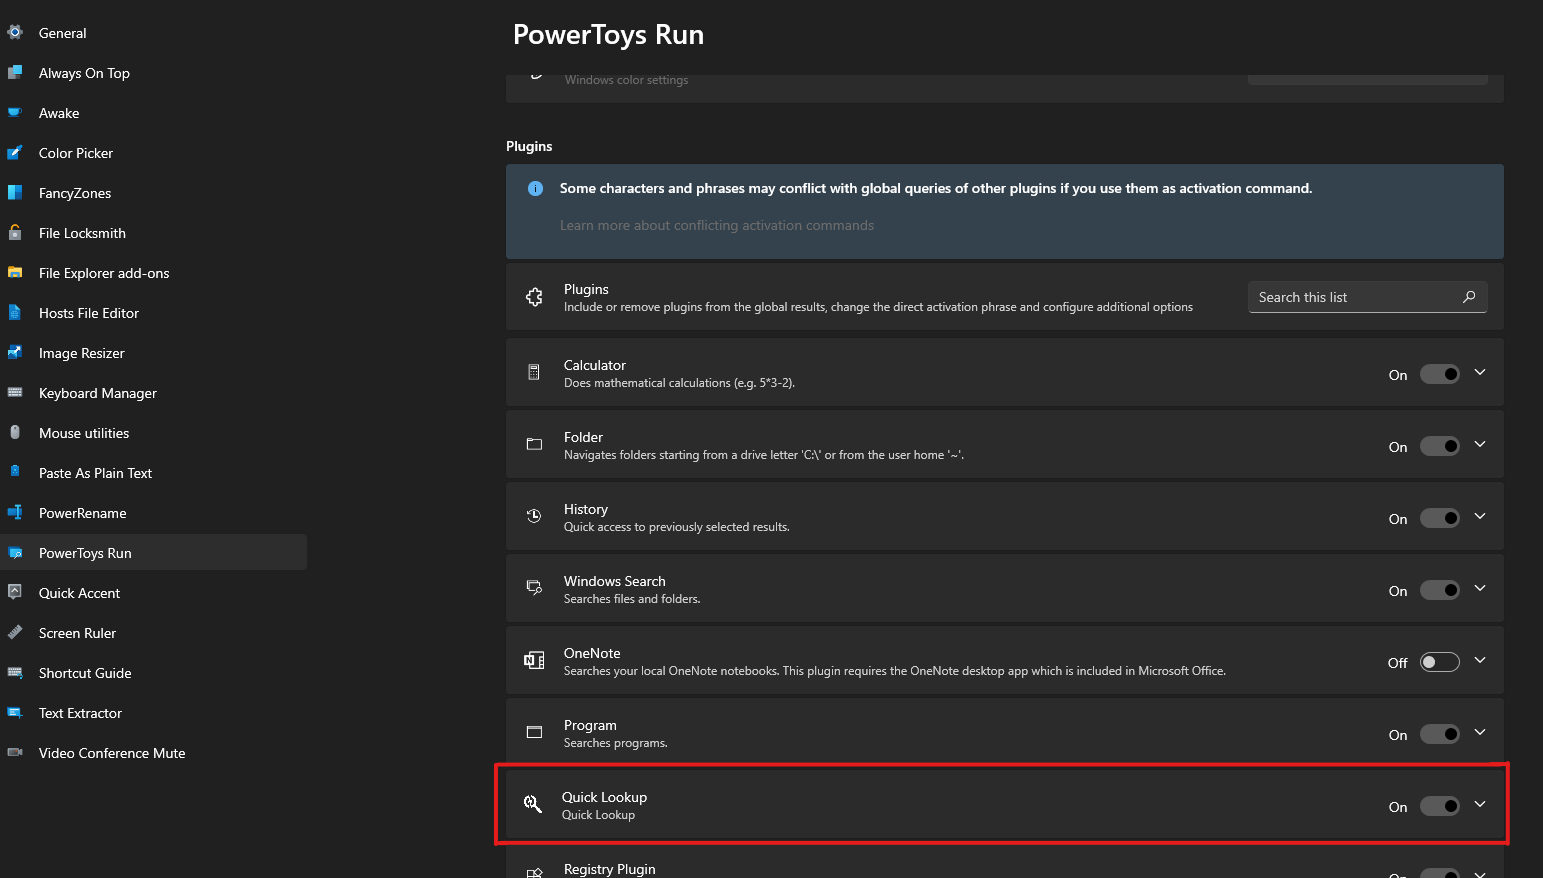 gtgalaxi/quick-lookup-ptrun
Плагин PowerToys Run для мгновенного поиска IP, доменов и хэшей по множеству платформ киберразведки, таких как Shodan, VirusTotal и GreyNoise.
 0xbharath/slurp-old
Инструмент для перечисления S3-бакетов вручную или через certstream
 fetchfox/fetchfox
Библиотека для веб-скрапинга и извлечения данных на основе ИИ, которая извлекает структурированную информацию с любой веб-страницы с помощью…
 coderpirata/xpl-search
Поиск эксплойтов в нескольких базах данных эксплойтов!
 n4xh4ck5/n4xd0rk
Перечисление поддоменов для заданного основного домена.
 reloading01/certstream-server-rust
High-performance Certificate Transparency (CT) monitoring tool written in Rust. Real-time stream of newly issued SSL/TLS certificates from CT logs.…
 crypt0p3g/adnullenum
Однопроходное анонимное перечисление Active Directory через SAMR и LSARPC — null-сессия, без учётных данных, со структурированным переиспользуемым…
 samhaxr/sxdork
Мощный инструмент, использующий технику google dorking для поиска конкретной информации в интернете.
 halildeniz/networksherlock
Многопоточный сканер портов с поддержкой TCP/UDP, захватом баннеров и интеграцией с Shodan для расширенной разведки сети и анализа уязвимостей.
 coffinxp/gemini-api-key-hunter
Сканирует веб-сайты и JS-файлы на предмет раскрытых ключей Gemini API, проверяет их в реальном времени, перечисляет доступные сервисы и предоставляет…








