#1
Инструменты для обнаружения топологии сети, устройств и служб.
Рекомендация Kitploit
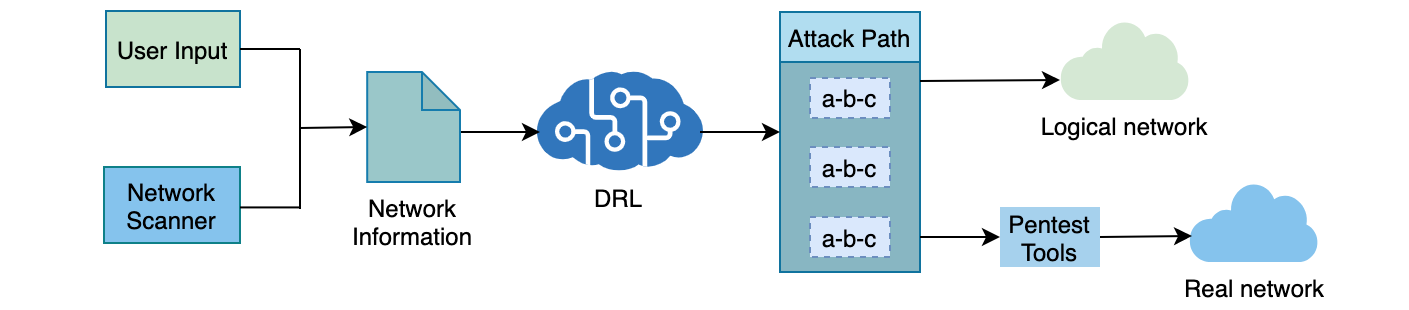
 crond-jaist/autopentest-drl
AutoPentest-DRL: Автоматизированное тестирование на проникновение с использованием глубокого обучения с подкреплением
 snovvcrash/divideandscan
Разделите результаты полного сканирования портов и используйте их для целевых запусков Nmap.
 owasp-amass/amass
Глубокое картирование поверхности атаки и обнаружение активов
 ghosttroops/scan4all
Официальный репозиторий vuls Scan: 15000+ PoCs; 23 вида взлома паролей приложений; 7000+ Web-отпечатков; 146 протоколов и 90000+ правил сканирование…
 codingo/reconnoitre
Инструмент безопасности для многопоточного сбора информации и перечисления сервисов, одновременно создающий структуру каталогов для хранения…
 robertdavidgraham/masscan
TCP-сканер портов, асинхронно отправляющий SYN-пакеты, сканирует весь Интернет менее чем за 5 минут.
 projectdiscovery/naabu
Быстрый сканер портов, написанный на Go, с упором на надёжность и простоту. Предназначен для использования в сочетании с другими инструментами для…
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
 takeshixx/ip-https-tools
Инструменты для протокола туннелирования IP over HTTPS (IP-HTTPS)
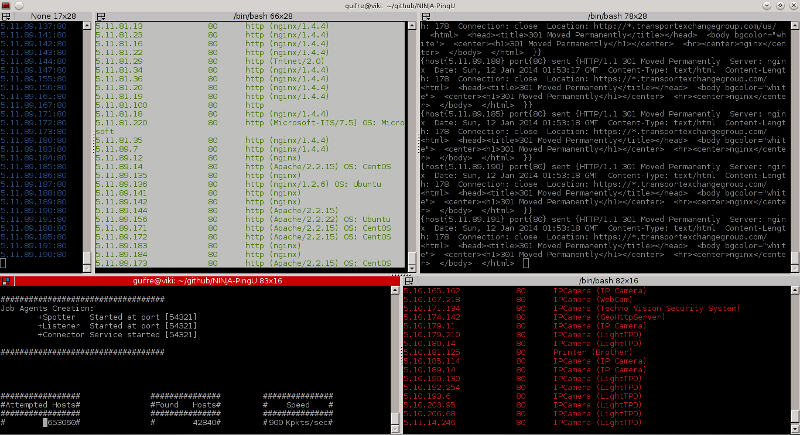 owasp/ninja-pingu
Высокопроизводительный сетевой сканер для масштабного сканирования IP-адресов и портов с идентификацией сервисов, обнаружением встроенных устройств и…
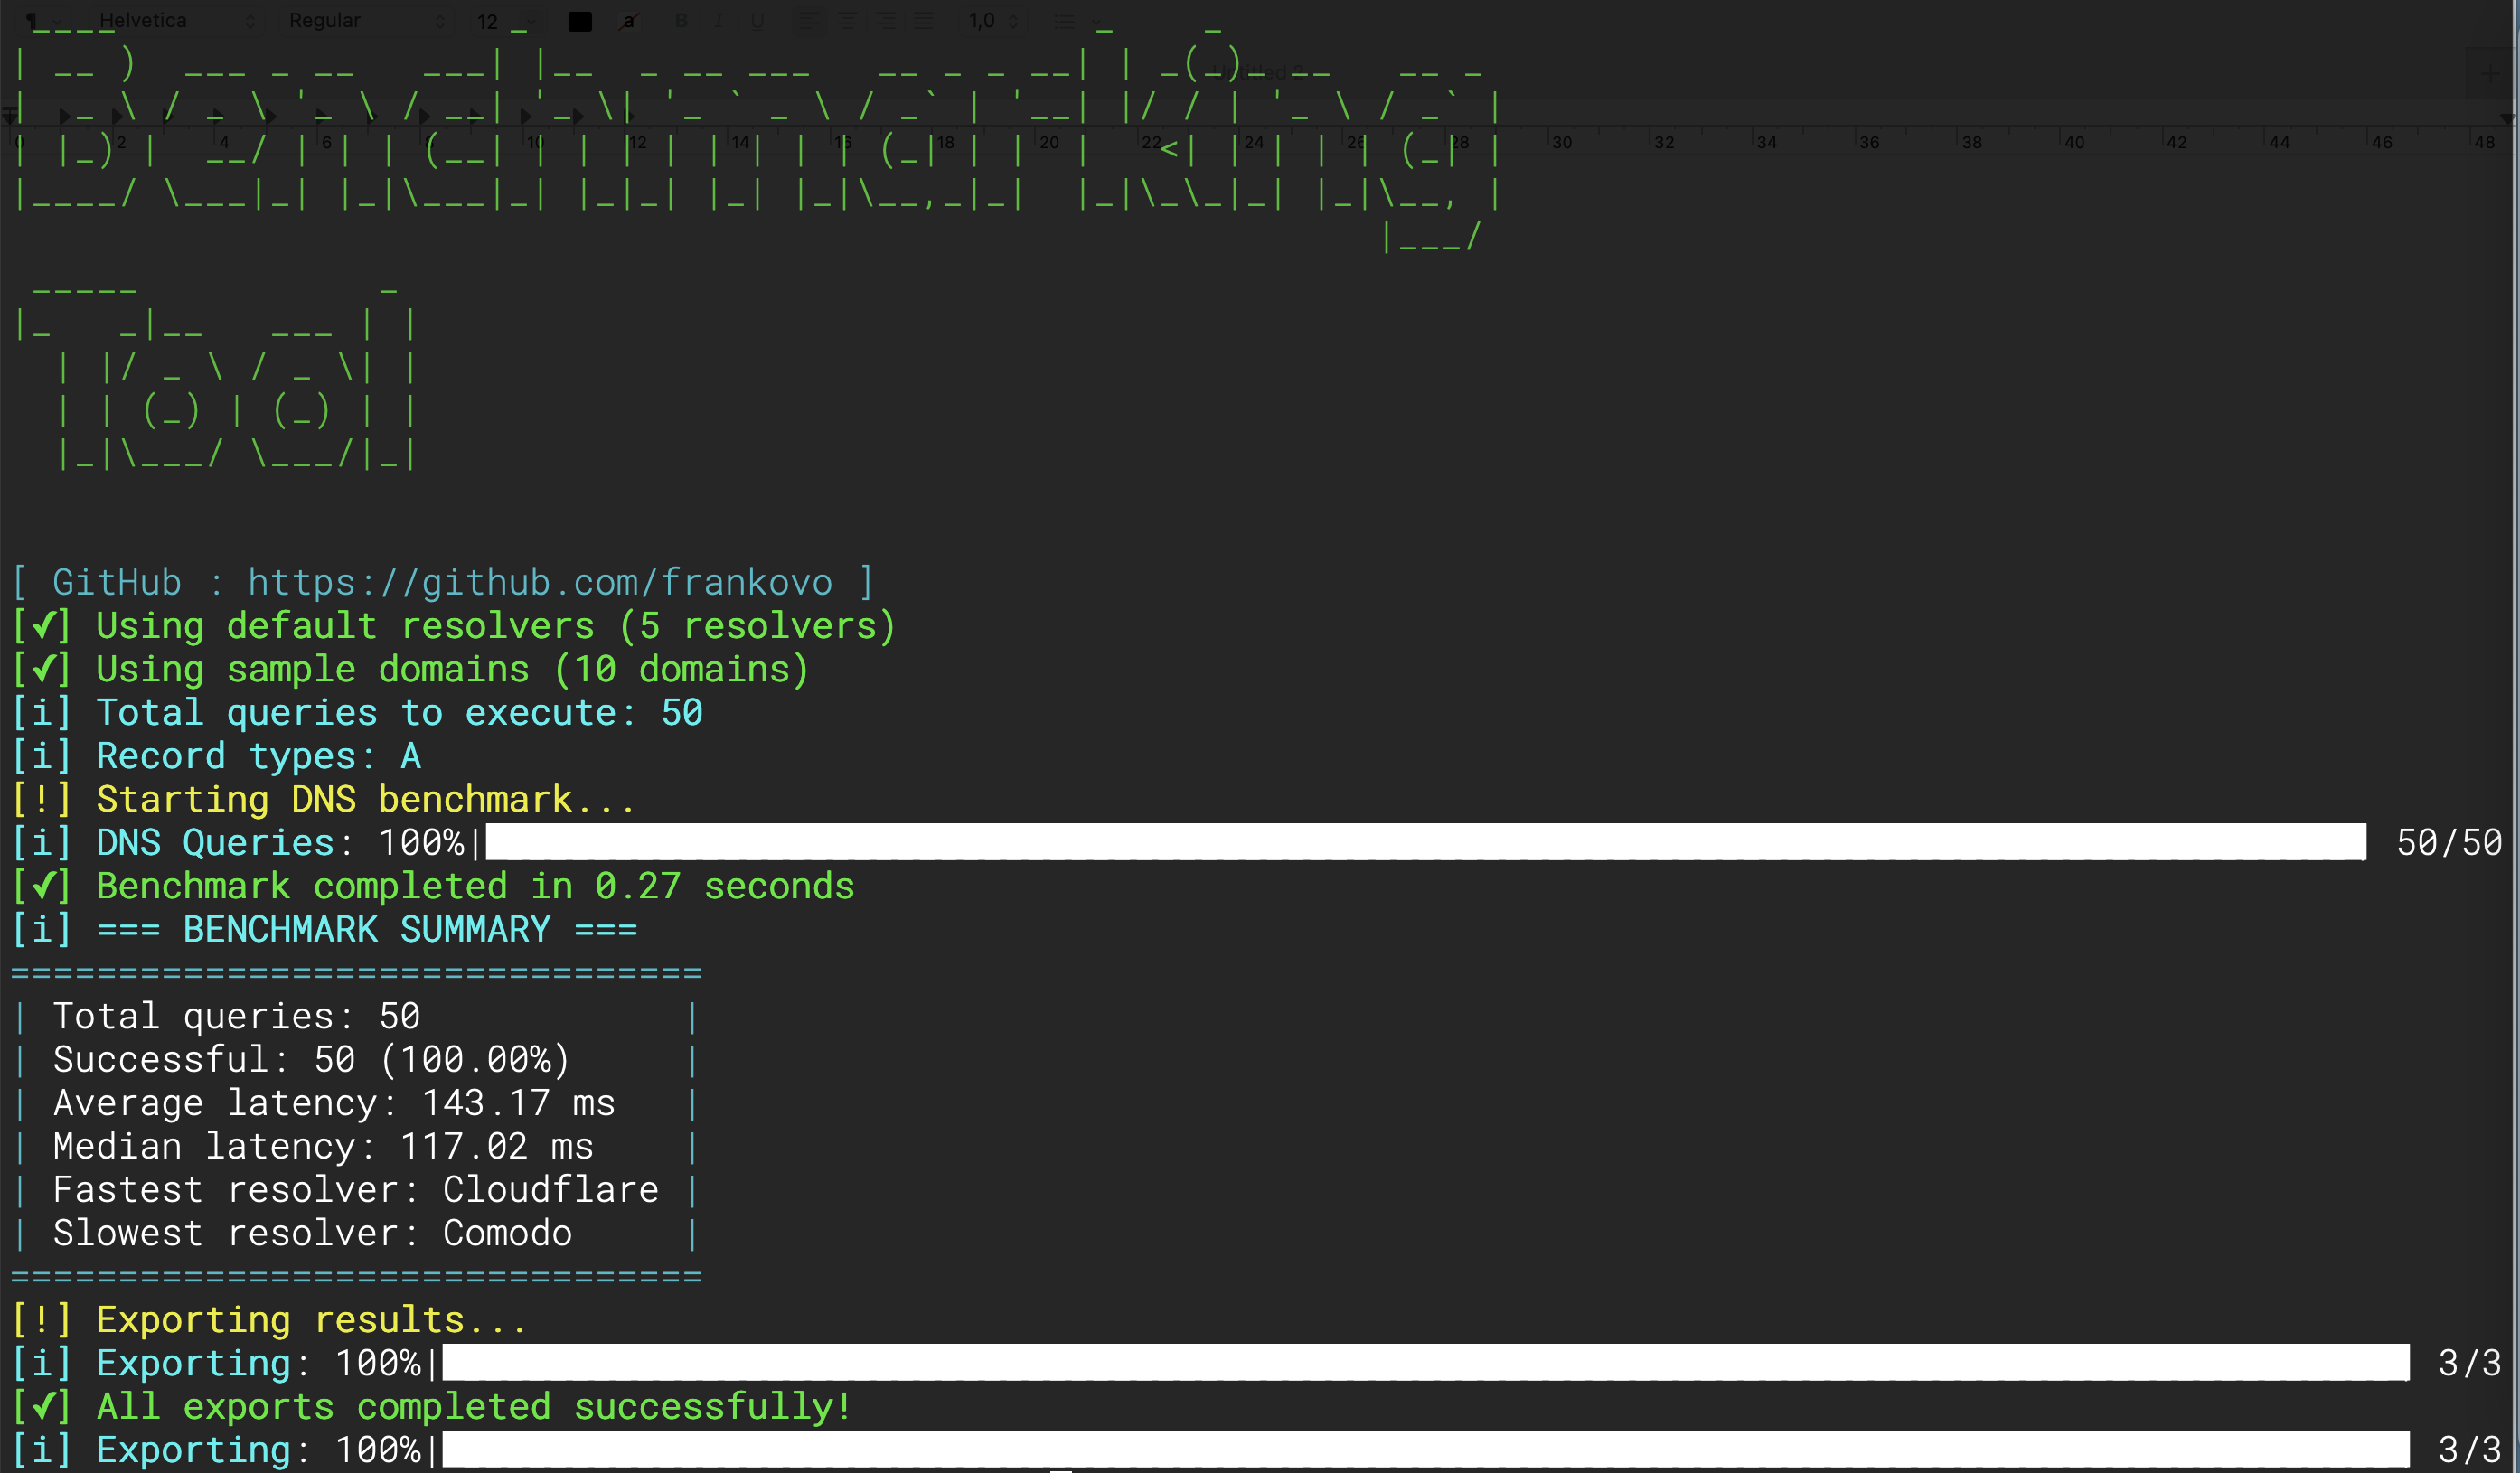 net-benchmark/dns-benchmark-tool
Быстрое и всестороннее тестирование производительности DNS с проверкой DNSSEC, поддержкой DoH/DoT и корпоративными функциями.
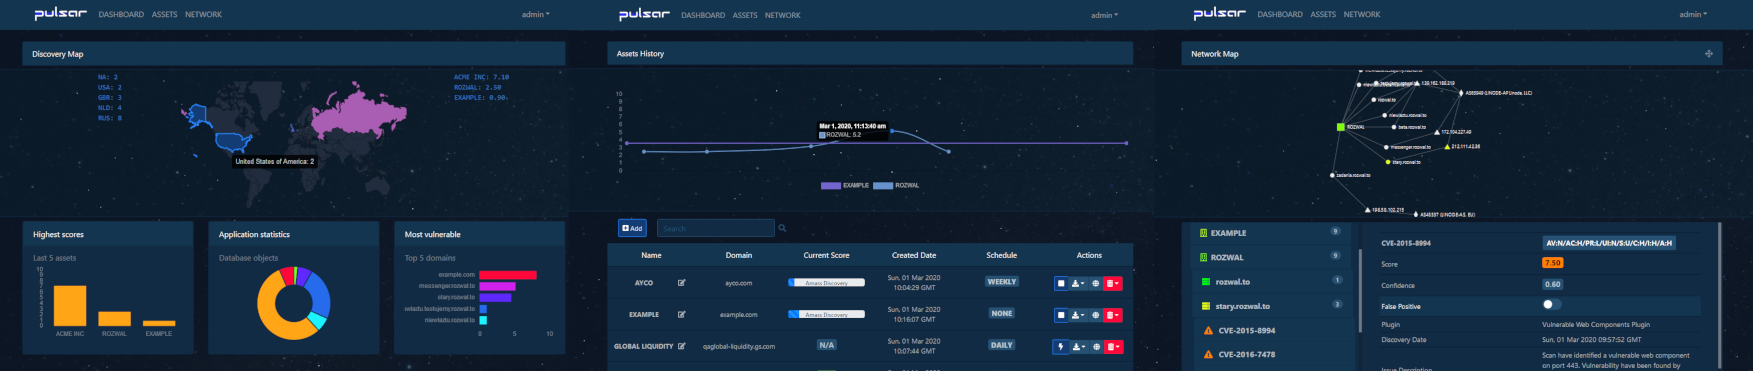 0x0fb0/pulsar
Платформа для сканирования сетевого следа. Обнаруживайте домены и периодически запускайте собственные проверки.
 zux0x3a/0xsp-mongoose
Уникальный фреймворк для симуляции кибербезопасности и операций Red Team, аудита Windows на новые уязвимости, неверные конфигурации и атаки повышения…
 pownjs/recon
Мощный фреймворк для разведки целей, основанный на теории графов.
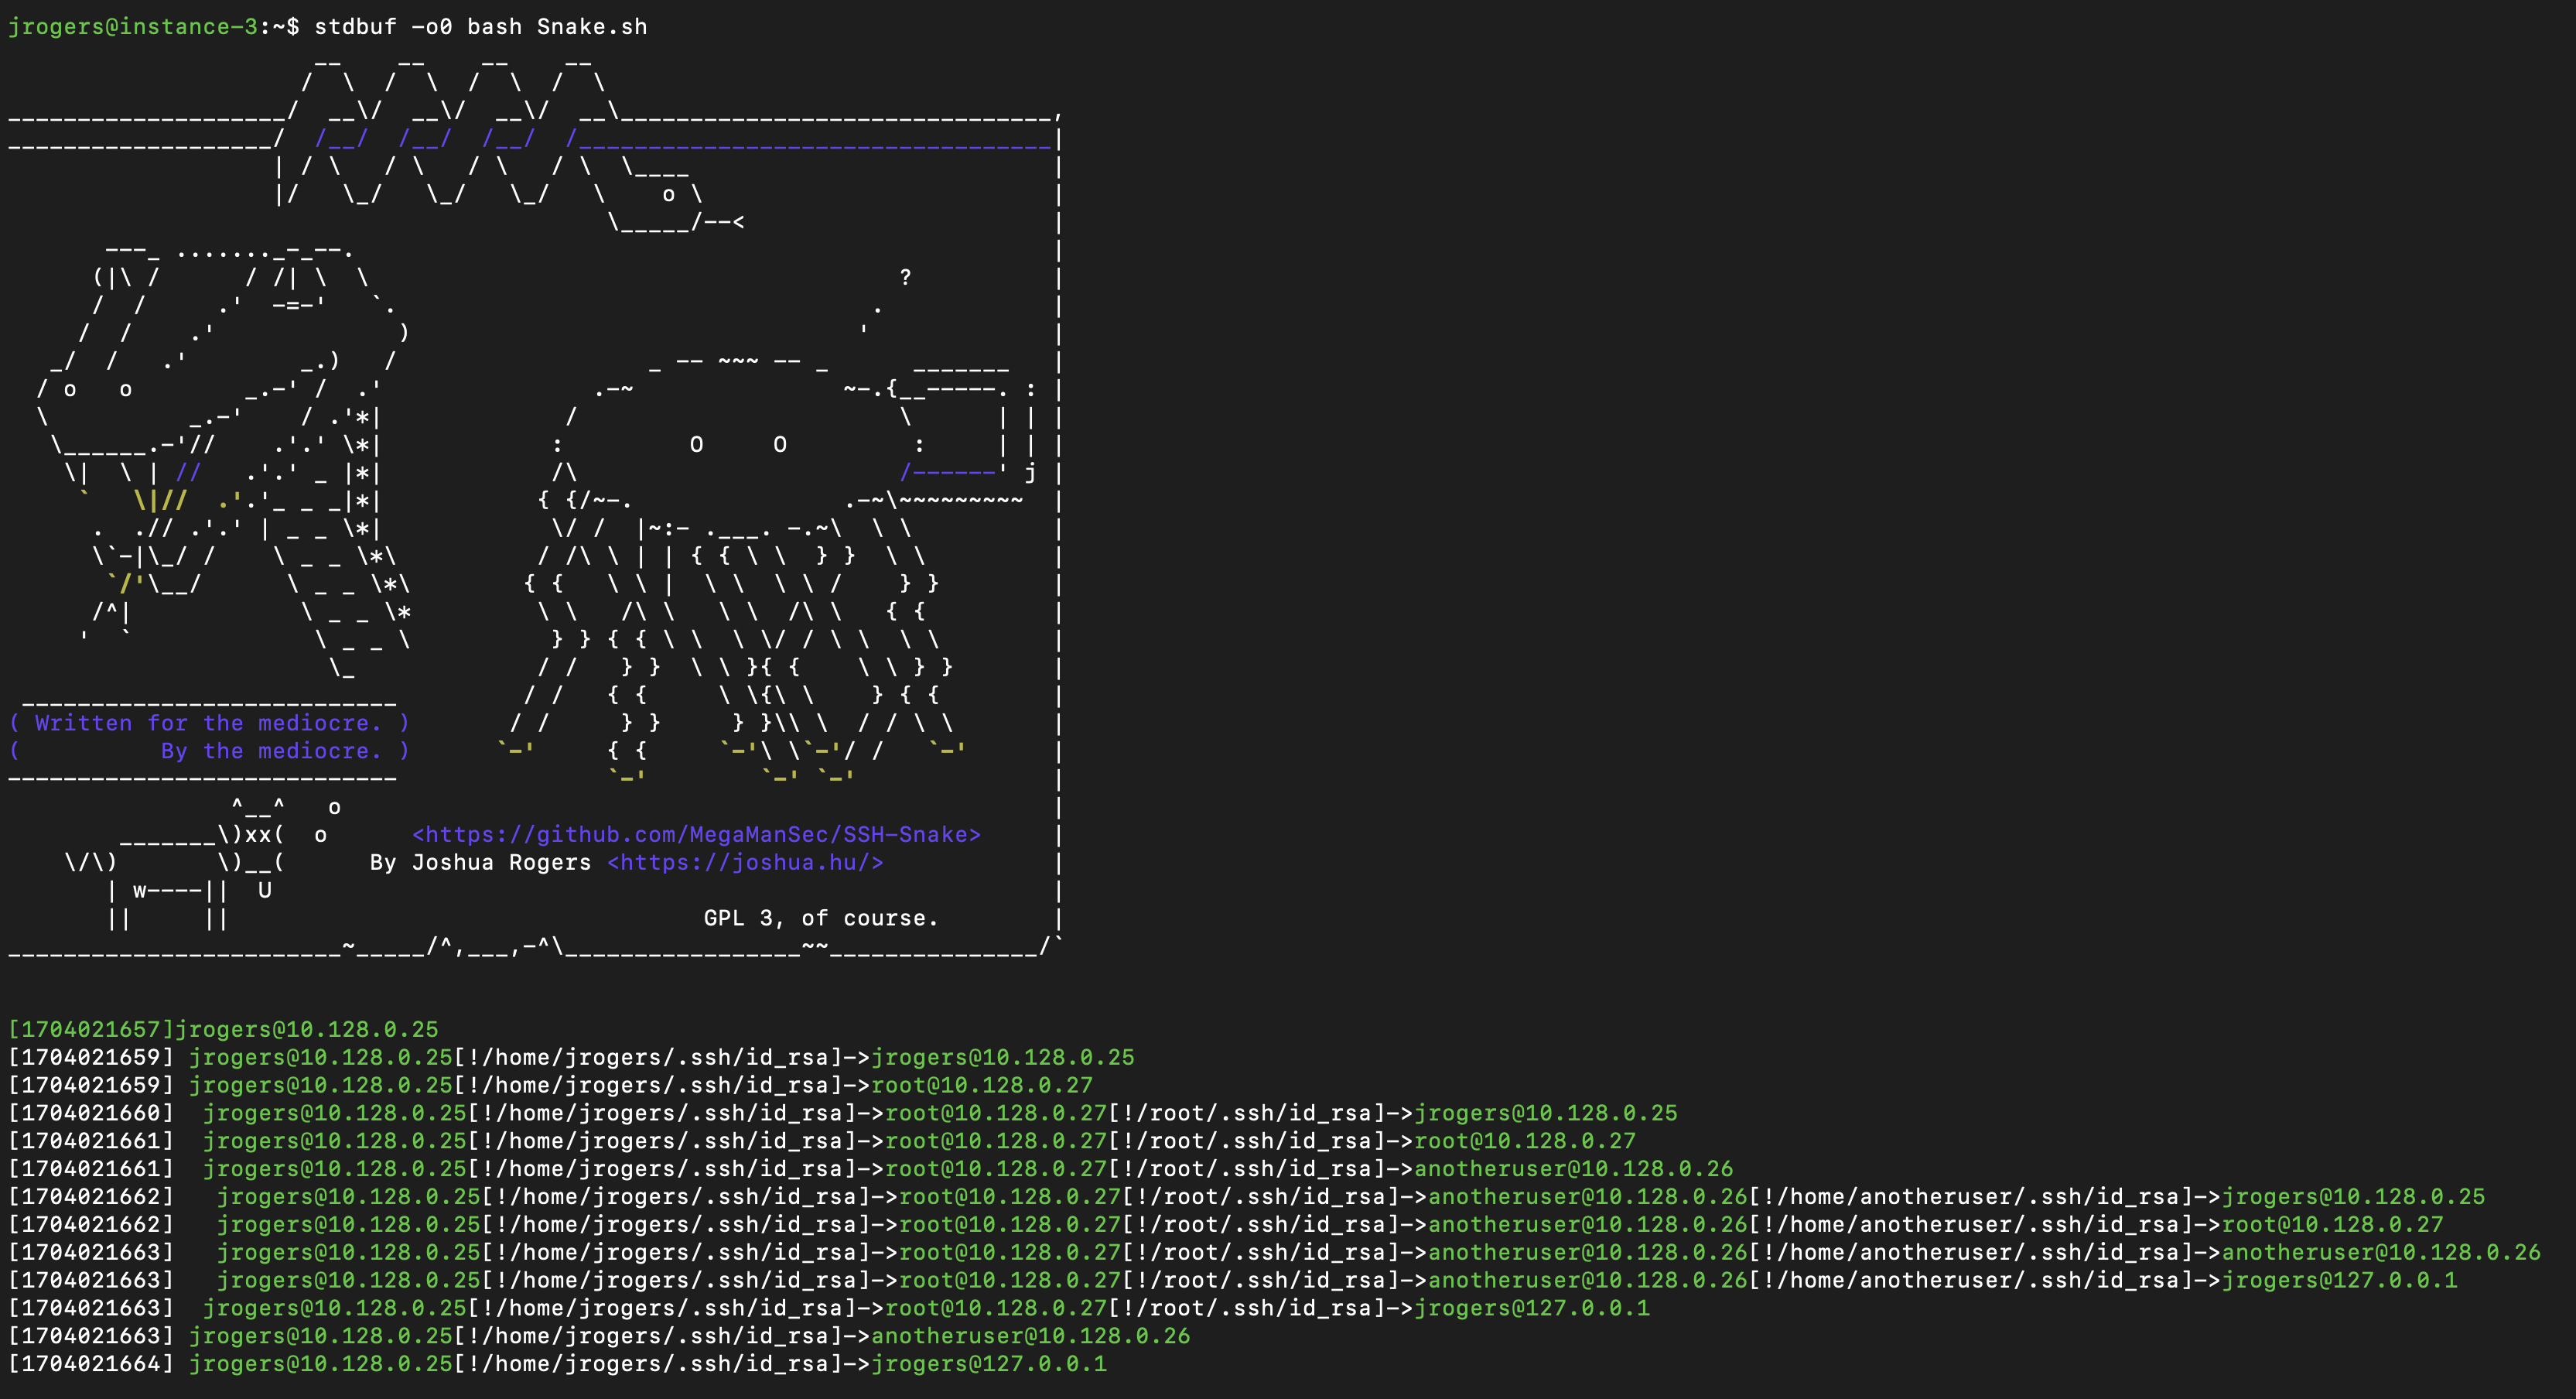 megamansec/ssh-snake
SSH-Snake — это самораспространяющийся, самореплицирующийся безфайловый скрипт, который автоматизирует пост-эксплуатационную задачу обнаружения…
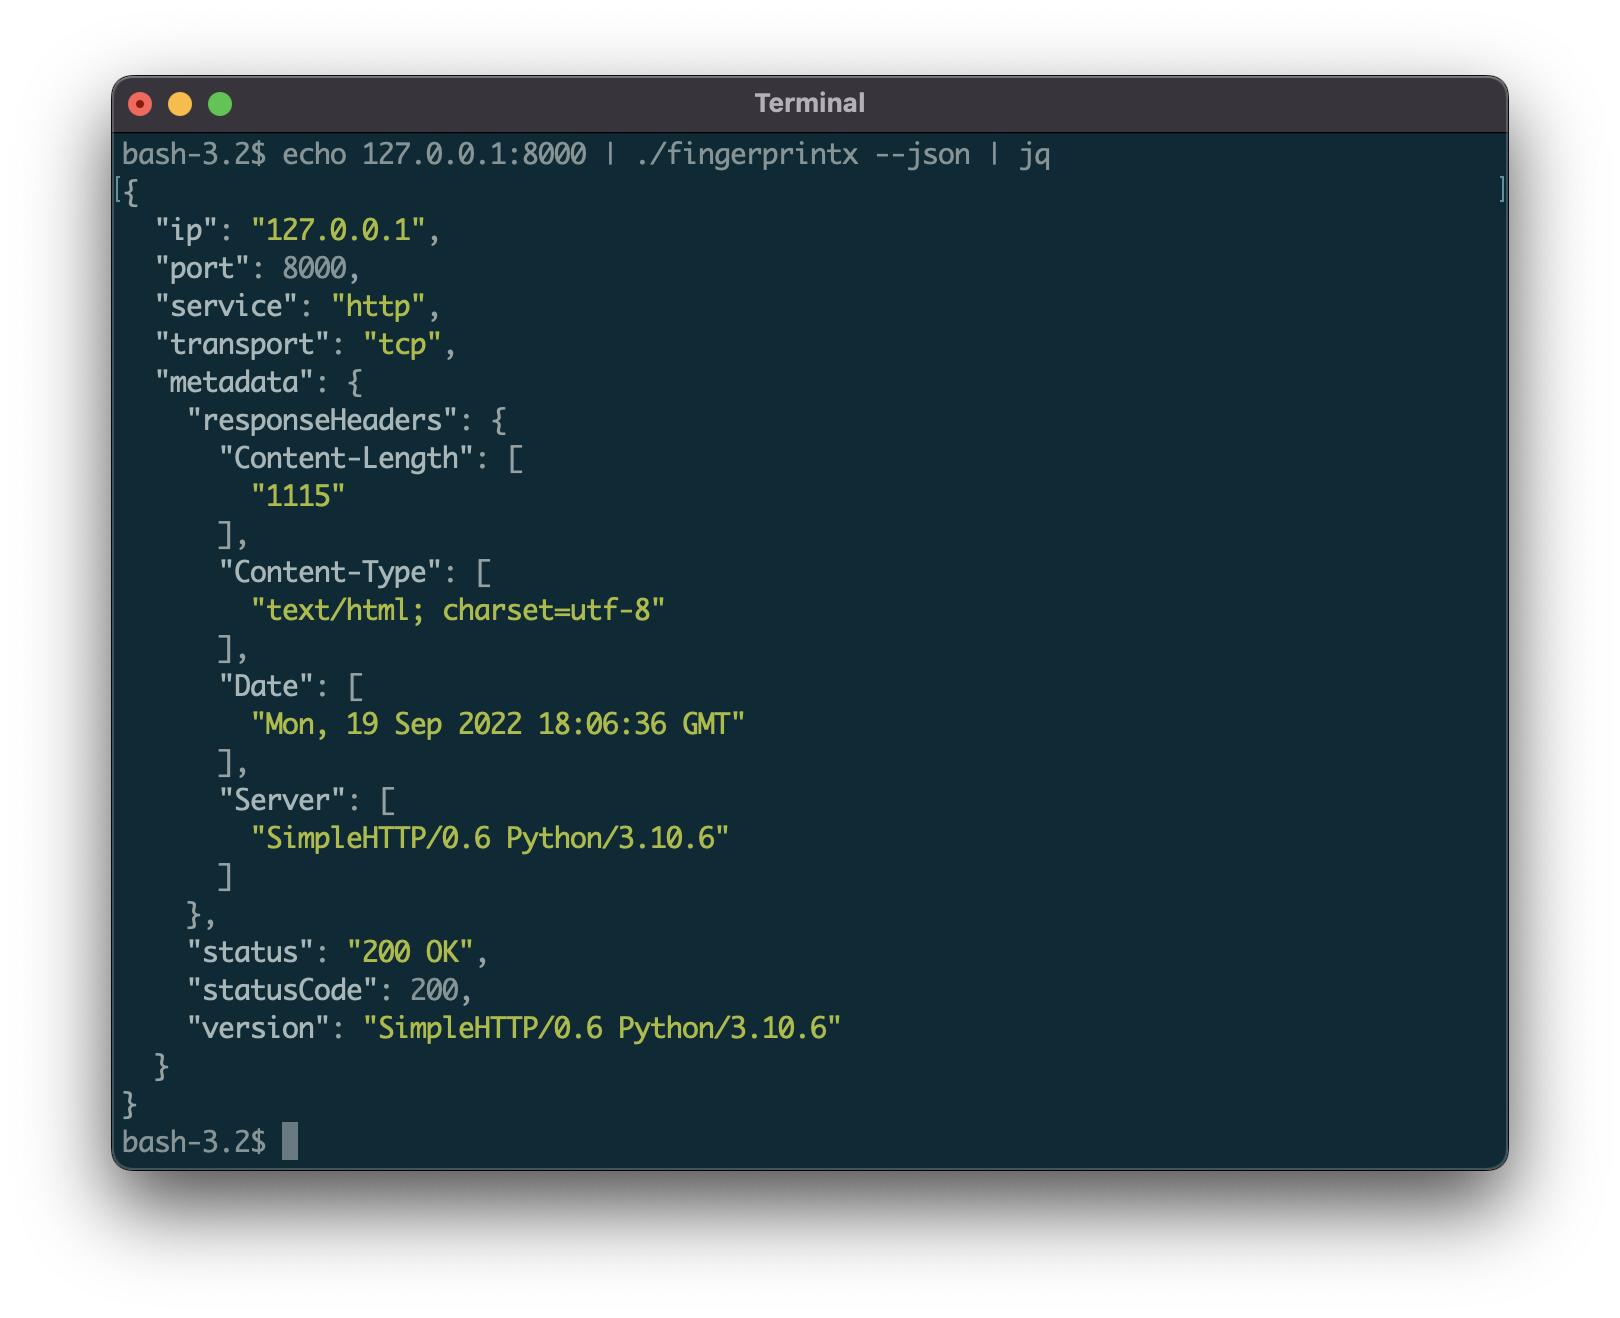 praetorian-inc/fingerprintx
Автономная утилита для обнаружения сервисов на открытых портах!
 deepfence/packetstreamer
:star: :star: Распределённый tcpdump для облачных нативных сред :star: :star: