
 #1
Инструменты для анализа дампов ОЗУ для поиска запущенных процессов, сетевых подключений и скрытого вредоносного ПО.
Рекомендация Kitploit
 helpsystems/embarcadero-workaround
Это временное решение для CVE-2014-0993 и CVE-2014-0994, которое исправляет уязвимость в памяти без необходимости перекомпиляции вашего уязвимого ПО.…
 parapapinho/cve-2017-12561
Реверс-инжиниринговый разбор и proof of concept для CVE-2017-12561 — use-after-free в HPE iMC dbman, охватывающий бинарное диффирование,…
 0xblackash/cve-2026-74469
Research repository for CVE-2026-74469 (DiagSpill), a Linux kernel SCTP peer transport counter overflow causing an out-of-bounds write, with PoC,…
 demining/scalar-venom-attack
Репозиторий эксплойта и исследований, анализирующий CVE-2025-60013 — критическую уязвимость инициализации HSM, позволяющую восстановить приватные…
 0xblackash/cve-2026-68121
Research repository for CVE-2026-68121, a Linux kernel PPPoE use-after-free in pppoe_sendmsg() enabling local privilege escalation, with PoC,…
 rebelle3/cve-2017-7117
Учебный эксплойт для CVE-2017-7117, уязвимости type-confusion и use-after-free в JavaScriptCore iOS 10.3.4, демонстрирующий техники memory spraying и…
 pray3r/cve-2015-8088
PoC краха
 erikdervishi03/cve-2026-31024
Proof of Concept (PoC) для переполнения буфера на стеке в Steghide 0.5.1. Демонстрирует, как длинные пути к файлам вызывают аварийное завершение…
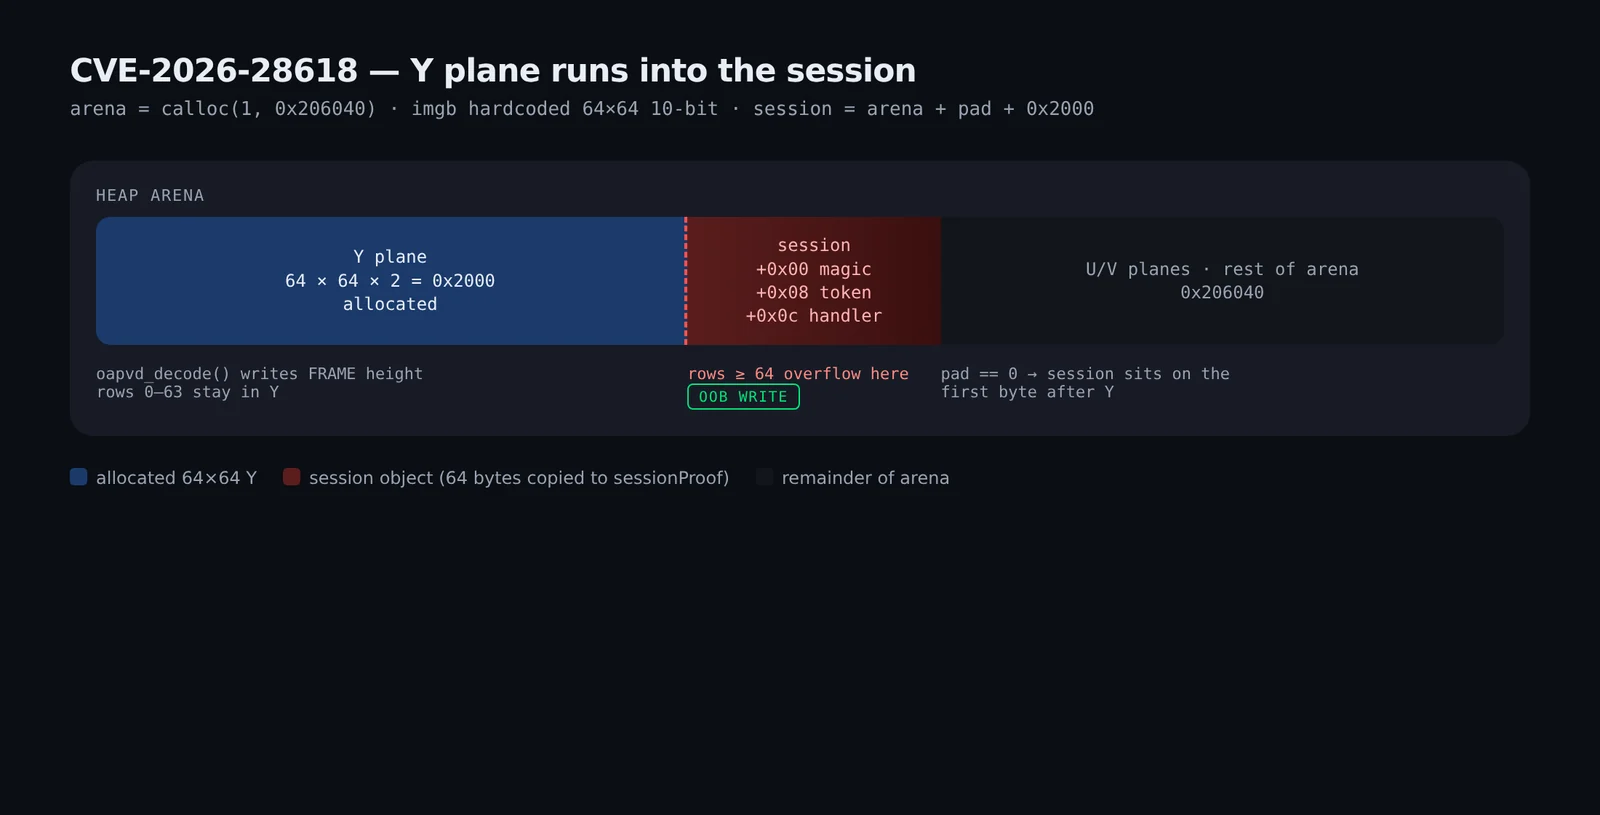 raafatabualazm/streambox-cve-2026-28618
Redacted notes on CVE-2026-28618 / StreamBox APV lab — heap write into a session object via FRAME height mismatch
 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Анализ реверс-инжиниринга безфайлового варианта Remcos RAT, который внедряется в svchost.exe через вызовы Native API. Охватывает извлечение…
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — уязвимость ядра iOS/macOS, приводящая к отложенной панике (A19 Pro, iOS 26.3 RC)
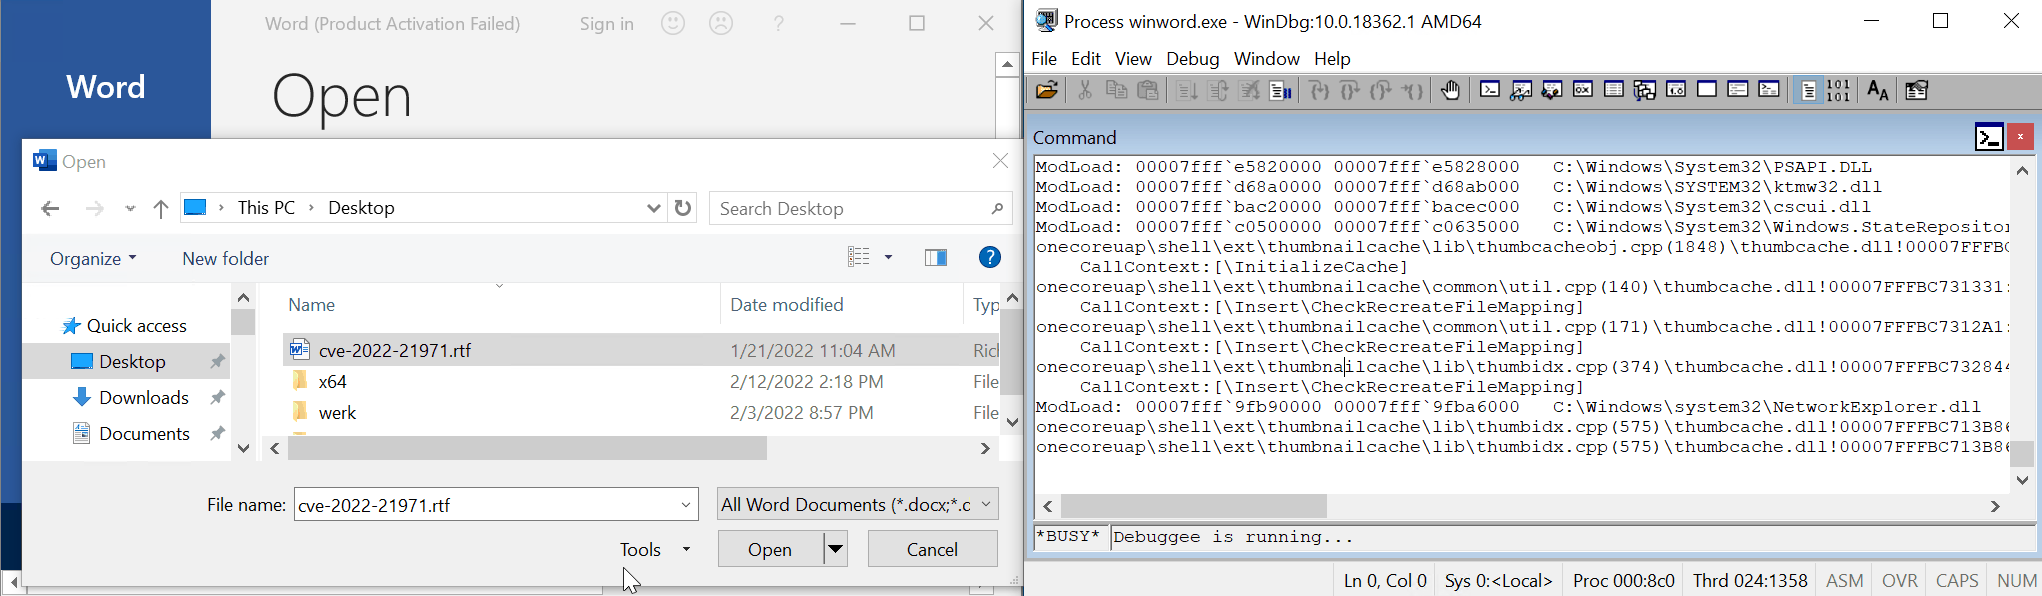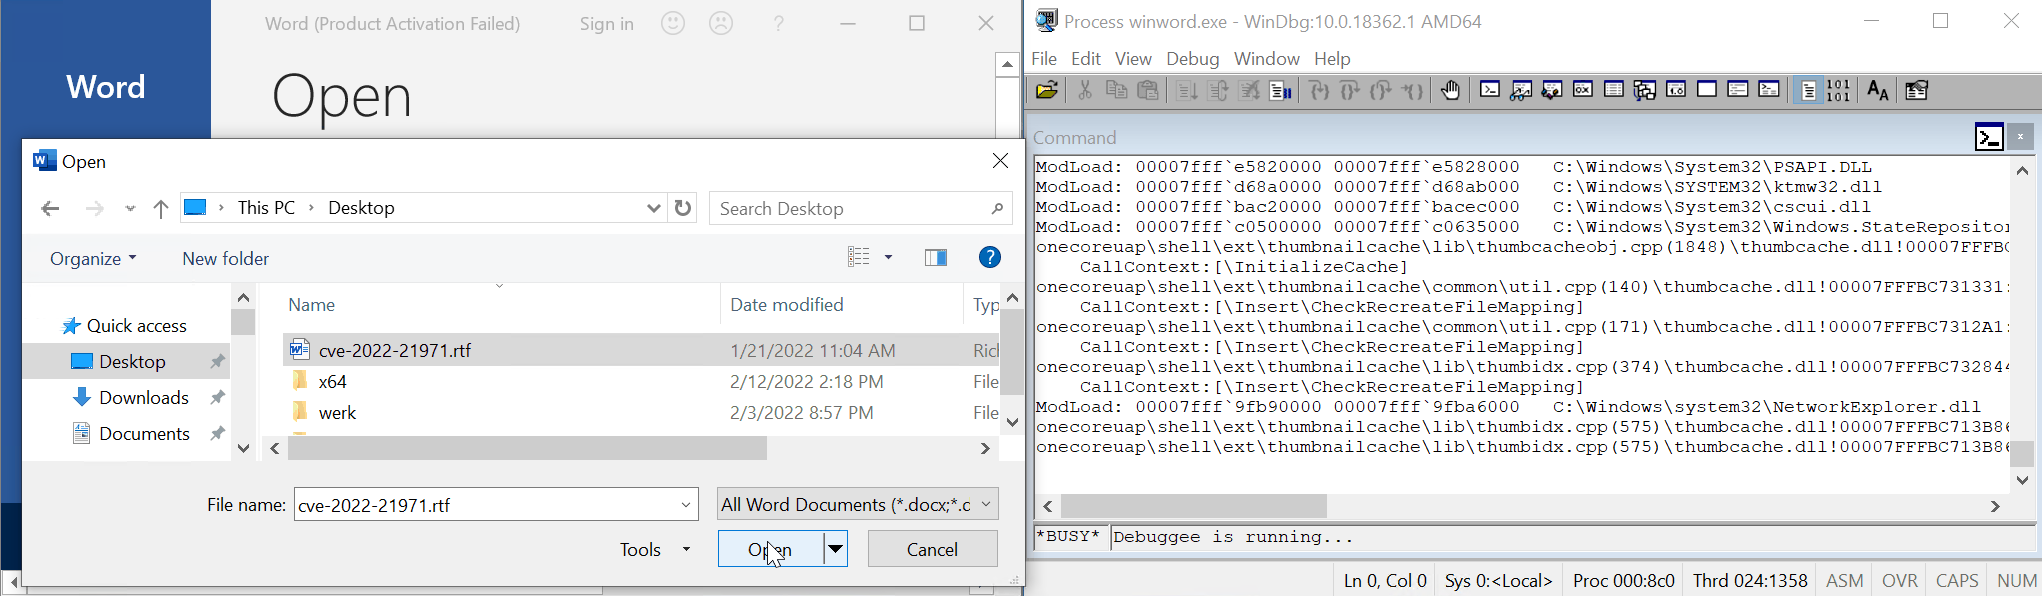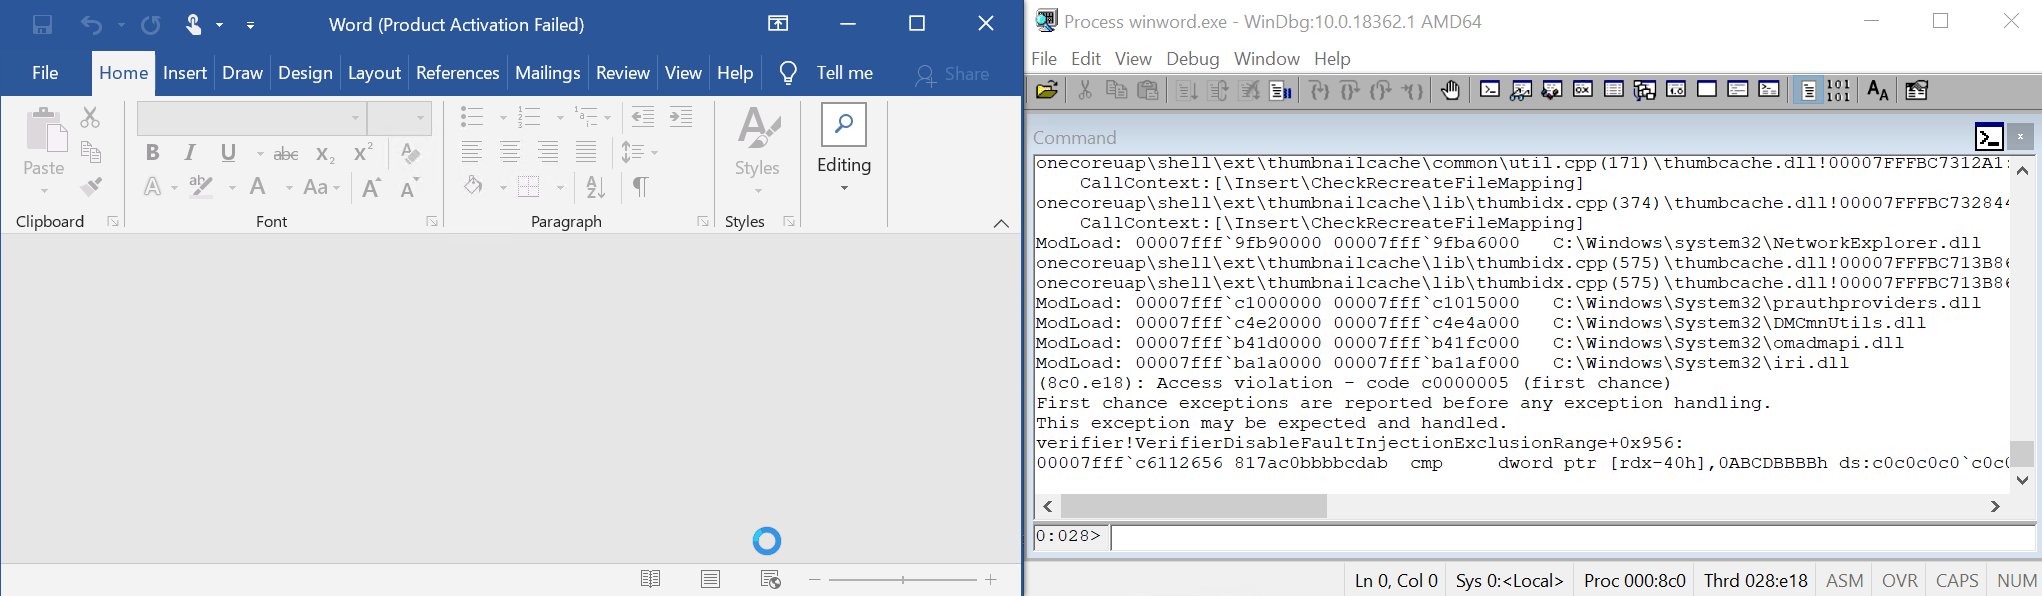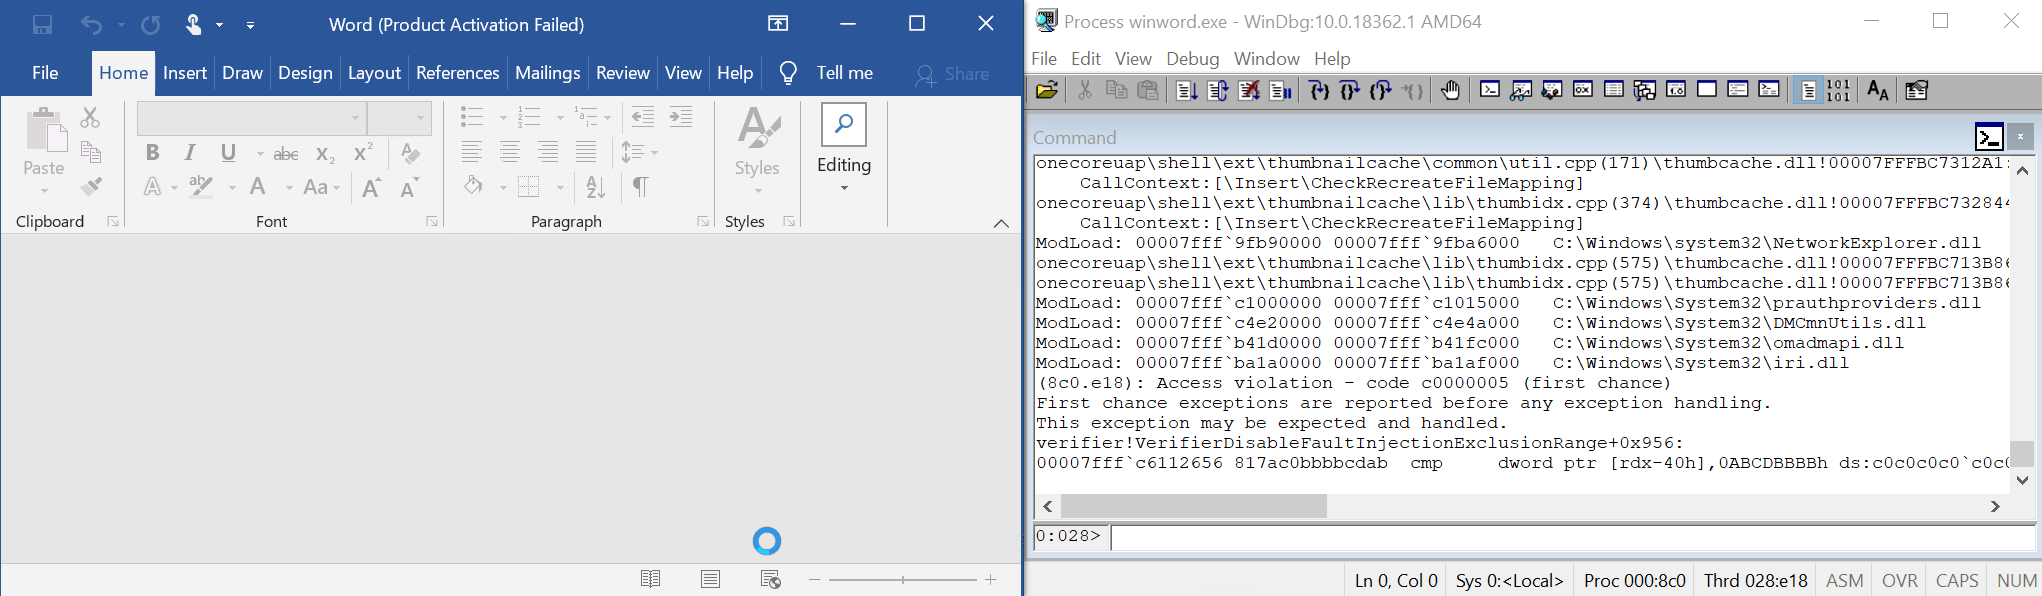 tufanturhan/cve-2022-21971-windows-runtime-rce
Эксплойт Proof-of-concept для CVE-2022-21971, уязвимости освобождения неинициализированного указателя в prauthproviders.dll среды выполнения Windows,…
 deaurity/ghost-hoock
GhostLock сведён к одному примитиву: отключение SELinux на Galaxy A17 (BZA5) через futex PI UAF (CVE-2026-43499). Без root, без патча учётных данных,…
 jordelmir/elysium-vanguard-sentinel-audit
Официальное издание Sentinel Edition v7.11 - набор для обнаружения гипервизора и аудита памяти ядра для Honor Magic V2. Исследование CVE-2025-38352 и…
 asdyxcyxc/cve-2020-1362
отчет о CVE-2020-1362
 adminpentester/cve-2024-38063-
Удаленная эксплуатация ядра через IPv6
 csrxamfi/cve-2026-65330
Perl proof-of-concept эксплойт, демонстрирующий use-after-free в NECP trie, с опцией heap spray для запуска повреждения памяти ядра.
 saadislamm/spoiler
Спекулятивные риски загрузки усиливают Rowhammer и кэш-атаки - CVE-2019-0162 -








