
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit
 blacksnufkin/cheshire
Сервисный плагин Adaptix C2, управляющий анализом полезной нагрузки LitterBox из интерфейса оператора.
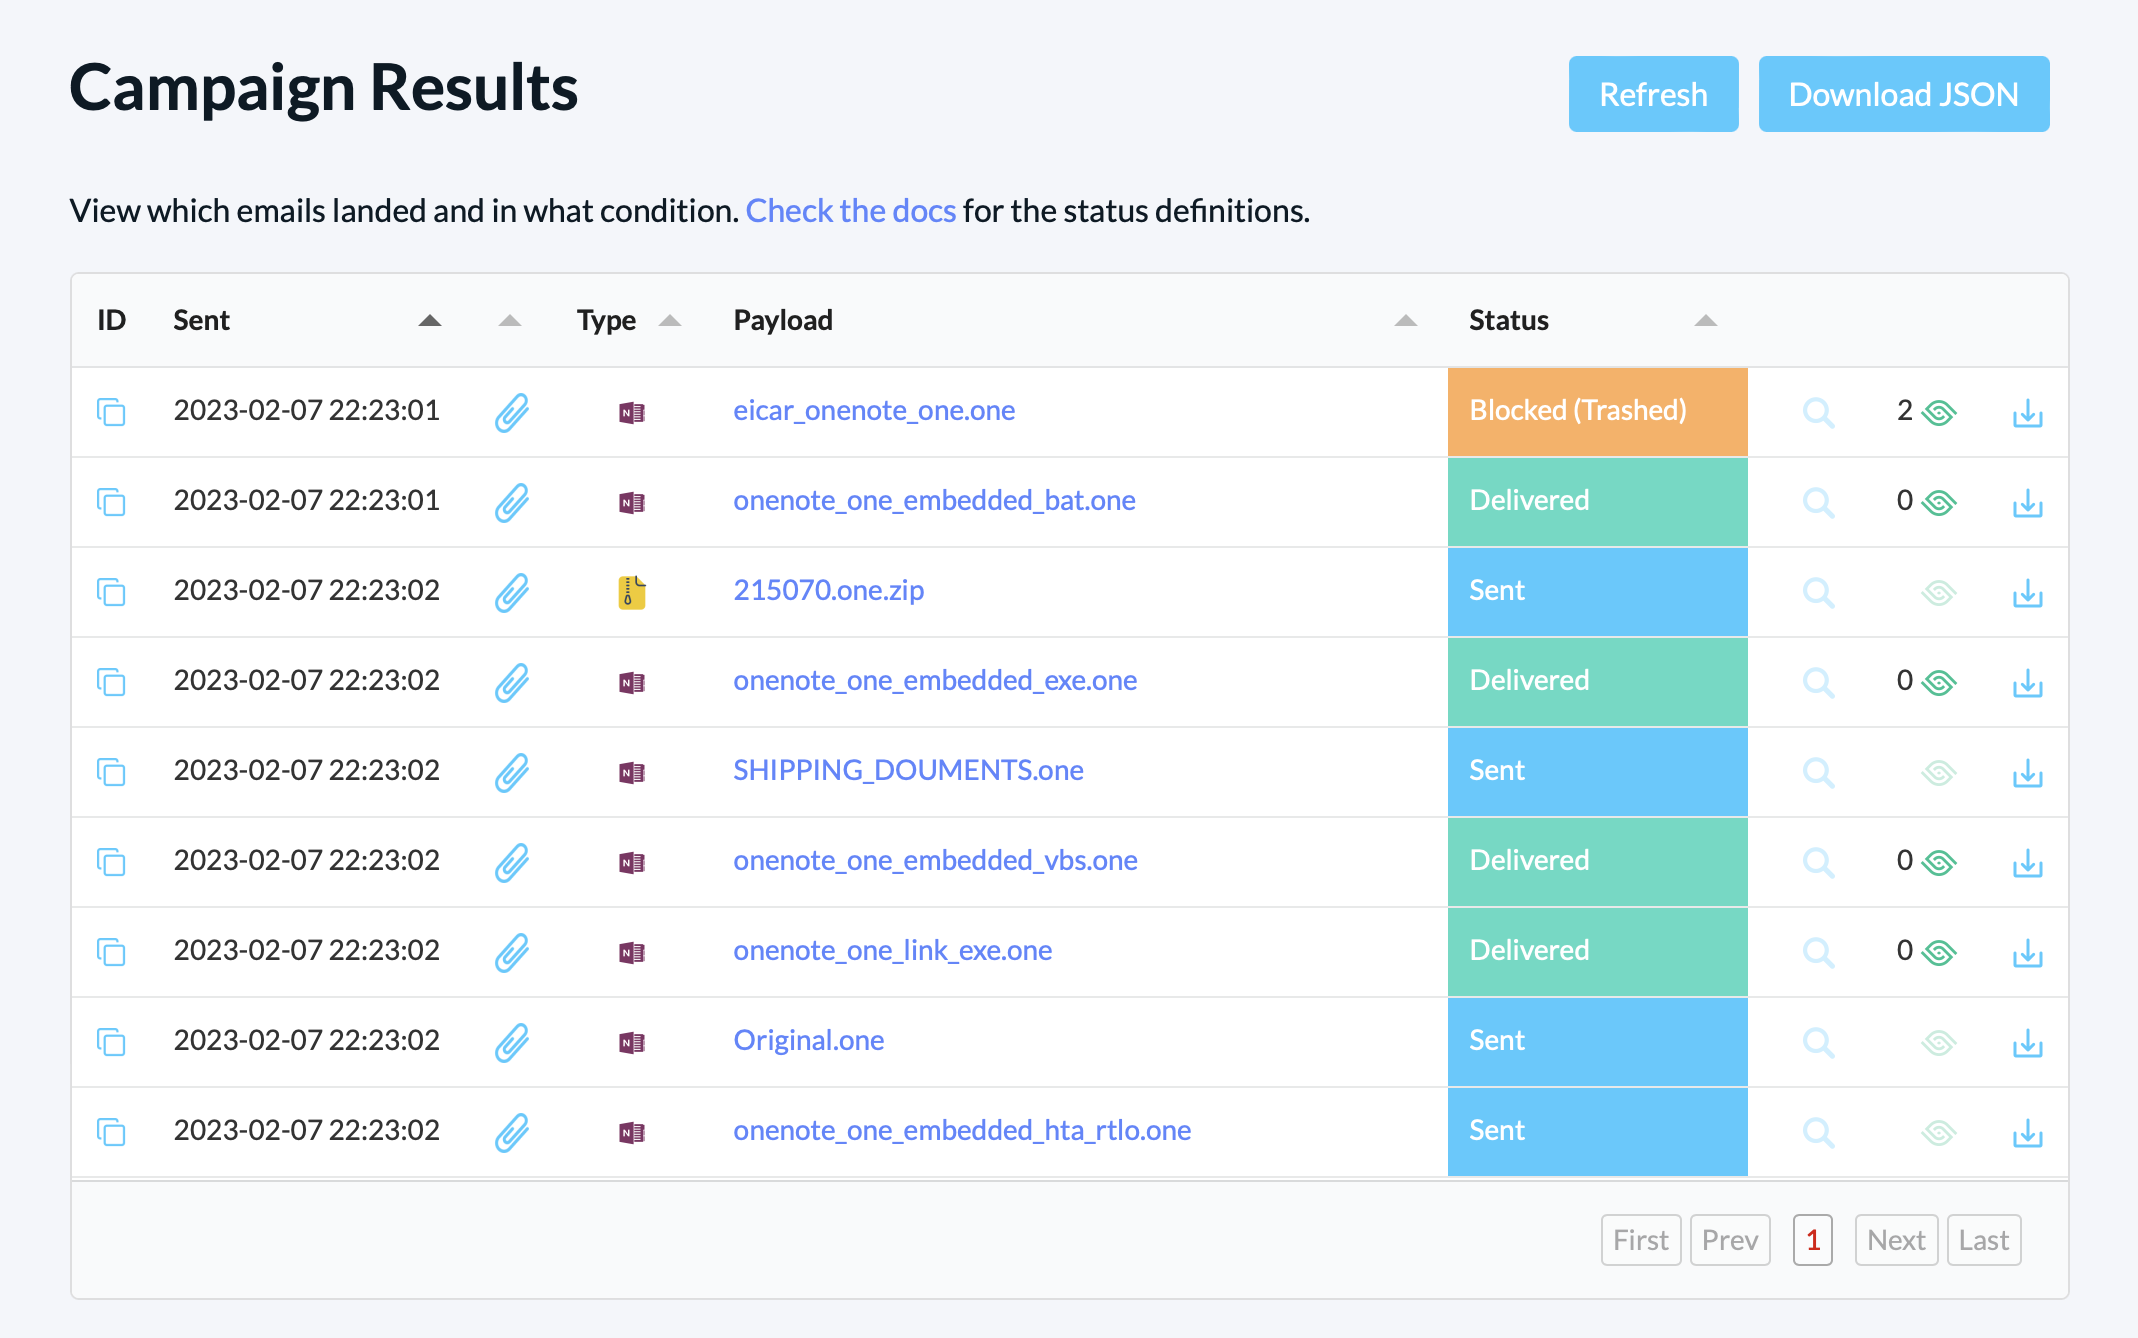 delivr-to/detections
Хранилище контента обнаружения, разработанного командой delivr.to
 0xsp-srd/aether
Инструмент для криминалистического анализа памяти Windows и поиска угроз, который сканирует память активных процессов на предмет вредоносных…
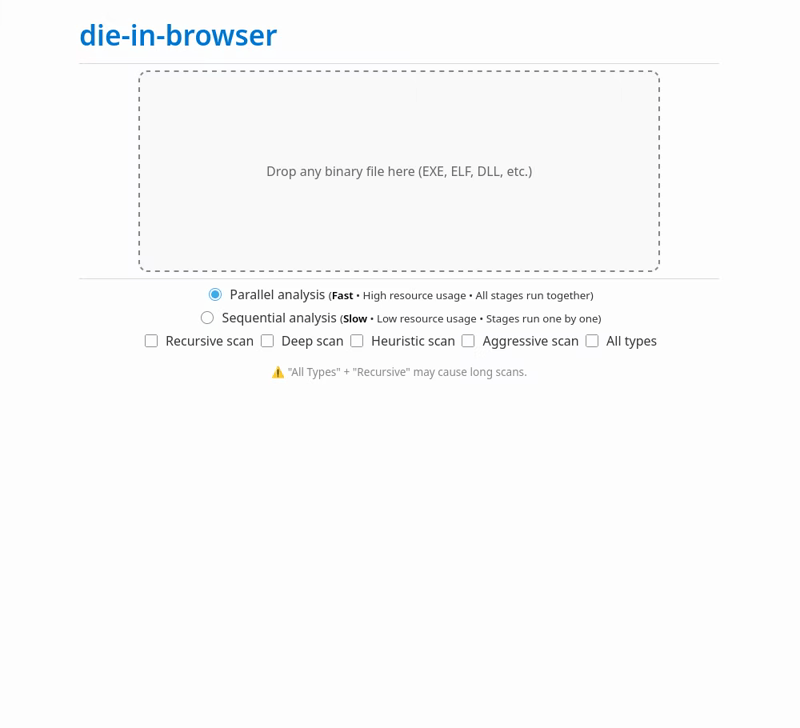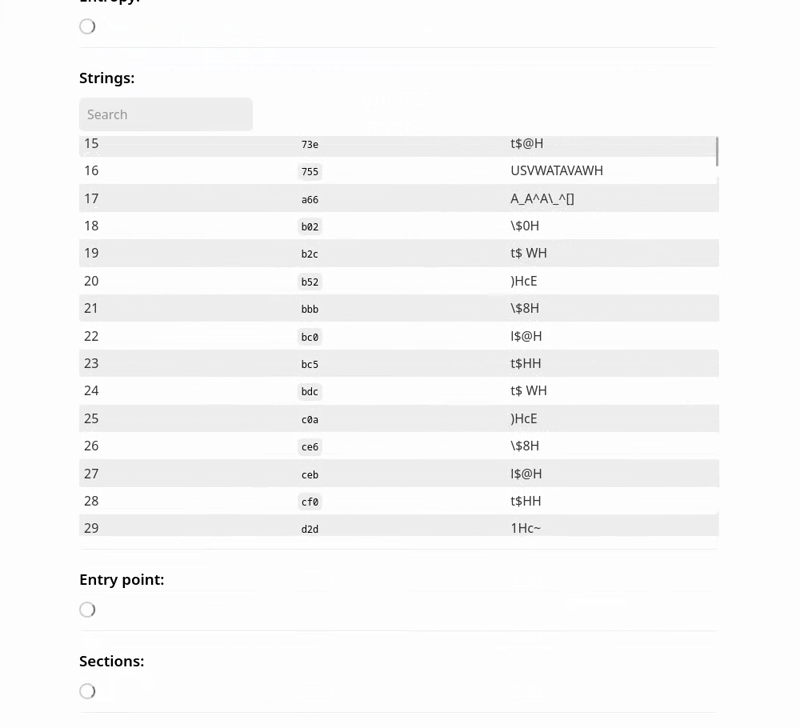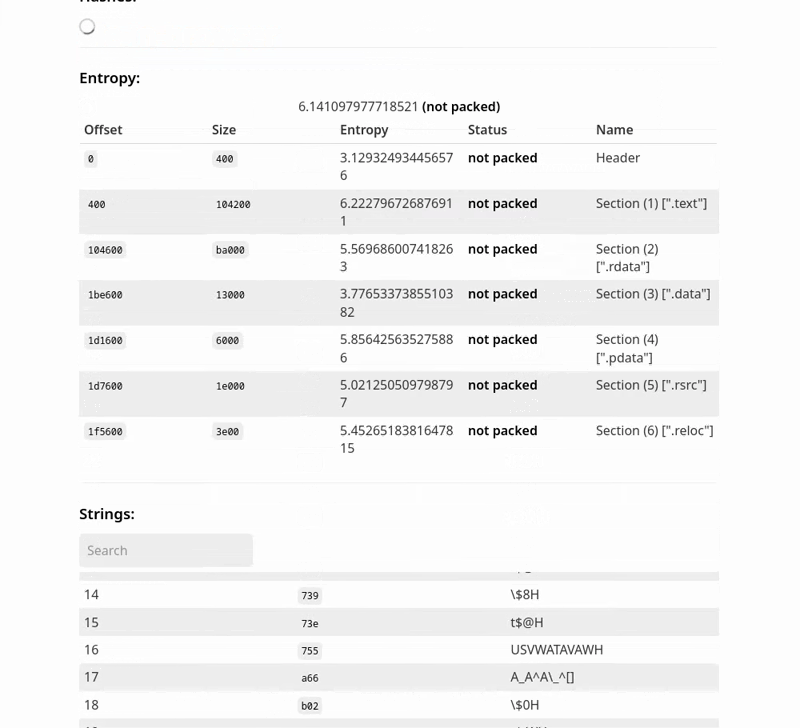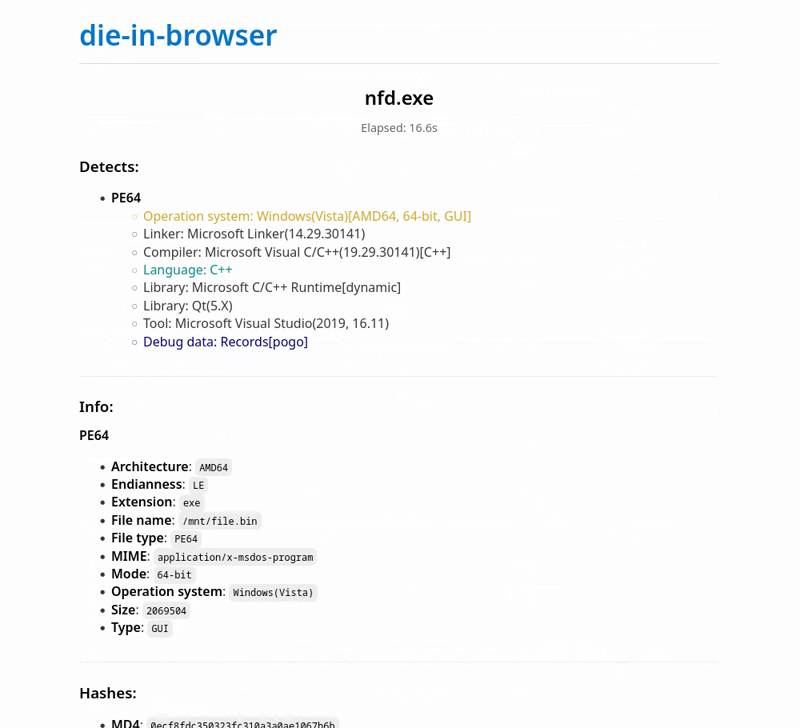 xoreaxlmbdx/die-in-browser
Статический анализ бинарных файлов с Detect It Easy — 100% в вашем браузере, без загрузок.
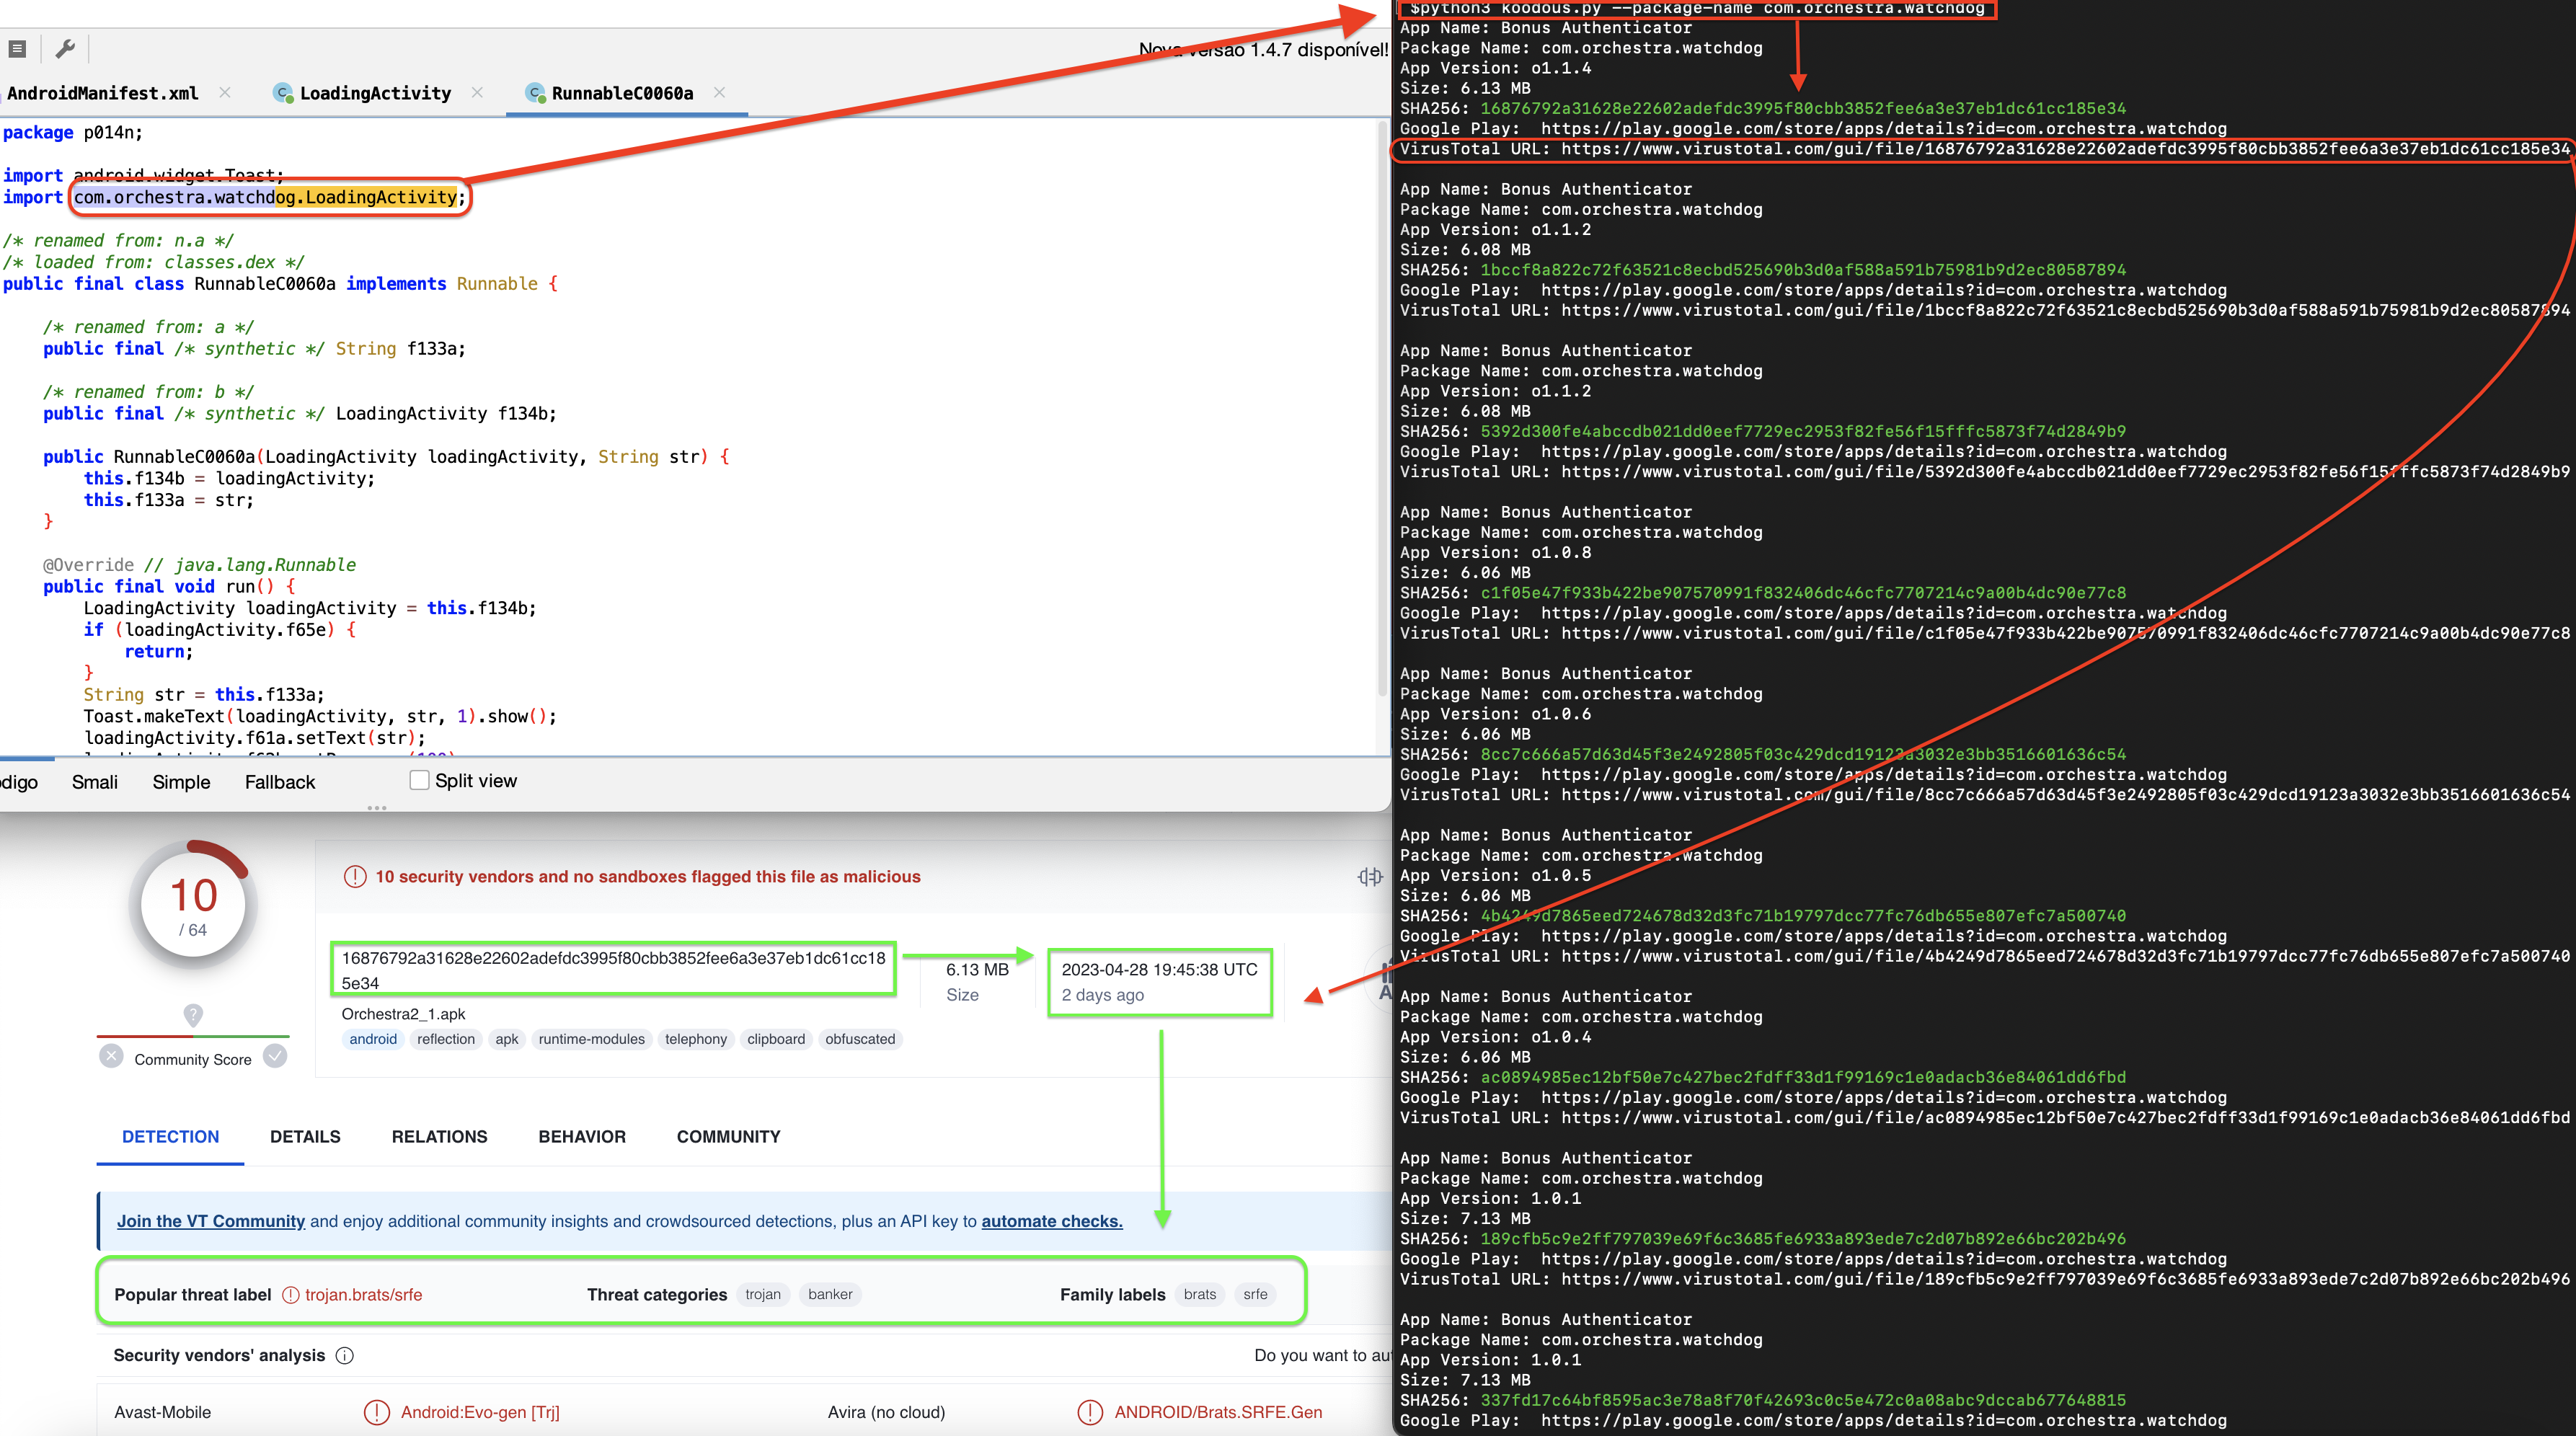 huntdownproject/koodousfinder
Простой инструмент, который позволяет пользователям искать и анализировать Android-приложения на предмет потенциальных угроз безопасности и…
 karim852/kage-dfir-toolkit
Консоль DFIR-триажа для Windows-хостов, которая объединяет сбор артефактов, таймлайны с корреляцией по Sigma, сканирование YARA, проверку сокетов и…
 zypherion-technologies/unconfuserex
Деобфускатор ConfuserEx2 с поддержкой анти-тампера, компрессора, констант, потока управления и восстановления ресурсов.
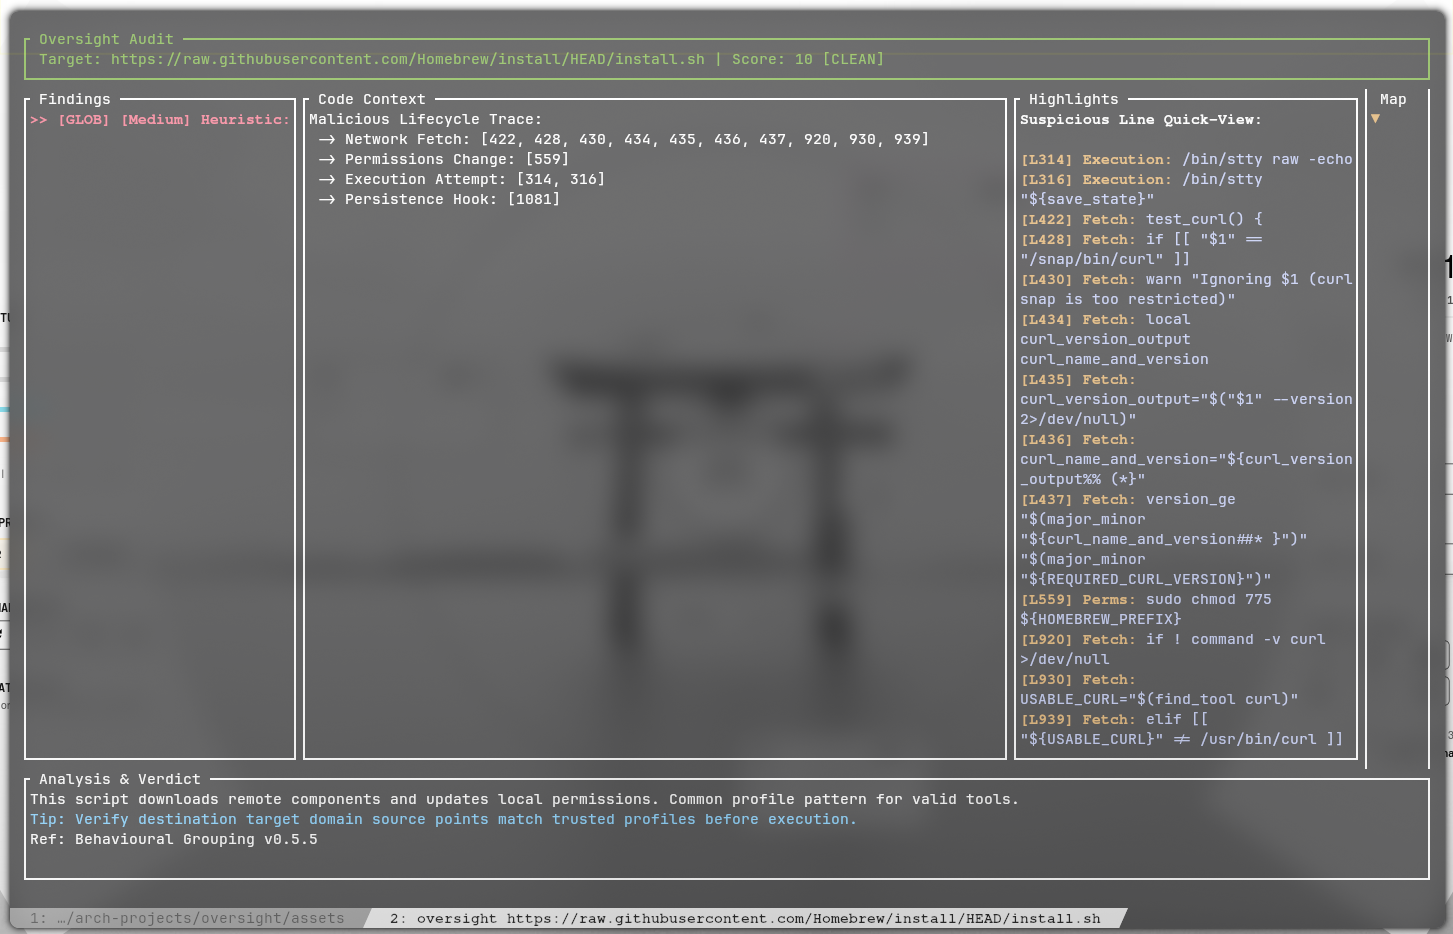 rakosn1cek/oversight
Лёгкий аудитор безопасности и песочница для shell-скриптов. Oversight сочетает движок статического анализа (Rust) с динамическим принуждением (Linux…
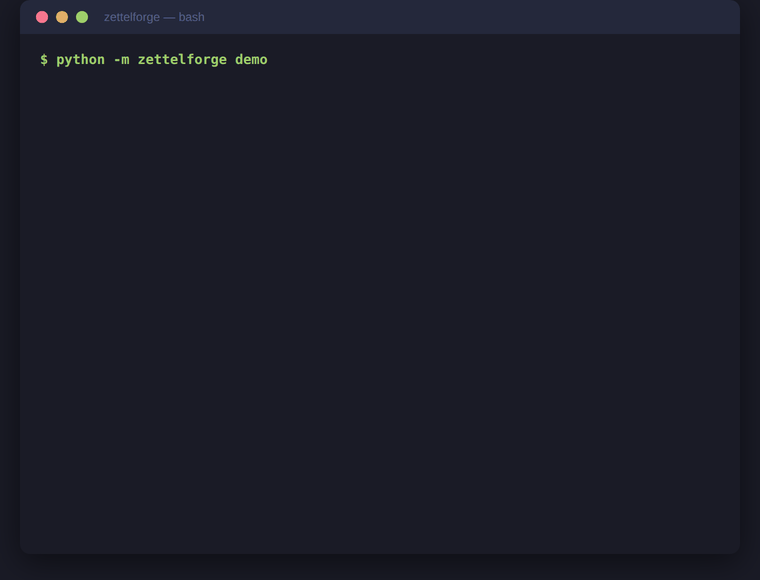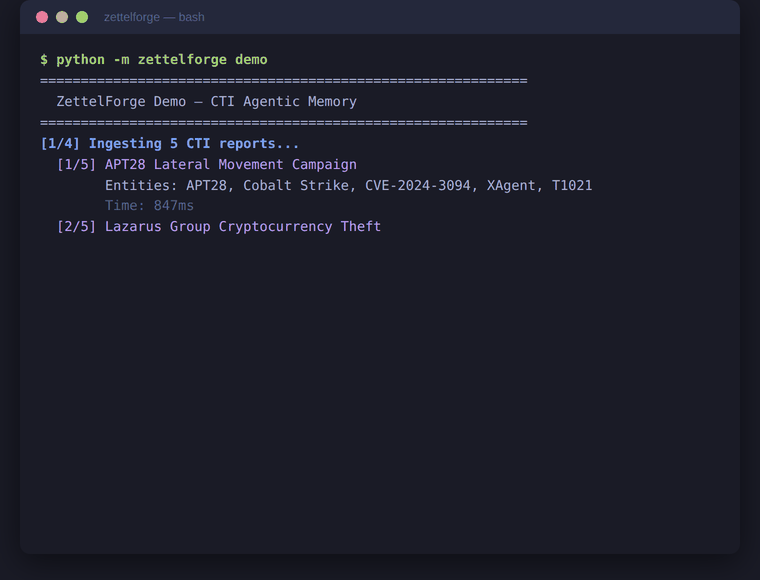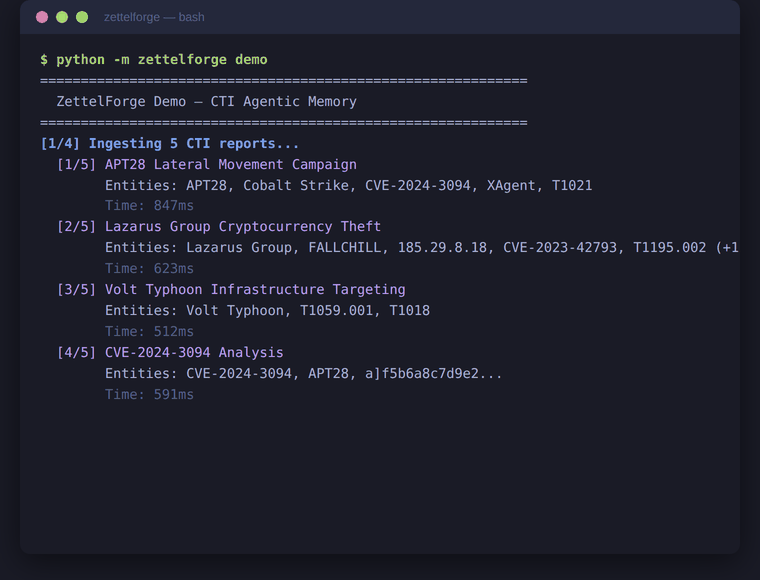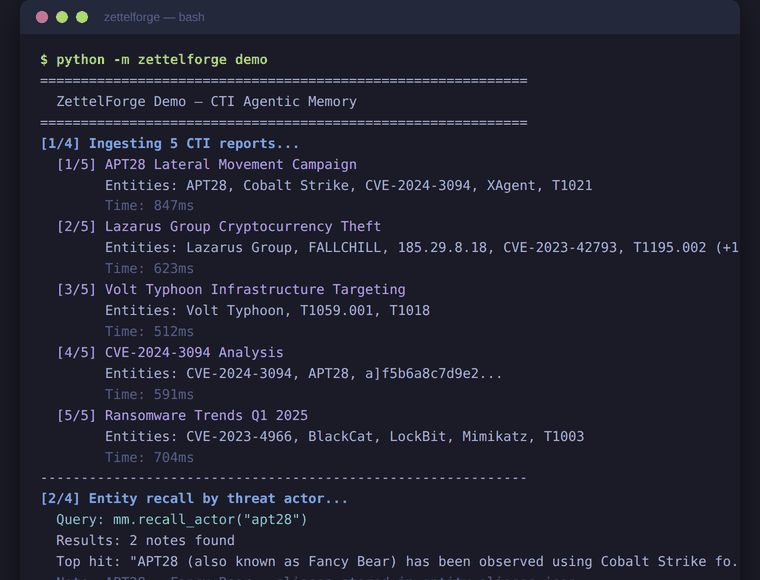 threatrecall/zettelforge
Агентная память для CTI на Python — графы знаний STIX, разрешение псевдонимов угроз, автономный RAG, MCP-сервер для агентов Claude Code и LangChain
 akustikrausch/yamaha-smaf-player
Беззависимостный C++ ПЛЕЕР для рингтонов Yamaha SMAF (.mmf): полифонический формат рингтонов чипов телефонов MA-3/MA-5 2000-х годов, пересобранный с…
 seifreed/yaraast
Мощная библиотека Python и инструмент командной строки для разбора, анализа и манипуляции правилами YARA с использованием представления в виде…
 l33tdawg/aether
Фреймворк для анализа безопасности смарт-контрактов с помощью AI и генерации PoC
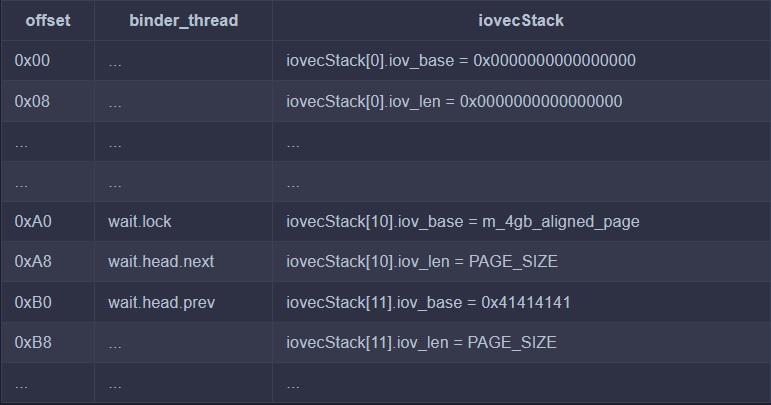 sharif-dev/androidkernelvulnerability
Запуск и анализ уязвимости ядра Android CVE-2019-2215
 spoofzu/jvmxray
Вынести доступ Java-приложения к защищённым ресурсам в виде сообщений журнала.
 airbus-cert/ditto
Запутывает скрипты PowerShell и JavaScript с помощью парсинга на основе tree-sitter и множества настраиваемых профилей имитации для скрытности,…
 elastic/die-python
Нативные привязки Python3 для @horsicq's Detect-It-Easy








