
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit

 ntfargo/relapse-exploit
PS5 эксплойт-цепочка для прошивки 7.00-13.60, объединяющая утечку информации WebKit JSC и повреждение typedarray с гонкой UAF aio_multi_wait для…
 albertan017/llm4decompile
Реверс-инжиниринг: декомпиляция бинарного кода с помощью больших языковых моделей
 olivierlaflamme/cheatsheet-god
Справочная база по тестированию на проникновение - шпаргалка OSCP / PTP & PTX
 hugsy/gef
GEF (GDB Enhanced Features) - современный опыт для GDB с расширенными возможностями отладки для разработчиков эксплойтов и реверс-инженеров на Linux
 tanprathan/mobileapp-pentest-cheatsheet
Шпаргалка по пентесту мобильных приложений создана для предоставления краткого набора ценной информации по конкретным темам тестирования мобильных…
 avast/retdec
RetDec — это перенацеливаемый декомпилятор машинного кода на основе LLVM.
 crytic/slither
Статический анализатор для Solidity и Vyper
 fr0gger/awesome-gpt-agents
Курируемый список GPT-агентов для кибербезопасности
 geo-tp/esp32-bit-pirate
Инструмент для взлома аппаратного обеспечения с веб-интерфейсом командной строки, который общается по всем протоколам
 volatilityfoundation/volatility3
Расширенная платформа для извлечения цифровых артефактов из образцов энергозависимой памяти (ОЗУ), обеспечивающая глубокий криминалистический анализ…
 bee-san/pywhat
🐸 Определите что угодно. pyWhat позволяет легко идентифицировать email-адреса, IP-адреса и многое другое. Передайте ему файл .pcap или текст, и он…
 unicorn-engine/unicorn
Фреймворк эмулятора процессора Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
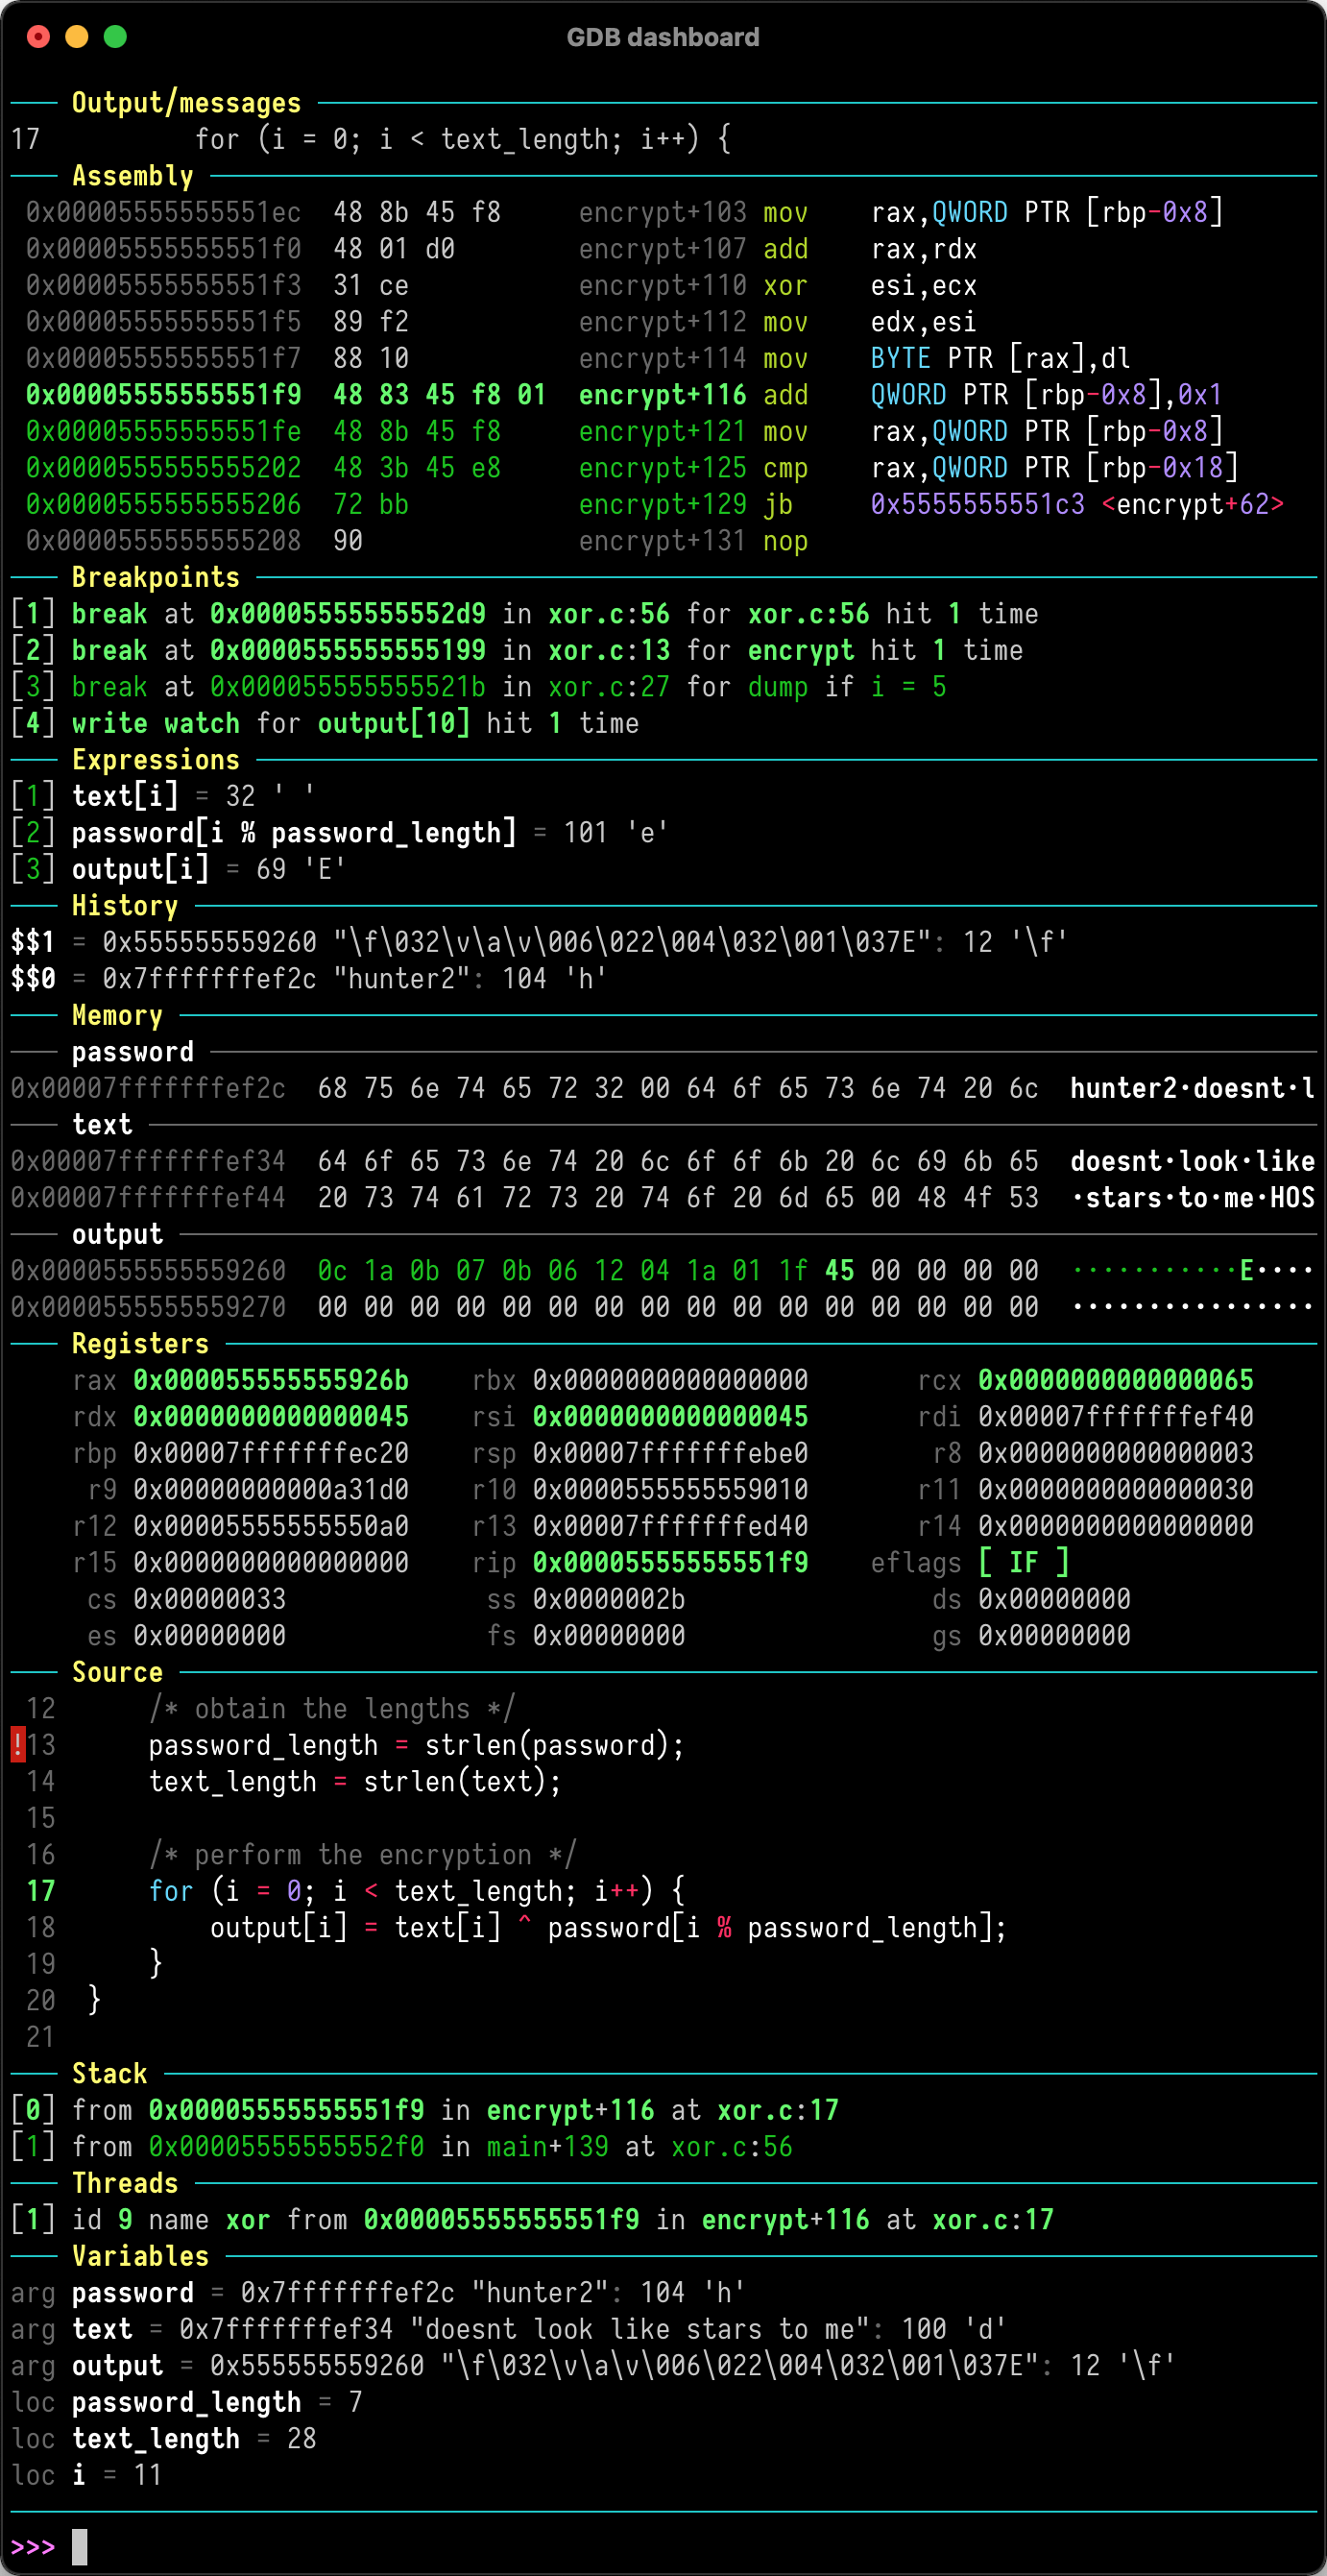 cyrus-and/gdb-dashboard
Модульный интерфейс GDB, предоставляющий визуальную панель с настраиваемыми окнами для просмотра регистров, исходного кода, ассемблера и состояния…
 ffffffff0x/1earn
Фреймворк знаний по безопасности, поддерживаемый командой ffffffff0x, включает, но не ограничивается: веб-безопасность, безопасность промышленных…
 qilingframework/qiling
Полноценный инструментируемый фреймворк для эмуляции двоичного кода
 zrax/pycdc
C++ дизассемблер и декомпилятор байт-кода python









