
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit

 battelle/sandsifter
Процессорный фаззер для x86
 noobpk/frida-ios-hook
Инструмент, который помогает легко отслеживать классы, функции и изменять возвращаемые значения методов на платформе iOS
 safedep/pmg
PMG защищает разработчиков и AI-агентов от вредоносных пакетов с открытым исходным кодом, используя прокси, песочницу и канал угроз SafeDep.
 vulhunt-re/vulhunt
Фреймворк обнаружения уязвимостей от команды REsearch компании Binarly
 saelo/pwn2own2018
A Pwn2Own exploit chain
 angr/pyvex
Привязки Python для VEX IR от Valgrind.
 ant4g0nist/lisa.py
Интеграция LLDB MCP + другие полезные команды
 equifox/ksdumper
Дамп процессов с использованием возможностей пространства ядра !
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC для продвинутой техники обхода в памяти, позволяющей лучше скрывать выделение памяти под внедренный шеллкод от сканеров и…
 openrce/paimei
Фреймворк для реверс-инжиниринга, написанный на Python.
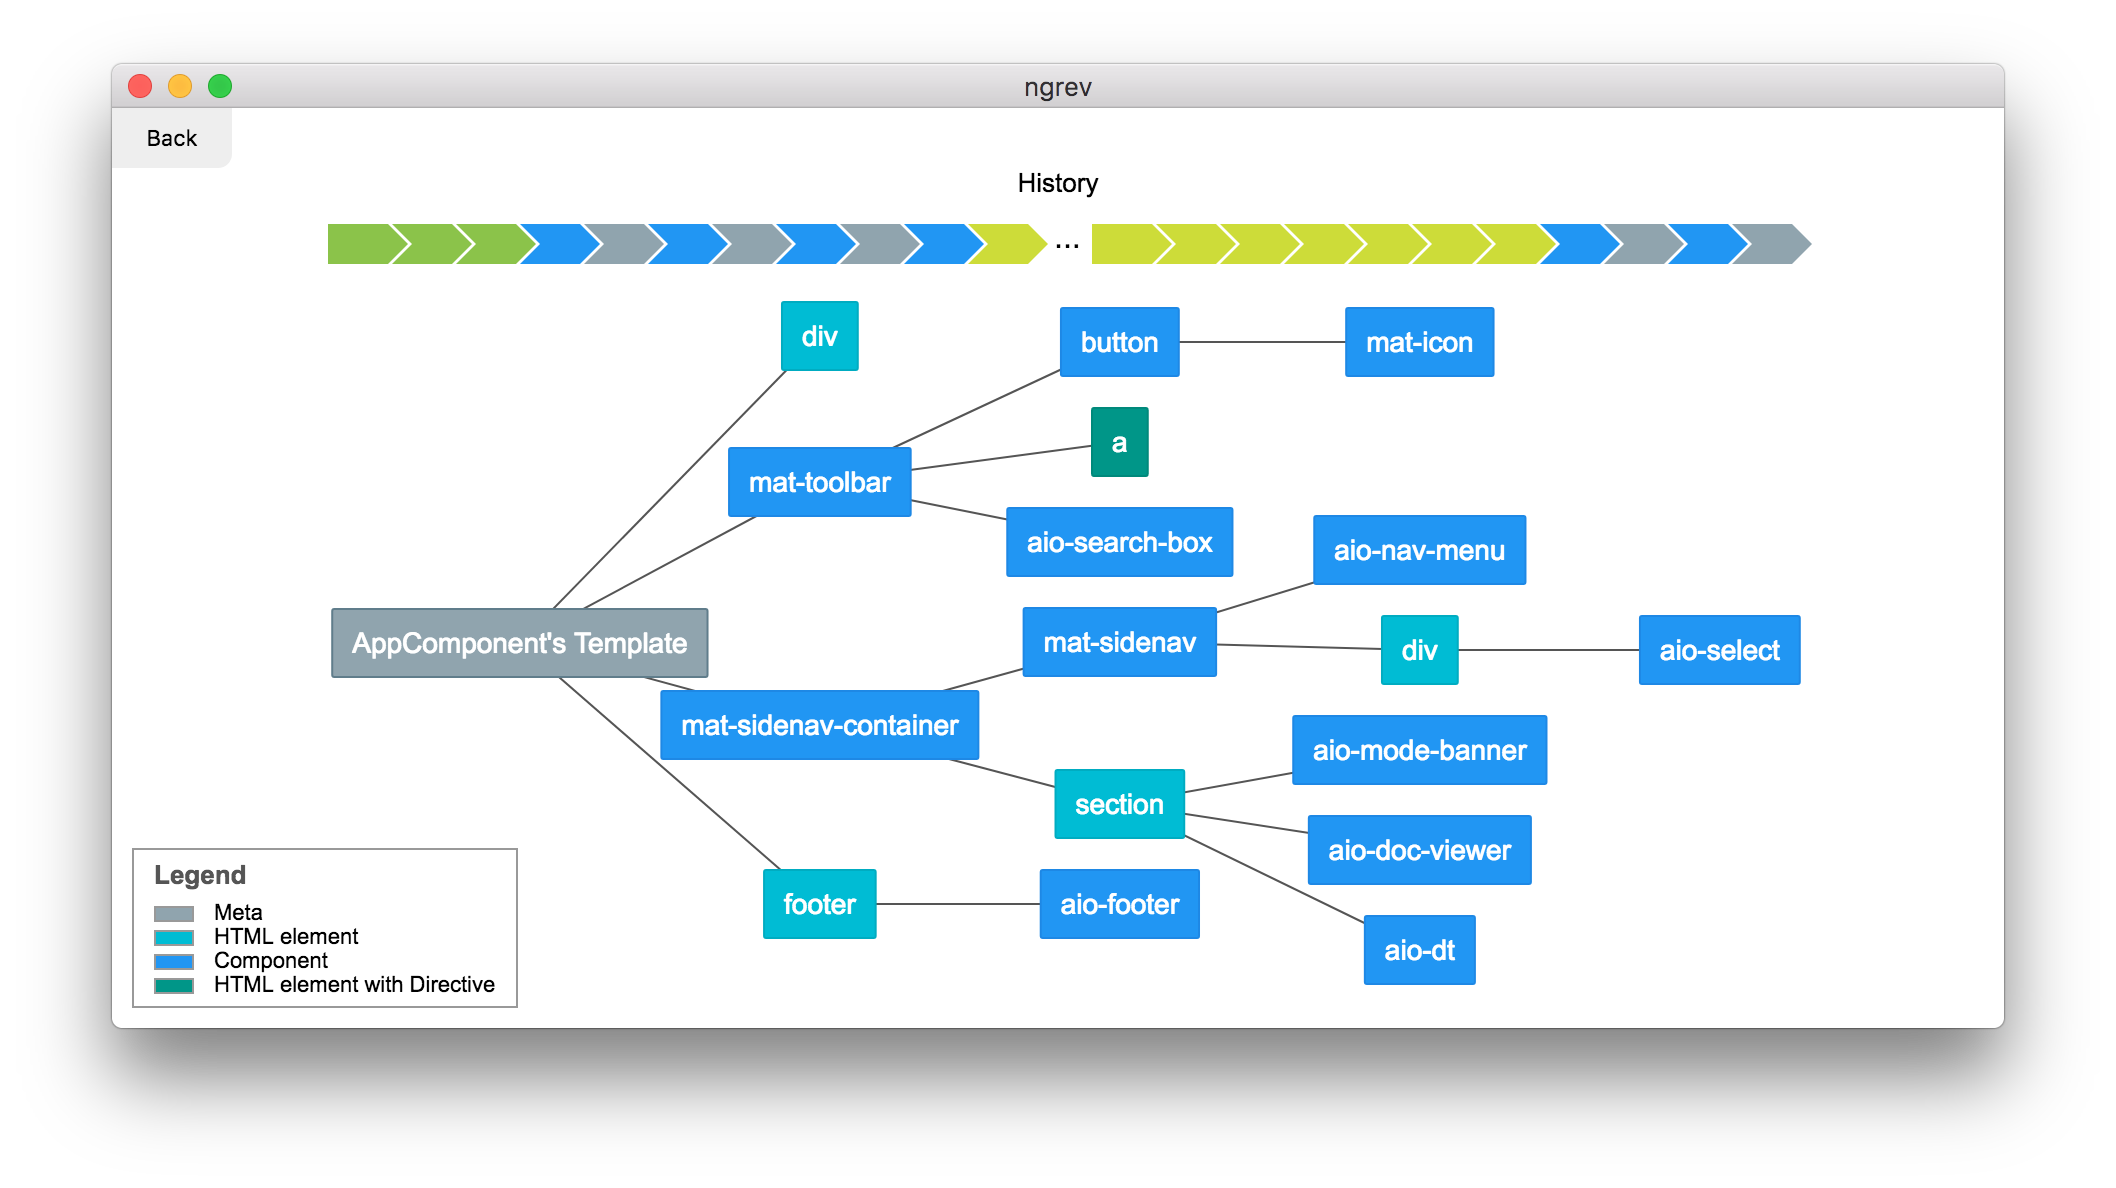 mgechev/ngrev
Инструмент для обратного проектирования Angular-приложений
 rythmstick/amsitrigger
Охота на вредоносные строки
 mozilla/firefox-devtools-mcp
Сервер Model Context Protocol для Firefox DevTools — позволяет AI-ассистентам инспектировать и управлять браузером Firefox через WebDriver BiDi
 gosecure/malboxes
Создаёт виртуальные машины Windows для анализа вредоносного ПО, чтобы вам не пришлось делать это самостоятельно.
 amruth-sn/kong
Первый в мире агентный реверс-инженер.
 x86rc/vmp-lazy-unpack
Эмуляционный распаковщик и резолвер импортов для бинарников Windows x86/x64, защищённых VMProtect 3.x, использующий Unicorn для эмуляции системных…
 dragokas/hijackthis
Бесплатная утилита для обнаружения вредоносного ПО, рекламного ПО и других угроз безопасности.








