
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 pranshuchittora/simvyn
Универсальный мобильный инструмент для агентов и людей — управляйте симуляторами iOS, эмуляторами Android и реальными устройствами из единой панели…
 r3nzsec/irflow-timeline
DFIR Timeline Analysis for macOS — просмотрщик на основе SQLite для файлов CSV, TSV, XLSX, EVTX, Plaso, $MFT и $J с AI Artifacts, AI Secret Hunt,…
 aker-gateway/aker
SSH бастион/промежуточный хост/джамп-сервер
 securityclaw/securityclaw
Модульный, основанный на навыках автономный агент Центра операций безопасности (SOC), который мониторит данные OpenSearch/Elasticsearch, создает…
 sigmahq/sigma-cli
Интерфейс командной строки Sigma на основе pySigma
 trustedsec/artillery
Инструмент с открытым исходным кодом для blue team, защищающий системы Linux и Windows с помощью множества методов хостовой и сетевой защиты и…
 fenkohq/dnsmonster
Инструментарий для пассивного захвата и мониторинга DNS
 mthcht/threathunting-keywords
Отличный список ключевых слов и артефактов для сессий Threat Hunting
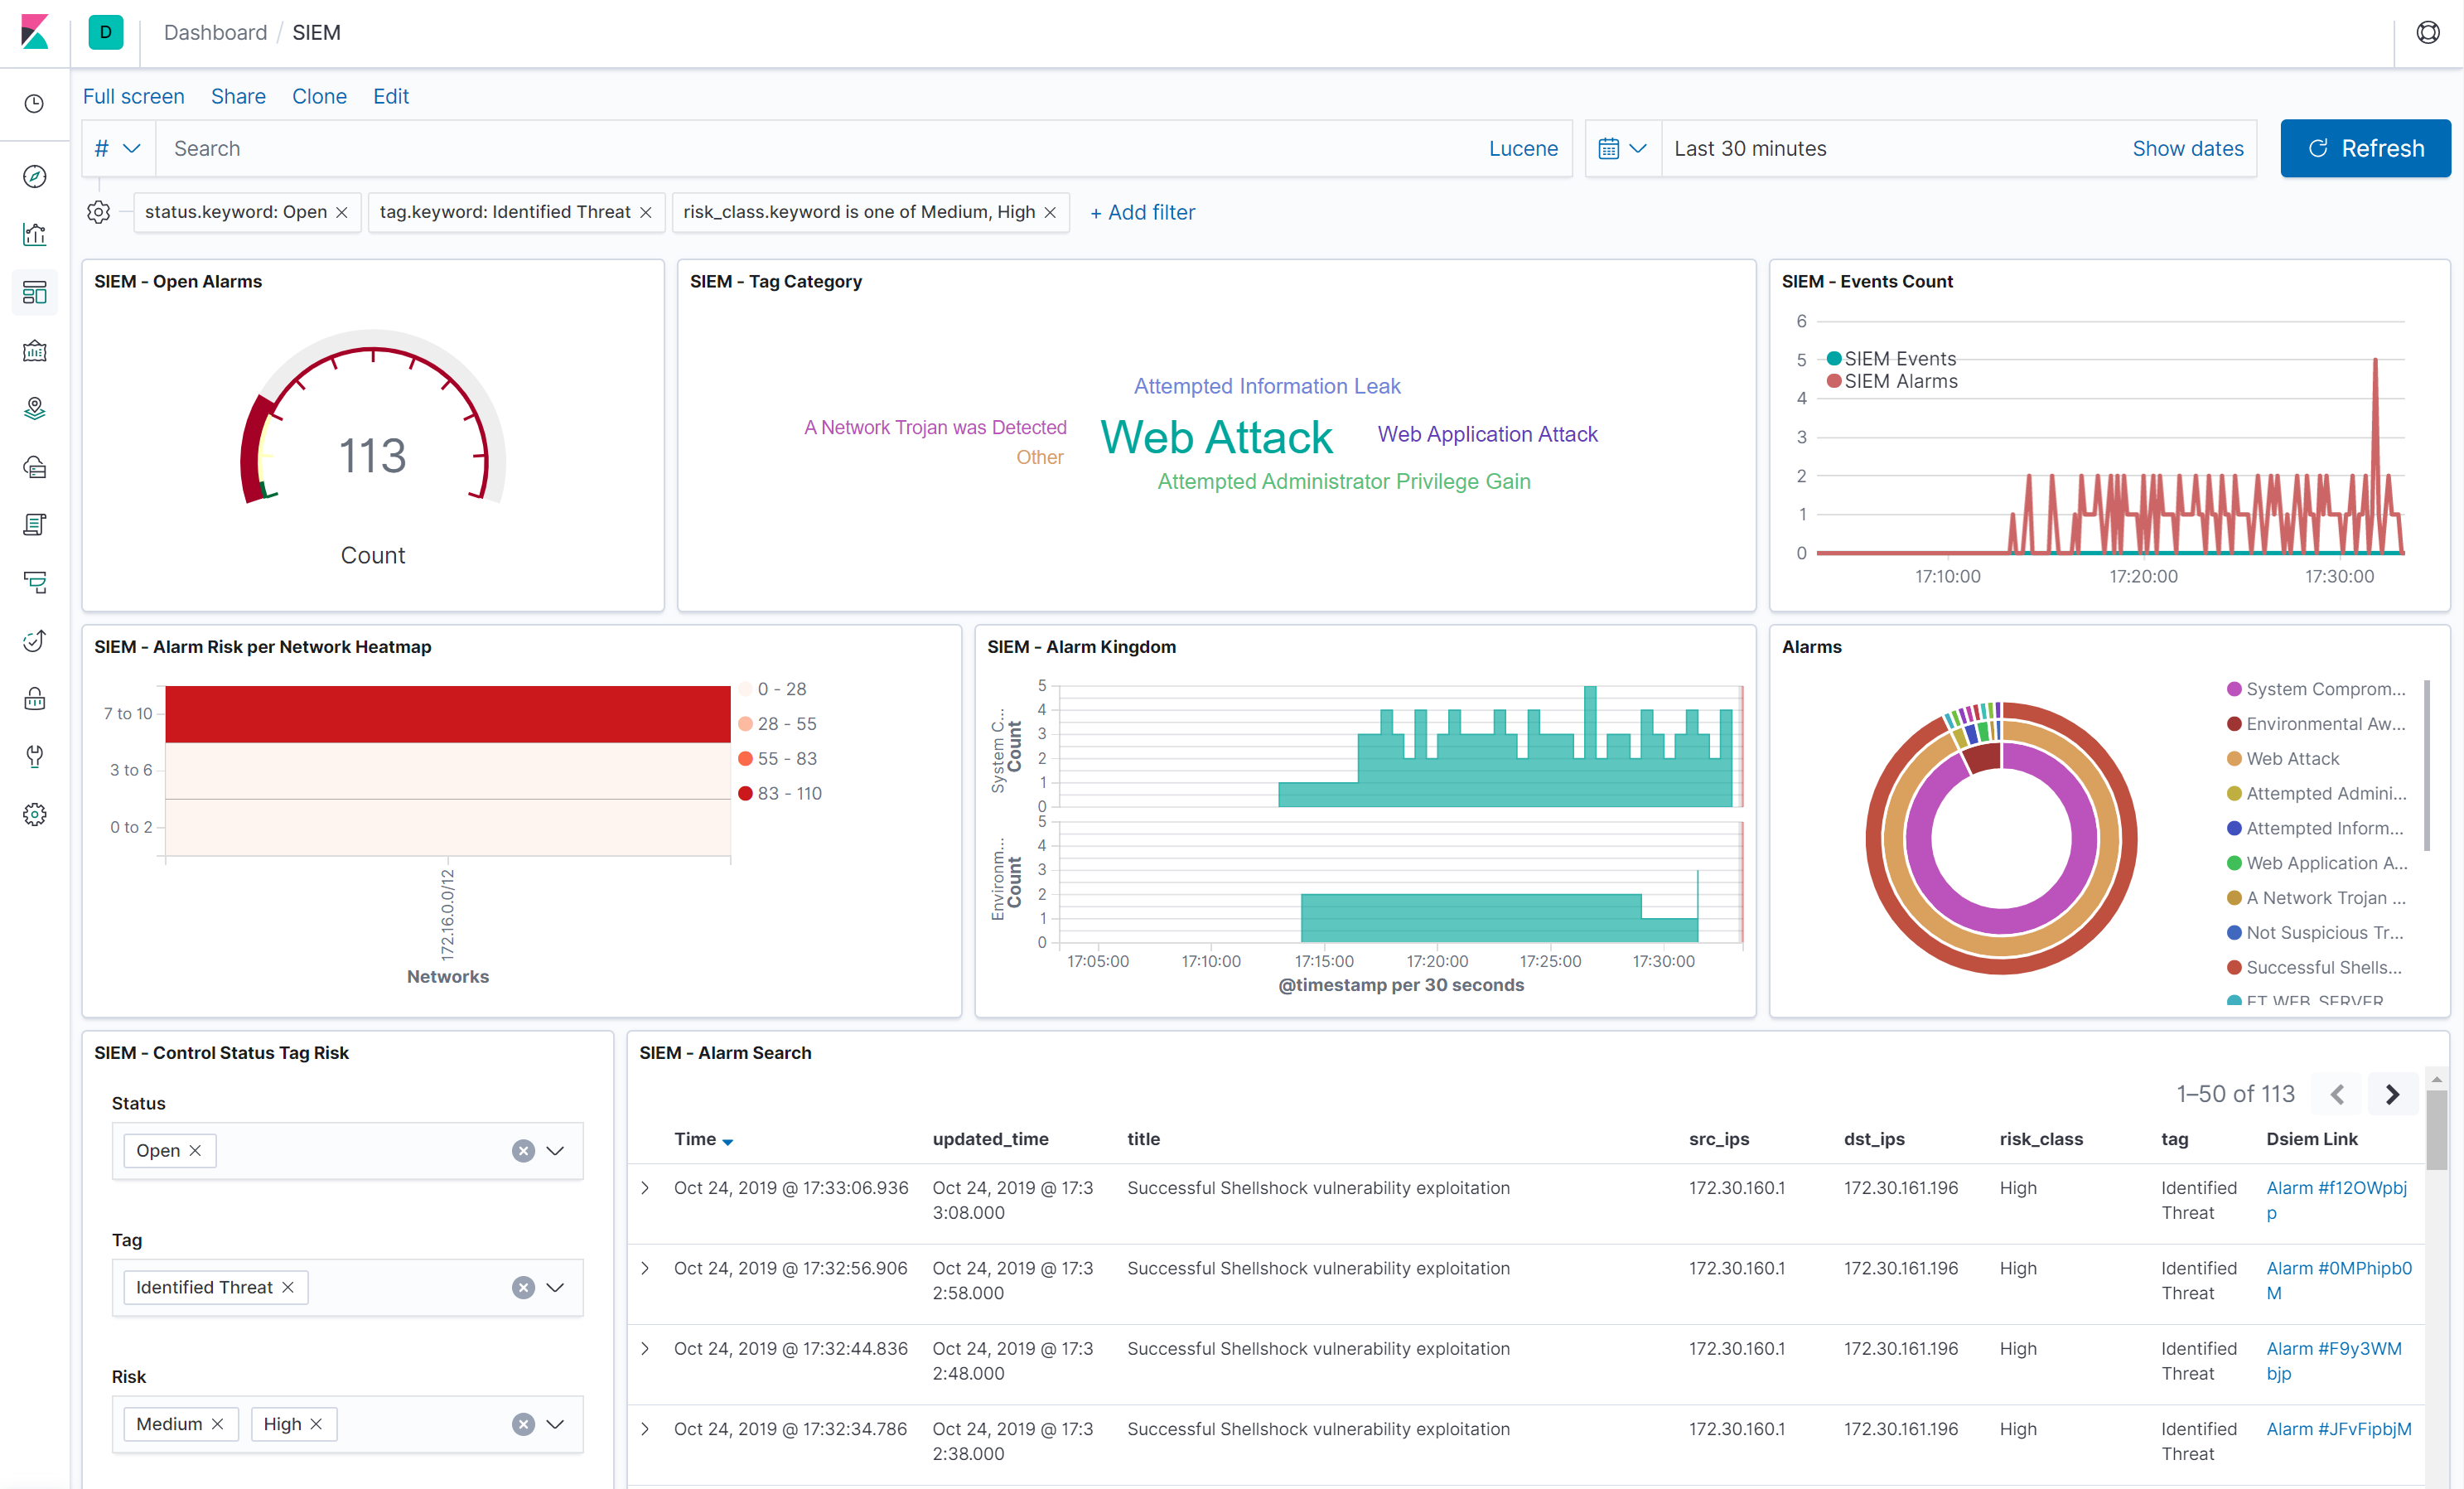 defenxor/dsiem
Движок корреляции событий безопасности для стека ELK
 orlikoski/skadi
Собирайте, обрабатывайте и проводите охоту с использованием данных с узлов под управлением MacOS, Windows и Linux.
 kvasirsecurity/kvasir
Kvasir: управление данными пентеста
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 jamf/aftermath
Фреймворк реагирования на инциденты для macOS на основе Swift для сбора и анализа артефактов хоста, включая временные метки файловой системы, данные…
 tsale/awesome-dfir-skills
Курируемая подборка навыков и рабочих процессов DFIR для специалистов по InfoSec.
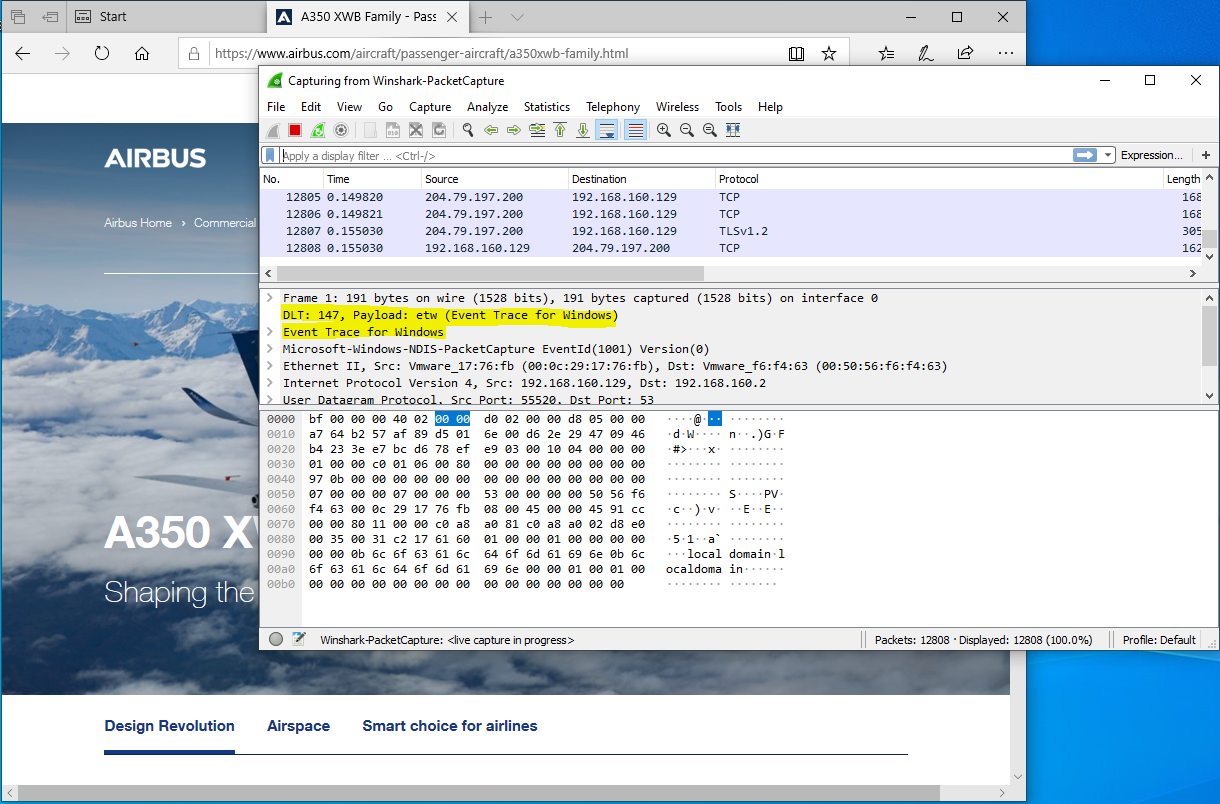 airbus-cert/winshark
Плагин Wireshark для инструментирования ETW
 mrash/psad
psad: Обнаружение вторжений и анализ логов с помощью iptables
 v1d1an/s1em
Этот проект представляет собой SIEM с SIRP и Threat Intel, всё в одном.








